
架构与系统设计 / 系统课时
门店与应用管理
门店与应用管理
商户开通后,还需要明确“哪个应用可以代表哪个门店发起交易”。本课将建立商户、门店和接入应用的三层模型,并通过数据库约束与运行时校验防止跨商户、跨门店调用。
学习目标
- 建立商户、门店和接入应用的归属关系
- 设计应用到门店的授权范围与唯一约束
- 按固定顺序完成应用身份、商户归属和门店权限校验
建立三层归属模型
商户是数据隔离边界,门店和应用都必须直接归属于某个商户。一个商户可以拥有多个门店和多个应用;一个应用默认不能访问全部门店,而是通过授权关系获得一个或多个门店的访问权限。
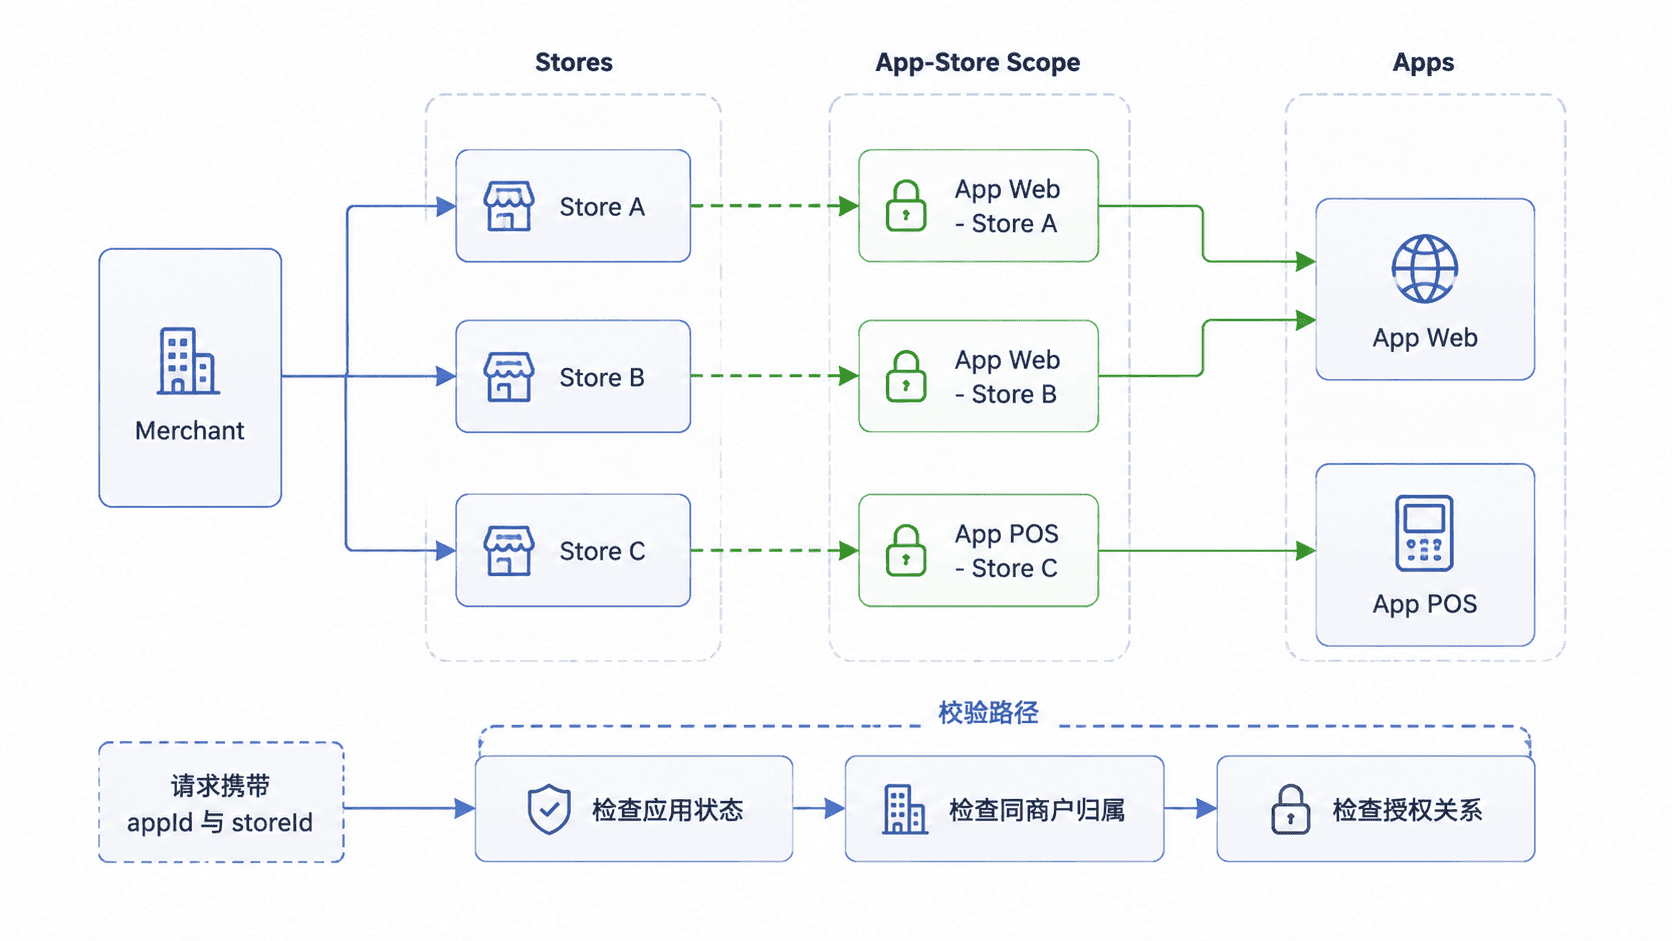
这种模型比“把门店编号列表直接塞进应用表”更稳定。授权关系可以单独启停、审计和扩展,也能通过唯一索引防止重复授权。
用数据库约束授权关系
下面的 MySQL 示例创建最小数据模型,并查询应用 100 是否被授权访问门店 10。
CREATE TABLE merchant (
    id BIGINT PRIMARY KEY,
    name VARCHAR(100) NOT NULL
);

CREATE TABLE store (
    id BIGINT PRIMARY KEY,
    merchant_id BIGINT NOT NULL,
    name VARCHAR(100) NOT NULL,
    status VARCHAR(20) NOT NULL,
    UNIQUE KEY uk_store_merchant_id (merchant_id, id),
    CONSTRAINT fk_store_merchant
        FOREIGN KEY (merchant_id) REFERENCES merchant(id)
);

CREATE TABLE access_app (
    id BIGINT PRIMARY KEY,
    merchant_id BIGINT NOT NULL,
    app_key VARCHAR(64) NOT NULL,
    status VARCHAR(20) NOT NULL,
    UNIQUE KEY uk_app_key (app_key),
    UNIQUE KEY uk_app_merchant_id (merchant_id, id),
    CONSTRAINT fk_app_merchant
        FOREIGN KEY (merchant_id) REFERENCES merchant(id)
);

CREATE TABLE app_store_scope (
    merchant_id BIGINT NOT NULL,
    app_id BIGINT NOT NULL,
    store_id BIGINT NOT NULL,
    status VARCHAR(20) NOT NULL,
    PRIMARY KEY (merchant_id, app_id, store_id),
    CONSTRAINT fk_scope_app
        FOREIGN KEY (merchant_id, app_id)
        REFERENCES access_app(merchant_id, id),
    CONSTRAINT fk_scope_store
        FOREIGN KEY (merchant_id, store_id)
        REFERENCES store(merchant_id, id)
);

INSERT INTO merchant VALUES (1, '示例商户');
INSERT INTO store VALUES (10, 1, '中心门店', 'ENABLED');
INSERT INTO access_app VALUES (100, 1, 'demo-app-key', 'ENABLED');
INSERT INTO app_store_scope VALUES (1, 100, 10, 'ENABLED');

SELECT COUNT(*) AS authorized
FROM app_store_scope scope
JOIN access_app a
  ON a.id = scope.app_id
 AND a.merchant_id = scope.merchant_id
JOIN store s
  ON s.id = scope.store_id
 AND s.merchant_id = scope.merchant_id
WHERE a.id = 100
  AND s.id = 10
  AND a.status = 'ENABLED'
  AND s.status = 'ENABLED'
  AND scope.status = 'ENABLED';
预期结果:
authorized
1
联合主键保证同一授权不会重复写入;两组复合外键要求应用和门店与授权记录使用同一个 merchant_id,从数据库层阻止跨商户关系。查询仍保留归属条件,形成数据库约束与运行时校验的双重保护。
固定运行时校验顺序
请求进入开放接口后,先通过 app_key 找到应用并确认其为启用状态,再校验签名、时间戳和请求唯一号。身份验证通过后,读取请求中的 storeId,确认门店存在、已启用且与应用属于同一商户,最后检查授权关系是否有效。
这个顺序能区分三类错误:应用身份无效返回认证失败;门店不属于当前商户返回资源不存在;同商户但未授权返回权限不足。不要先查询任意门店再判断归属,否则容易泄露其他商户的门店信息。
处理管理操作与安全边界
创建应用时生成公开的 app_key 和仅展示一次的密钥,数据库只保存密钥哈希或加密后的密文。应用停用后应立即拒绝新请求,并主动清理本地缓存和分布式缓存,避免旧权限继续生效。
删除门店通常采用逻辑删除或停用,因为历史订单仍需要引用原门店。撤销授权只影响后续请求,不应修改已完成订单的归属。批量授权时要在事务内校验所有门店都属于当前商户,任意一条不合法就整体回滚。
验收授权链路
验收时至少覆盖:同商户且已授权的请求成功;同商户未授权的请求被拒绝;跨商户门店请求被隐藏为资源不存在;应用或门店停用后权限立即失效;重复授权触发唯一约束而不会产生两条记录。
Tips:订单应同时保存
merchant_id、store_id和app_id。即使后续授权关系变化,仍能还原交易发生时的真实调用方与经营主体。