
架构与系统设计 / 系统课时
超时与结果未知
超时与结果未知
本课解决支付请求已经发出、客户端却没有拿到确定结果时如何安全收敛的问题。完成后,你将能区分连接超时、读取超时和响应丢失,并用“未知态、主动查询、异步通知、对账兜底”避免误判失败或重复扣款。
学习目标
- 判断不同超时发生在哪个阶段,以及它们是否可能已经触发渠道交易
- 设计支付订单的结果未知状态与后续收敛流程
- 编写一个可运行的未知结果处理示例,并验证状态不会被错误覆盖
先判断超时发生在哪一段
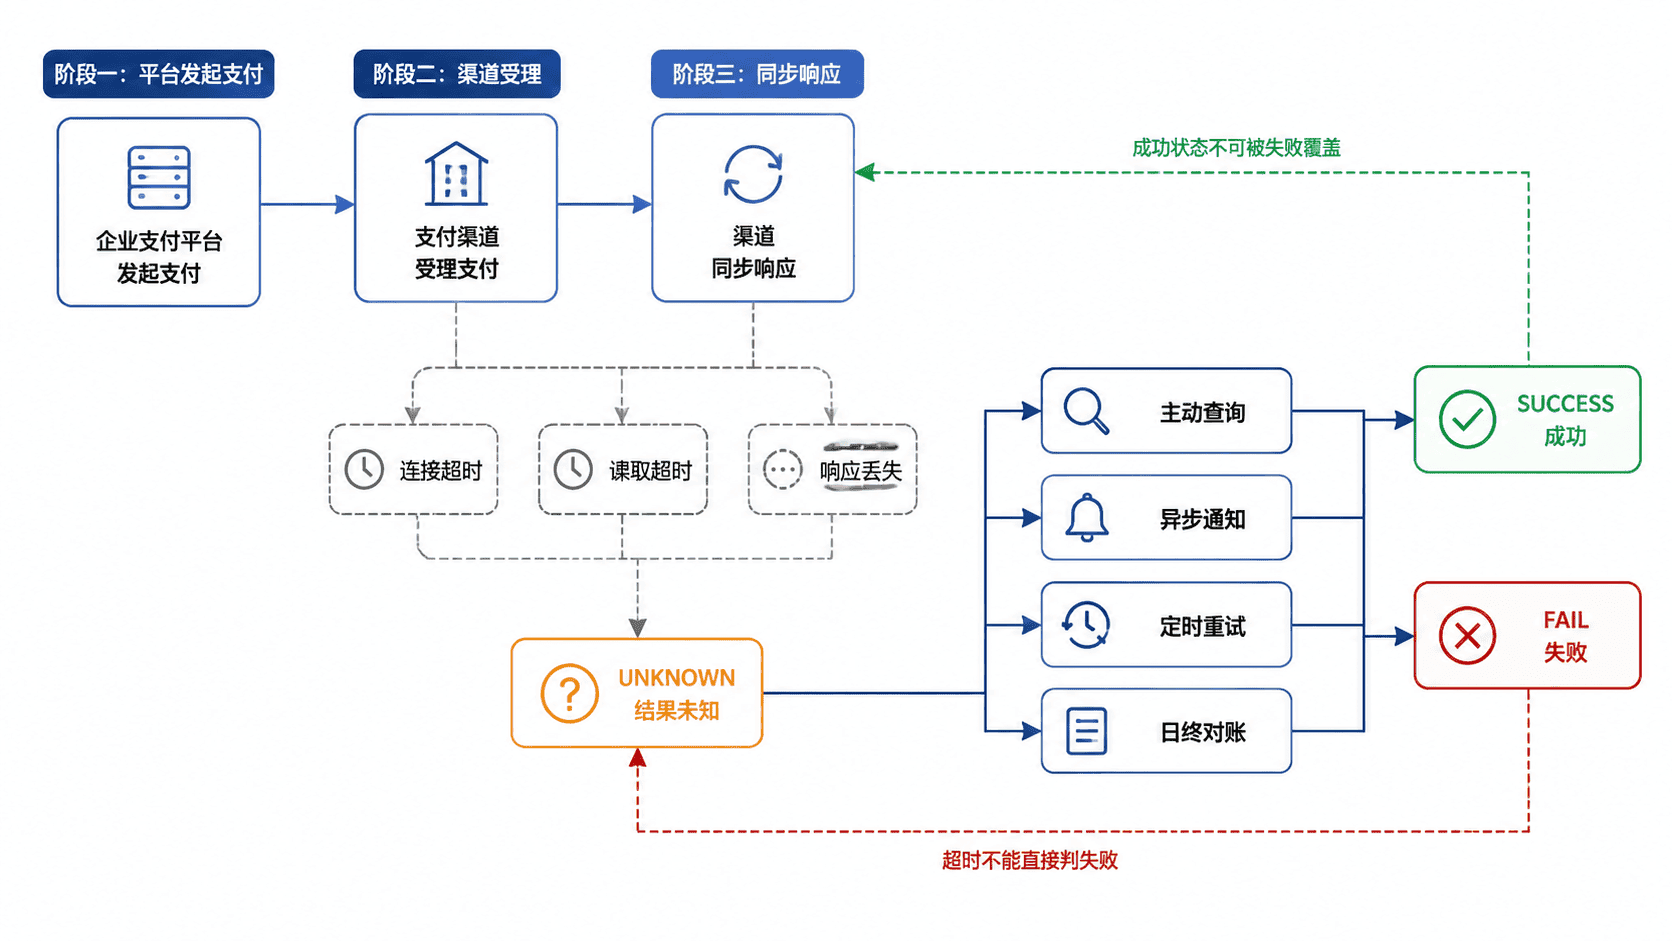
连接超时表示平台在规定时间内没有成功建立到渠道的 TCP 或 TLS 连接。此时请求通常尚未完整发送,但仍不能仅凭异常文本断言渠道绝对未收到请求,因为连接复用、代理转发和客户端重试都可能改变实际链路。
读取超时表示连接已经建立,请求也可能已经被渠道接收,只是平台等待响应超过了时限。渠道可能正在处理、已经成功但响应尚未返回,或者响应在网络中丢失,因此读取超时必须按“结果未知”处理。
响应丢失是最典型的未知场景:渠道已经完成扣款并返回成功,但响应在网关、负载均衡器或网络链路中被丢弃。若平台直接把订单改成失败并允许再次支付,就可能造成重复交易。
用未知态隔离业务决策
订单状态至少要能表达 PROCESSING、UNKNOWN、SUCCESS 和 FAIL。其中 UNKNOWN 不是最终结果,而是平台暂时无法确认渠道结果的中间状态。进入该状态后,前端应提示“支付结果确认中”,而不是“支付失败”。
状态更新必须遵守单向收敛原则。SUCCESS 一旦确认,应视为不可逆终态;后续迟到的失败响应、查询异常或重复通知都不能把它覆盖。FAIL 只能在渠道明确返回失败、查询明确确认失败,或业务规则确认交易未受理时写入。
平台还应保存渠道请求号、商户订单号、请求时间、超时类型和最后一次查询时间。这些字段既用于主动查询,也用于定位重复请求和日终对账差异。
设计结果收敛顺序
收到超时异常后,第一步不是重发支付,而是把订单置为 UNKNOWN,并记录本次请求的幂等键。随后按以下顺序收敛:
- 优先等待渠道异步通知,因为通知通常代表渠道最终状态。
- 在短间隔后主动查询原交易,查询时使用原商户订单号或渠道请求号。
- 查询仍未知时采用退避重试,例如 5 秒、15 秒、30 秒、1 分钟。
- 超过实时重试窗口后转入对账任务,避免无限占用在线线程。
- 只有确认原交易未成功,才允许用户重新发起新的支付。
主动查询和异步通知可能并发到达,因此更新订单时必须使用条件更新、乐观锁或数据库行锁,确保多个结果只能把状态从非终态推进到终态。
运行一个最小状态机
下面的 Java 17 示例模拟一次读取超时:支付调用先进入 UNKNOWN,随后主动查询得到成功。状态机禁止任何后续失败结果覆盖成功状态。
import java.util.EnumSet;

public class UnknownResultDemo {
    enum Status {
        PROCESSING, UNKNOWN, SUCCESS, FAIL
    }

    static final class PaymentOrder {
        private Status status = Status.PROCESSING;

        synchronized void markUnknown() {
            if (EnumSet.of(Status.PROCESSING).contains(status)) {
                status = Status.UNKNOWN;
            }
        }

        synchronized void applyChannelResult(Status channelStatus) {
            // 终态只允许写入一次,避免迟到消息覆盖已确认结果
            if (status == Status.SUCCESS || status == Status.FAIL) {
                return;
            }
            if (channelStatus == Status.SUCCESS || channelStatus == Status.FAIL) {
                status = channelStatus;
            }
        }

        Status status() {
            return status;
        }
    }

    public static void main(String[] args) {
        PaymentOrder order = new PaymentOrder();

        order.markUnknown();
        System.out.println("读取超时后: " + order.status());

        order.applyChannelResult(Status.SUCCESS);
        System.out.println("主动查询后: " + order.status());

        order.applyChannelResult(Status.FAIL);
        System.out.println("迟到失败响应后: " + order.status());
    }
}
预期输出:
读取超时后: UNKNOWN
主动查询后: SUCCESS
迟到失败响应后: SUCCESS
这个示例只演示状态约束。生产环境还需要把状态和版本号持久化,并通过类似 WHERE status IN ('PROCESSING','UNKNOWN') 的条件更新保证多实例并发安全。
验证修复是否有效
验证时不要只测试“接口最终成功”,而要人为制造响应延迟、断开连接和重复回调。重点检查订单是否先进入 UNKNOWN,查询或通知到达后是否能收敛,以及终态是否会被迟到消息覆盖。
还要确认前端不会在未知态下立即开放再次支付按钮,定时任务不会无限重试,人工补单和日终对账能根据原请求号定位同一笔交易。只要任一环节仍把超时直接等同于失败,重复扣款风险就没有真正消除。