
架构与系统设计 / 系统课时
操作审计追踪
操作审计追踪
操作审计追踪要把一次高风险操作还原成可验证的证据链:谁在什么时间、通过什么入口、修改了什么、为什么修改、是否经过审批,以及最终是否成功。本课将完成审计模型、写入链路、查询验证和防篡改设计。
学习目标
- 识别配置变更、人工调账、权限操作和关键审批必须记录的审计信息
- 设计只追加、可检索、可关联业务单据的审计日志表
- 处理业务事务回滚、失败尝试和敏感字段脱敏等关键边界
审计追踪必须回答的问题
普通运行日志主要帮助排错,审计日志则用于追责、复核和合规举证。每条审计记录至少要回答“主体、时间、来源、动作、对象、变化、原因、审批、结果”九类问题,并能通过 trace_id、业务单号或审批单号串起完整链路。
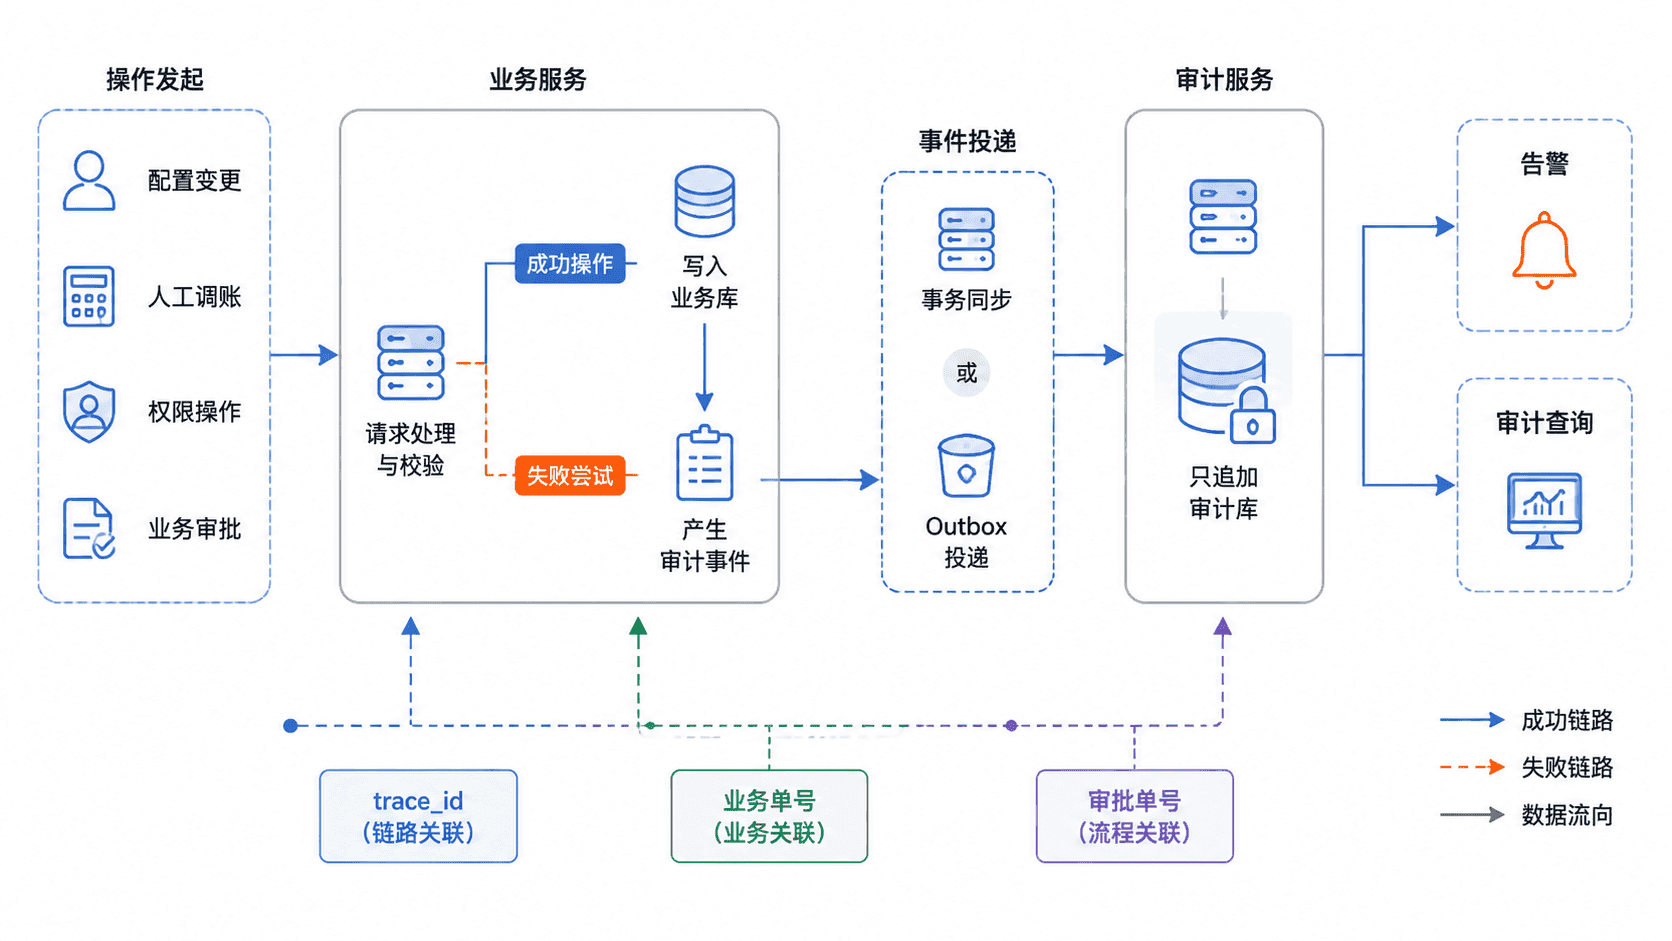
审计记录不能只保存“修改成功”一句话。配置变更要保留变更前后值;人工调账要记录原订单、金额、方向、原因和审批单;权限操作要记录授权人、被授权人、角色及有效期;审批要记录申请、各级意见、最终决策和执行结果。
设计只追加的审计数据模型
审计表应与业务表分离,禁止通过普通后台接口更新或删除。业务字段可以变化,审计事实只能追加。对于身份证号、银行卡号、密钥等敏感内容,不保存完整明文,可保存掩码值、字段摘要或哈希。
下面给出一张可直接用于 MySQL 的核心审计表。before_data 与 after_data 保存脱敏后的 JSON 快照,prev_hash 和 event_hash 可用于构造简单哈希链。
CREATE TABLE operation_audit_log (
    id BIGINT UNSIGNED NOT NULL AUTO_INCREMENT,
    event_id VARCHAR(64) NOT NULL,
    trace_id VARCHAR(64) NOT NULL,
    tenant_id BIGINT UNSIGNED NOT NULL,
    actor_id BIGINT UNSIGNED NOT NULL,
    actor_type VARCHAR(32) NOT NULL,
    action_type VARCHAR(64) NOT NULL,
    resource_type VARCHAR(64) NOT NULL,
    resource_id VARCHAR(128) NOT NULL,
    before_data JSON NULL,
    after_data JSON NULL,
    reason VARCHAR(500) NULL,
    approval_id VARCHAR(64) NULL,
    result_status VARCHAR(16) NOT NULL,
    source_ip VARCHAR(64) NULL,
    user_agent VARCHAR(500) NULL,
    prev_hash CHAR(64) NULL,
    event_hash CHAR(64) NOT NULL,
    created_at DATETIME(3) NOT NULL,
    PRIMARY KEY (id),
    UNIQUE KEY uk_event_id (event_id),
    KEY idx_trace_id (trace_id),
    KEY idx_resource (tenant_id, resource_type, resource_id, created_at),
    KEY idx_actor_time (tenant_id, actor_id, created_at),
    KEY idx_approval_id (approval_id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;
预期结果:
Query OK, 0 rows affected建表后执行 SHOW CREATE TABLE operation_audit_log;,应能看到唯一键和四组查询索引。实际耗时、数据库版本和回显格式可能不同,但表结构必须成功创建。
四类关键操作的记录重点
| 操作类型 | 必须记录 | 重点校验 |
|---|---|---|
| 配置变更 | 配置项、旧值、新值、作用范围、生效时间 | 变更前后快照是否完整 |
| 人工调账 | 原业务单号、借贷方向、金额、币种、原因、审批单 | 是否双人复核,金额是否越权 |
| 权限操作 | 授权人、被授权人、角色、资源范围、有效期 | 是否禁止自我提权和越级授权 |
| 关键审批 | 申请内容、审批链、意见、决策、执行结果 | 审批通过与实际执行是否一致 |
对高风险操作,审计数据还应包含规则命中结果。例如调账金额超过个人限额时,记录命中的限额规则和升级审批节点,避免事后只看到“审批通过”却无法解释为何需要升级。
处理事务、失败尝试和异步写入
成功操作的审计记录要与业务结果保持一致。常见做法是在业务事务内写 Outbox 事件,事务提交后由消费者写入审计库;这样既不会出现业务已成功但审计事件丢失,也不会让审计服务故障直接阻塞核心交易。
失败尝试同样有审计价值,例如越权访问、错误审批密码和重复调账请求。这类记录不应依赖业务事务提交,可由安全审计通道独立写入,并明确标记 FAILED 或 DENIED,同时记录失败原因,避免与成功业务事实混淆。
审计写入必须幂等。event_id 由业务服务生成并设置唯一键,消费者重复投递时只保留一条记录。查询接口则按租户、资源、操作人和时间范围分页检索,禁止无条件全表扫描。
验证证据链是否完整
上线前至少验证三组场景:正常变更、事务回滚和越权失败。正常变更应同时出现业务结果与审计记录;事务回滚不应产生“成功”审计,但可以保留失败尝试;越权请求必须有拒绝记录且不得包含敏感明文。
还要定期抽样校验哈希链、备份可恢复性和日志留存策略。审计库账号应只授予追加和查询权限,删除操作必须进入受控运维流程,并由独立审批和外部归档共同约束。