
架构与系统设计 / 系统课时
业务数据权限
业务数据权限
业务数据权限解决“用户已经登录,但到底能看到哪些订单、商户和门店”的问题。本课将把全部、组织、门店、商户和本人五种范围落成统一判定模型,并给出可验证的查询约束实现。
学习目标
- 区分功能权限与业务数据权限,明确两者的叠加关系。
- 建立五种数据范围与业务字段之间的映射。
- 实现默认拒绝、可审计、可验证的数据过滤逻辑。
权限边界与判定链路
功能权限回答“能不能进入订单页面、调用退款接口”,数据权限回答“进入后能看到哪些记录”。最终访问结果必须同时满足两者:先通过菜单或接口权限,再根据当前用户、角色、组织归属生成数据过滤条件。
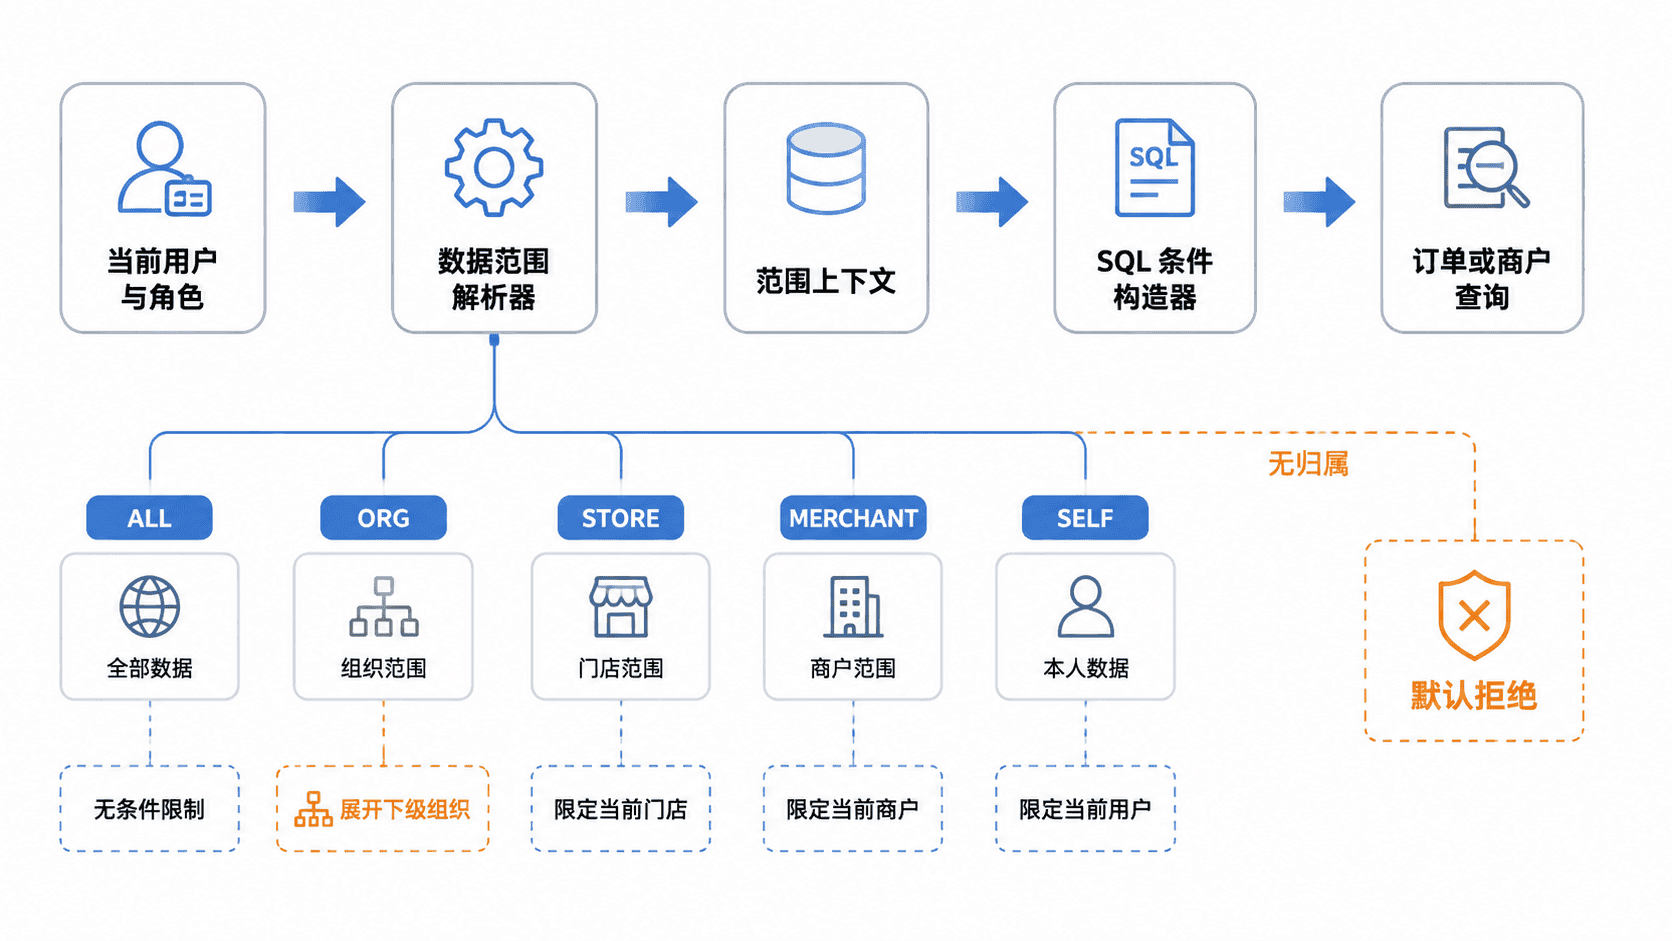
权限范围应在服务端统一解析,不能依赖前端传入 merchantId 或 storeId。前端参数只能进一步缩小结果集,不能扩大当前用户已经获得的范围。
五种范围如何映射
| 范围 | 典型过滤条件 | 适用对象 |
|---|---|---|
ALL |
不追加业务归属条件 | 平台管理员 |
ORG |
org_id 属于当前组织及其下级组织 |
区域或分公司人员 |
STORE |
store_id 属于授权门店 |
门店运营人员 |
MERCHANT |
merchant_id 属于授权商户 |
商户管理员 |
SELF |
created_by 等于当前用户 |
业务经办人 |
组织范围不能只匹配当前节点,否则上级组织无法查看下级数据。系统应先通过组织树解析出允许的组织 ID 集合,再生成查询条件;如果集合为空,应返回无数据条件,而不是退化成不加限制。
可运行的判定示例
下面示例使用 Java 17 构造五种范围对应的查询条件。它用于演示判定规则,生产环境必须通过 MyBatis 参数绑定或查询包装器传值,不能直接拼接来自请求的字符串。
import java.util.List;
import java.util.stream.Collectors;

public class DataScopeDemo {

    enum DataScope {
        ALL, ORG, STORE, MERCHANT, SELF
    }

    record ScopeContext(
            DataScope scope,
            List<Long> orgIds,
            Long storeId,
            Long merchantId,
            Long userId) {
    }

    static String buildWhere(ScopeContext context) {
        return switch (context.scope()) {
            case ALL -> "1 = 1";
            case ORG -> inCondition("org_id", context.orgIds());
            case STORE -> equalCondition("store_id", context.storeId());
            case MERCHANT -> equalCondition("merchant_id", context.merchantId());
            case SELF -> equalCondition("created_by", context.userId());
        };
    }

    private static String inCondition(String field, List<Long> ids) {
        // 没有组织归属时主动拒绝,避免空集合被误处理为全量查询。
        if (ids == null || ids.isEmpty()) {
            return "1 = 0";
        }
        String values = ids.stream()
                .map(String::valueOf)
                .collect(Collectors.joining(","));
        return field + " IN (" + values + ")";
    }

    private static String equalCondition(String field, Long value) {
        // 缺少必要上下文同样返回无数据条件。
        return value == null ? "1 = 0" : field + " = " + value;
    }

    public static void main(String[] args) {
        ScopeContext base = new ScopeContext(
                DataScope.ALL,
                List.of(12L, 18L, 21L),
                2001L,
                3001L,
                1001L);

        for (DataScope scope : DataScope.values()) {
            ScopeContext current = new ScopeContext(
                    scope,
                    base.orgIds(),
                    base.storeId(),
                    base.merchantId(),
                    base.userId());
            System.out.println(scope + " -> " + buildWhere(current));
        }
    }
}
预期输出:
ALL -> 1 = 1
ORG -> org_id IN (12,18,21)
STORE -> store_id = 2001
MERCHANT -> merchant_id = 3001
SELF -> created_by = 1001
实际项目中,范围解析器应输出结构化上下文,例如允许的组织、门店和商户 ID 集合,再由数据访问层转换为参数化条件。这样既能复用于订单、退款、商户等查询,也便于记录审计日志。
接入查询与防越权
接入查询时,先从登录态读取用户 ID 和角色,再合并角色的数据范围。多角色通常按并集处理,但 ALL 是否覆盖其他范围、组织范围是否包含下级节点,必须由平台规则明确,不能依赖角色读取顺序。
查询服务还要防止“详情接口绕过列表过滤”。列表、导出、统计、详情、更新和删除都应使用同一份范围上下文;对单条记录操作时,必须同时校验记录 ID 和数据范围,而不是只按主键查询。
提示:数据权限失败时,返回“无权访问”还是“记录不存在”要统一设计。对外接口通常返回不存在更安全,后台审计日志则应保留真实拒绝原因。
验收与常见错误
验收时至少准备五类账号,并分别验证列表、详情、导出和修改接口。组织账号应能看到下级组织数据,门店账号不能跨店,商户账号不能跨商户,本人范围只能看到自己创建或负责的记录。
常见错误包括:空授权集合未按拒绝处理、只限制列表却遗漏详情、信任前端传入的商户编号、组织树变化后缓存未失效,以及数据库缺少 org_id、store_id、merchant_id、created_by 等过滤字段的联合索引。