
架构与系统设计 / 系统课时
重放攻击防护
重放攻击防护
本课实现开放接口的防重放校验:在签名通过后检查时间戳窗口,再把商户号、请求编号和随机串组成唯一键写入缓存,使同一份合法请求只能被平台接受一次。
学习目标
- 能说明签名正确的请求为什么仍可能被重复利用
- 能组合时间戳、随机串、请求编号和缓存原子写入
- 能设计多节点环境下的校验顺序、过期时间与失败处理
重放发生的条件
攻击者不一定需要破解密钥。只要截获一份尚未失效的合法请求,就可能原样再次发送,导致重复下单、重复退款或重复通知。普通验签只能证明请求内容没有变化,不能证明它从未被使用。
防重放必须与业务幂等同时存在。防重放负责拒绝短时间内完全相同的请求,业务幂等负责在缓存丢失、超时重试或消息重复投递时保持最终结果一致,两者不能互相替代。
四道校验组成
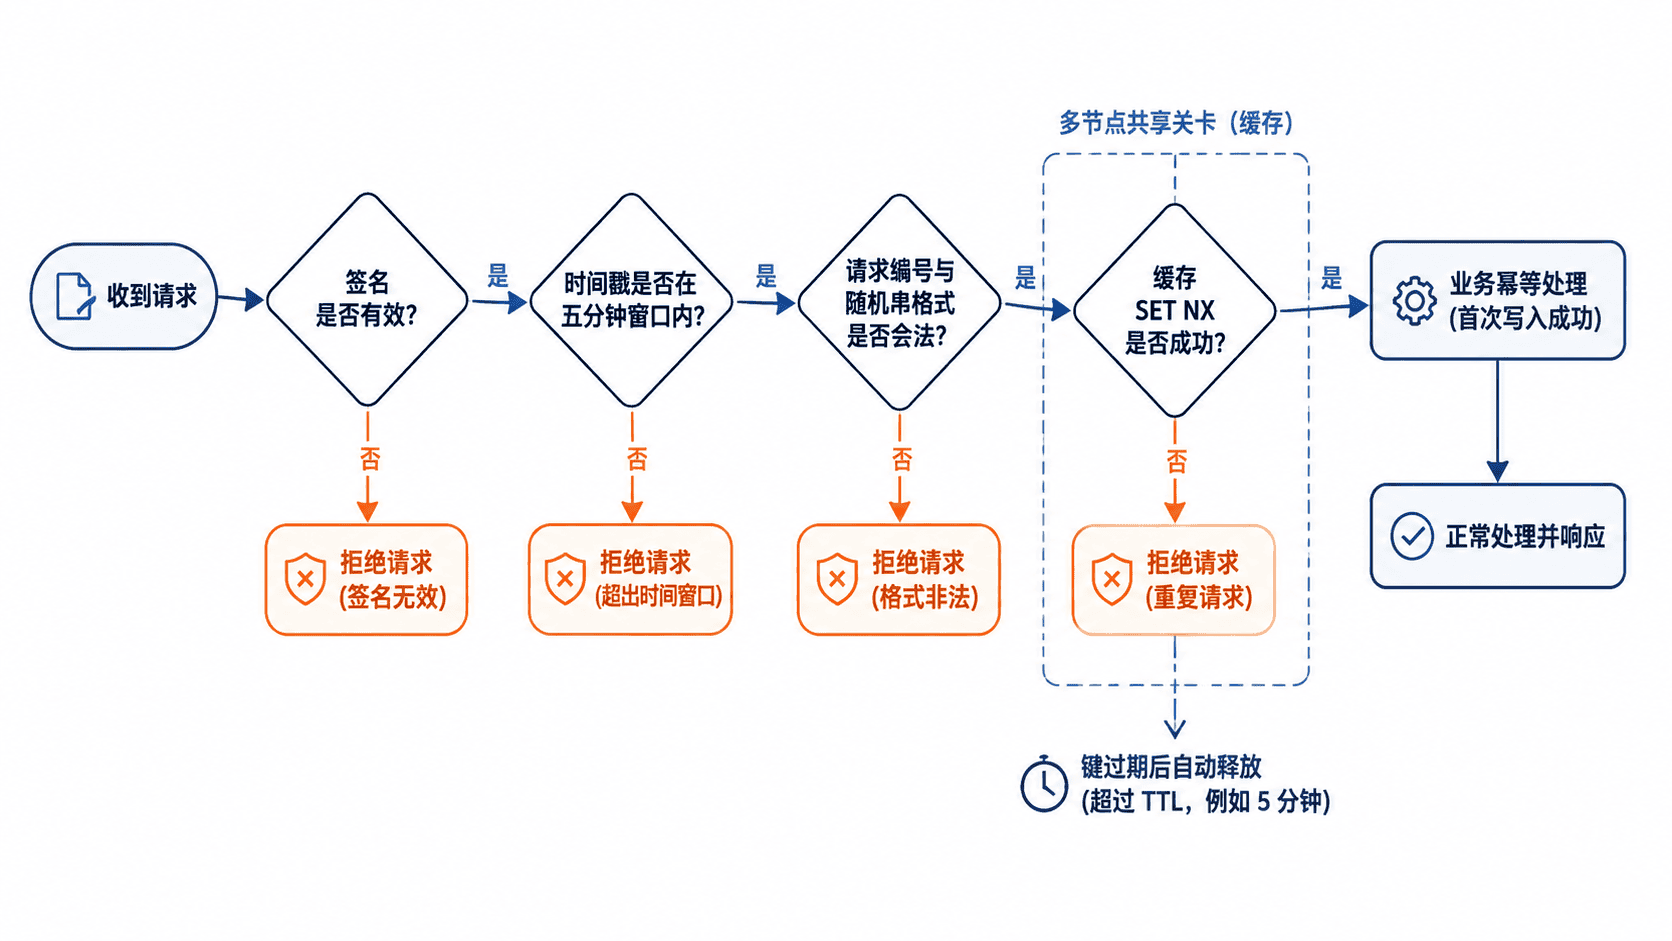
请求应携带秒级时间戳、足够随机的随机串和商户侧唯一请求编号。服务端先验签,再校验时间窗口,随后生成缓存键并执行原子写入;只有第一次写入成功的请求才能继续执行业务。
推荐缓存键包含商户号、接口标识和请求编号,随机串可参与摘要以缩短键长度。缓存过期时间应略大于允许的时间窗口,例如允许前后 300 秒偏差时,可保存 360 秒,以覆盖网络抖动和节点时钟差。
Java 主示例
下面的 JDK 17 程序用内存并发 Map 模拟共享缓存,完整演示时间窗口与“首次写入成功”规则。生产环境应把 ReplayCache 替换为 Redis 的 SET key value NX EX 360,保证多个应用节点使用同一份原子判重结果。
import java.util.concurrent.ConcurrentHashMap;
import java.util.concurrent.atomic.AtomicBoolean;

public class ReplayProtectionDemo {
    private static final long WINDOW_SECONDS = 300;
    private static final long CACHE_TTL_SECONDS = 360;

    public static void main(String[] args) {
        long now = 1785754800L;
        ReplayGuard guard = new ReplayGuard(new InMemoryReplayCache());

        printResult("first", guard.check(
                "M10001", "payment.create", "req-20260803-0001",
                "n-7f3c9a", now, now));
        printResult("duplicate", guard.check(
                "M10001", "payment.create", "req-20260803-0001",
                "n-7f3c9a", now, now));
        printResult("expired", guard.check(
                "M10001", "payment.create", "req-20260803-0002",
                "n-8a21de", now - 301, now));
    }

    private static void printResult(String name, CheckResult result) {
        System.out.println(name + "=" + result);
    }

    enum CheckResult {
        ACCEPTED, TIMESTAMP_OUT_OF_WINDOW, REPLAYED
    }

    interface ReplayCache {
        boolean putIfAbsent(String key, long now, long ttlSeconds);
    }

    static final class ReplayGuard {
        private final ReplayCache cache;

        ReplayGuard(ReplayCache cache) {
            this.cache = cache;
        }

        CheckResult check(
                String merchantNo,
                String apiName,
                String requestId,
                String nonce,
                long timestamp,
                long now) {
            // 先拒绝窗口外请求,避免无效请求占用判重缓存
            if (Math.abs(now - timestamp) > WINDOW_SECONDS) {
                return CheckResult.TIMESTAMP_OUT_OF_WINDOW;
            }

            // 商户和接口共同参与键生成,避免不同租户或接口互相冲突
            String key = String.join(":",
                    "pay", "replay", merchantNo, apiName, requestId, nonce);
            boolean firstRequest =
                    cache.putIfAbsent(key, now, CACHE_TTL_SECONDS);
            return firstRequest
                    ? CheckResult.ACCEPTED
                    : CheckResult.REPLAYED;
        }
    }

    static final class InMemoryReplayCache implements ReplayCache {
        private final ConcurrentHashMap<String, Long> expiresAt =
                new ConcurrentHashMap<>();

        @Override
        public boolean putIfAbsent(String key, long now, long ttlSeconds) {
            AtomicBoolean inserted = new AtomicBoolean(false);
            // compute 用于模拟 Redis SET NX 的原子判重语义
            expiresAt.compute(key, (ignored, oldExpiry) -> {
                if (oldExpiry == null || oldExpiry <= now) {
                    inserted.set(true);
                    return now + ttlSeconds;
                }
                return oldExpiry;
            });
            return inserted.get();
        }
    }
}
预期输出
first=ACCEPTED
duplicate=REPLAYED
expired=TIMESTAMP_OUT_OF_WINDOW
生产校验顺序
网关或接口服务应按固定顺序处理:先完成签名验证,再校验时间戳与字段格式,最后执行缓存原子写入。若先占用缓存再验签,恶意请求可以批量制造无效键;若先执行业务再判重,重复请求已经产生副作用。
缓存不可用时要根据接口风险决定策略。支付、退款等资金接口通常应失败关闭并返回可重试错误,避免失去防重放屏障;低风险查询接口可以不启用判重,只保留签名与时间窗口校验。
与业务幂等配合
缓存键只能覆盖有限时间,因此业务表仍应对 merchant_no + request_id 建立唯一约束,或维护独立幂等记录。请求第一次成功后,即使客户端因超时再次提交新的随机串,系统也应返回第一次处理结果,而不是创建第二笔业务数据。
时间窗口依赖节点时钟。所有网关与应用节点应使用可靠时间同步,并在日志中记录服务器时间、客户端时间、偏差秒数和请求编号。不要把窗口设置得过大,否则被截获请求的可利用时间也会同步增加。