
架构与系统设计 / 系统课时
分布式一致性
分布式一致性
本课解决支付服务、账务服务和消息系统无法共享同一数据库事务的问题。你将建立“本地事务写业务与事件、消息幂等消费、补偿任务兜底”的闭环,并验证重复投递或服务短暂不可用时数据仍能最终收敛。
学习目标
- 说明本地事务为什么不能直接覆盖跨服务调用
- 设计事务消息、幂等消费与补偿任务的完整闭环
- 通过重复投递和故障恢复验证最终一致性
为什么单个数据库事务不够
支付成功后,系统往往还要更新账务流水、通知商户并写入统计数据。只要这些动作位于不同服务或不同数据库,一个本地事务就只能保证本服务内的原子性,无法同时回滚远程服务。
因此,跨服务一致性的目标通常不是“所有数据同一毫秒完成”,而是保证业务事件不丢失、重复消息不产生重复结果、失败任务可以被重新发现,最终让各服务状态收敛。
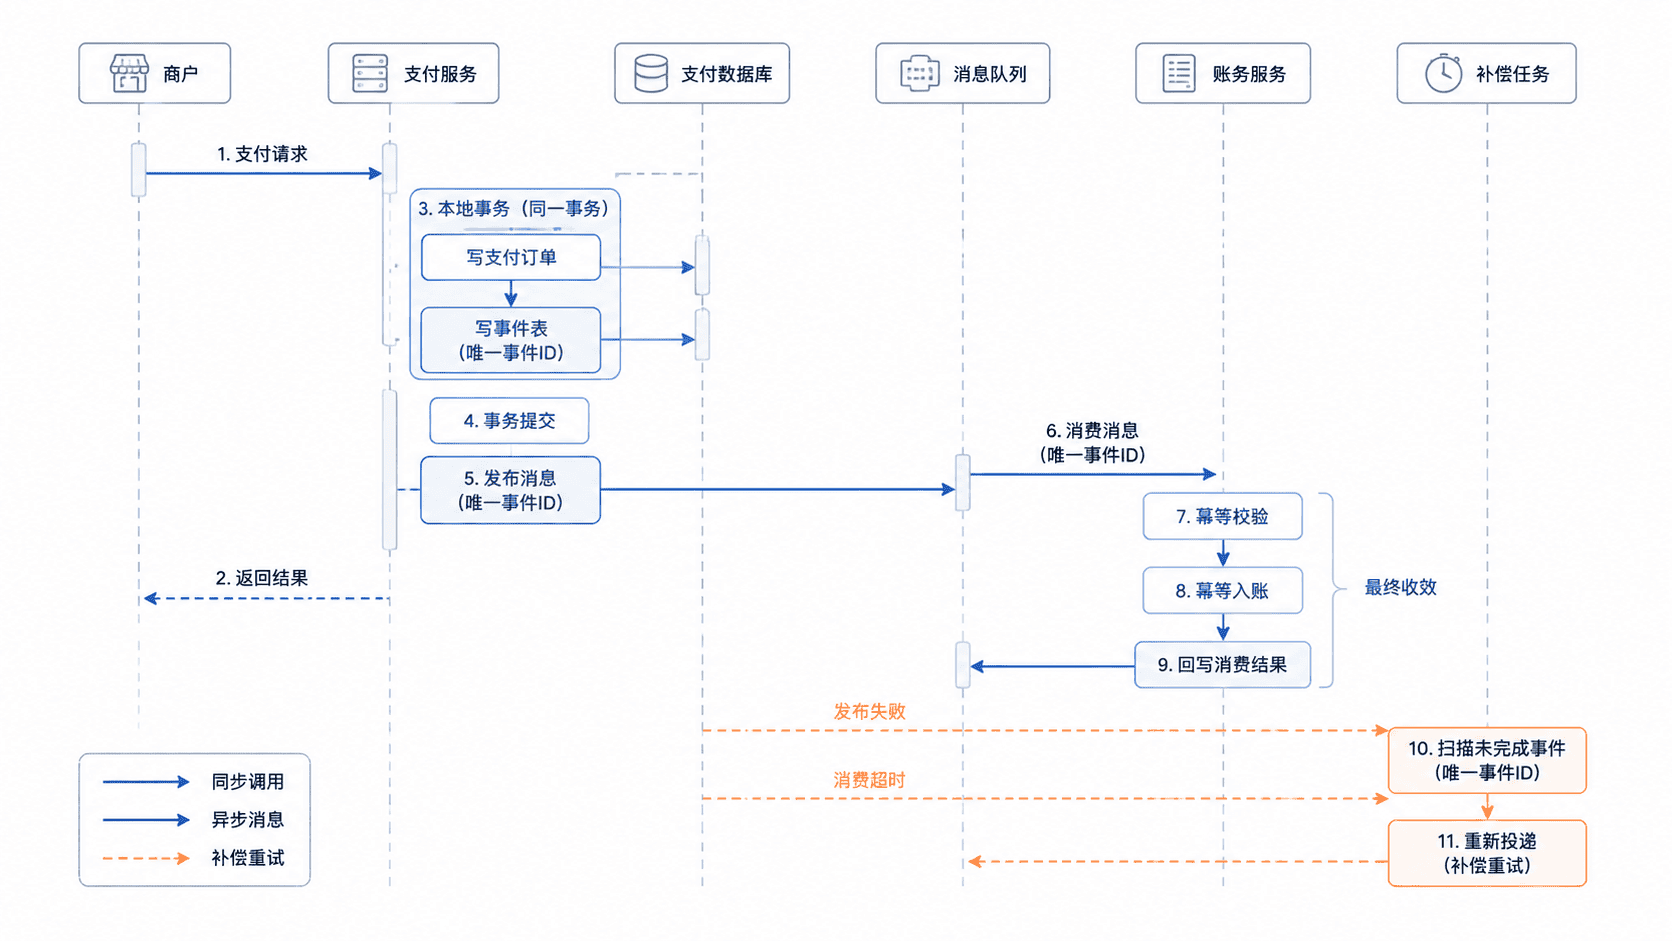
三层保障模型
第一层是本地事务。支付订单状态和待发送事件必须在同一个数据库事务中提交。这样即使应用在提交后立即宕机,事件记录仍然存在,后续任务可以继续处理。
第二层是消息最终一致性。事务提交后发布事件,消费者使用事件 ID 或业务唯一键做幂等校验。消息允许重复投递,但业务结果只能成功写入一次。
第三层是补偿任务。定时扫描长时间停留在待发送、发送中或消费失败状态的事件,按批次重新投递。超过最大重试次数后转入人工处理或死信队列,不能无限重试并淹没系统。
主示例:运行一个一致性闭环
下面的 Java 17 程序用内存集合模拟支付订单、事件表和账务服务。第一次事件被重复投递,第二次事件先不投递,再由补偿任务发现并处理。
import java.util.LinkedHashMap;
import java.util.LinkedHashSet;
import java.util.Map;
import java.util.Set;

public class DistributedConsistencyDemo {
    record Event(String id, String paymentId, int amount) {}

    private static final Map<String, String> payments = new LinkedHashMap<>();
    private static final Set<Event> outbox = new LinkedHashSet<>();
    private static final Set<String> consumedEventIds = new LinkedHashSet<>();
    private static final Map<String, Integer> ledger = new LinkedHashMap<>();

    public static void main(String[] args) {
        createPayment("P1001", 100);
        Event first = outbox.iterator().next();
        consume(first);
        consume(first); // 模拟消息队列重复投递

        createPayment("P1002", 200);
        compensate();   // 扫描事件表并补发未完成事件

        System.out.println("final ledger=" + ledger);
    }

    private static void createPayment(String paymentId, int amount) {
        payments.put(paymentId, "SUCCESS");
        outbox.add(new Event("PAY:" + paymentId, paymentId, amount));
        System.out.println("local committed " + paymentId);
    }

    private static void consume(Event event) {
        // 事件 ID 已处理时直接返回,避免重复记账
        if (!consumedEventIds.add(event.id())) {
            System.out.println("duplicate ignored " + event.paymentId());
            return;
        }
        ledger.put(event.paymentId(), event.amount());
        System.out.println("ledger posted " + event.paymentId());
    }

    private static void compensate() {
        for (Event event : outbox) {
            consume(event);
        }
    }
}
将文件保存为 DistributedConsistencyDemo.java 后运行:
javac DistributedConsistencyDemo.java
java DistributedConsistencyDemo
预期输出:
local committed P1001
ledger posted P1001
duplicate ignored P1001
local committed P1002
duplicate ignored P1001
ledger posted P1002
final ledger={P1001=100, P1002=200}
示例中的 outbox 对应数据库事件表,consumedEventIds 对应消费者幂等记录或业务唯一索引。生产环境不能依赖内存集合,而应使用数据库唯一约束、消息中间件确认机制和持久化重试状态。
落地到支付平台
事件表至少要保存事件 ID、业务主键、事件类型、载荷、状态、重试次数和下次重试时间。发布器只读取已提交事务中的待发送记录,成功后更新状态;消费者则先做唯一性校验,再执行账务写入。
补偿任务需要限制每批数量,并通过行锁、乐观锁或任务分片避免多实例重复扫描。即使两个实例拿到同一事件,消费者幂等仍是最后一道防线,不能把分布式锁当成唯一保障。
状态更新必须遵守明确的状态机。例如支付订单只能从 PROCESSING 进入 SUCCESS 或 FAILED,补偿程序不得把终态改回处理中。对于金额、商户号和订单号等关键字段,还应在消费前重新校验。
验收与故障演练
验收时至少覆盖三种场景:同一消息连续投递两次,账务服务停机后恢复,发布器在事务提交后立即退出。三种情况下都应满足支付订单不丢失、账务记录不重复、未完成事件能被补偿任务重新处理。
观察指标应包括待发送事件数量、最长积压时间、消费失败率、重试次数和死信数量。只看接口成功率,无法发现已经提交但长期未完成的跨服务任务。