
游戏 AI / 系统课时
长时间 Running 如何避免卡树
长时间 Running 如何避免卡树
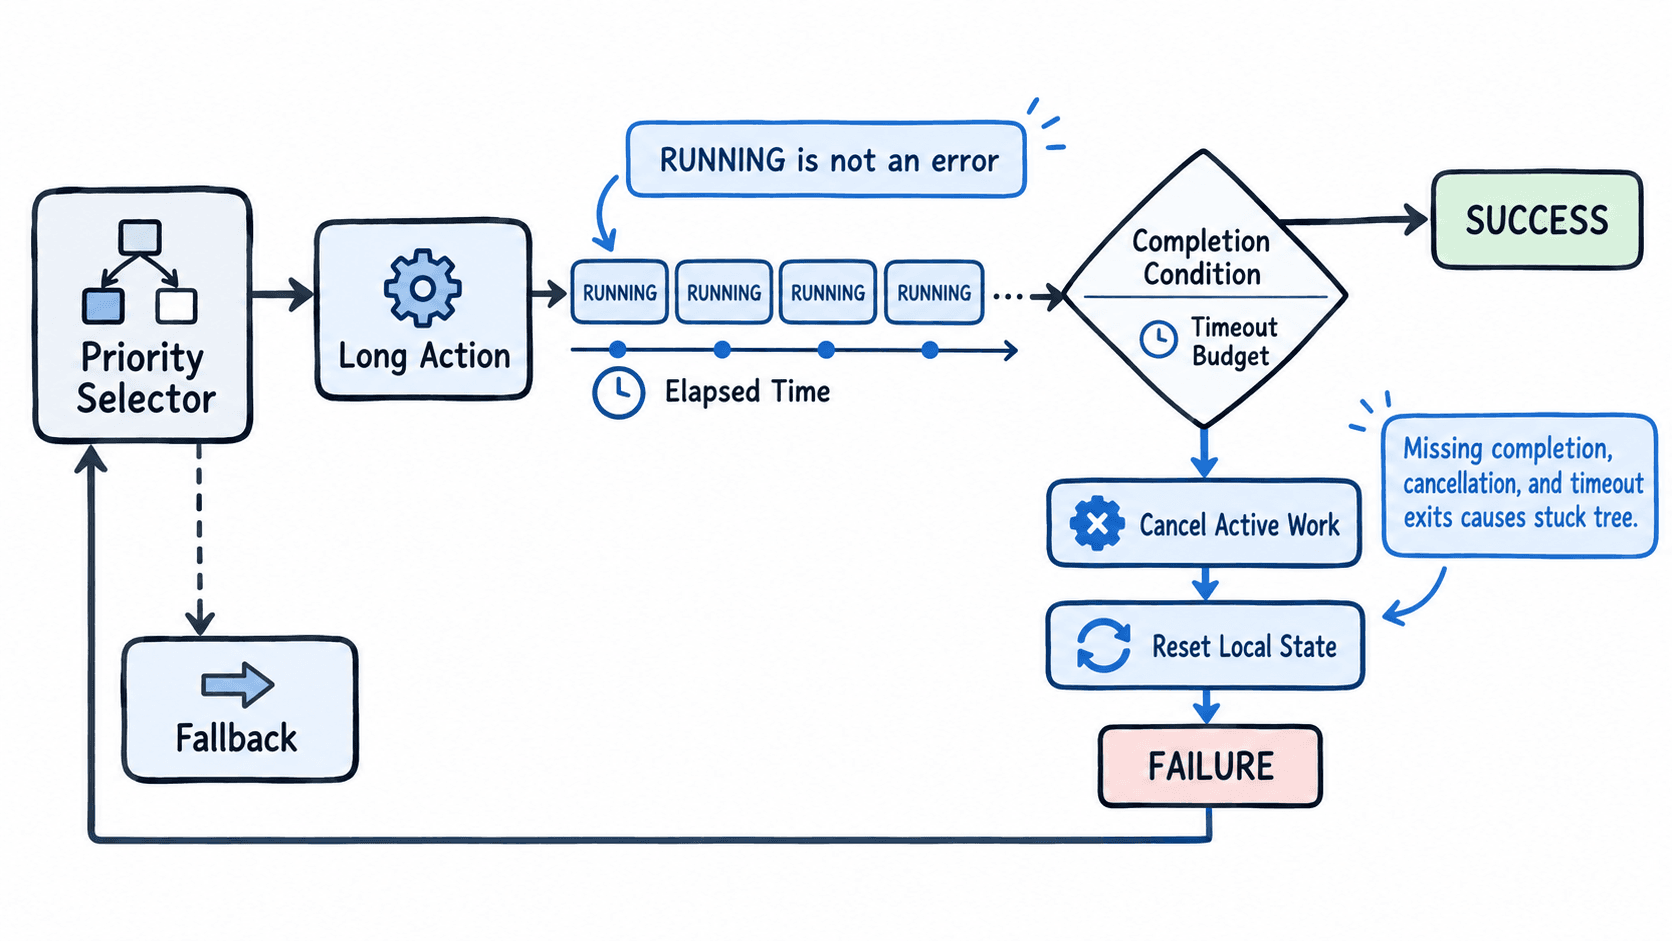
动作节点返回 RUNNING 本身没有问题,真正危险的是它既没有完成条件,也没有超时、取消和失败出口。本节用一个可运行示例建立完整保护链:识别异常 Running、设置时间预算、主动取消旧动作,并让父节点能够继续选择备用分支。
学习目标
- 判断动作节点长期
RUNNING是正常等待还是已经失去完成条件 - 为长动作增加超时、取消和失败回退机制
- 验证超时后节点内部状态确实被复位
Running 为什么会变成卡树
移动、播放动画、等待异步寻路等动作通常不能在一次 Tick 内结束,因此需要连续返回 RUNNING。只要动作最终能返回 SUCCESS 或 FAILURE,这就是正常行为。
卡树通常出现在三个条件同时成立时:动作持续返回 RUNNING、父组合节点不会继续检查后续分支、动作自身也没有检测到外部条件已经失效。例如目标已经消失,但追击节点仍在等待一个永远不会完成的移动请求。
排查时优先确认四件事:完成条件是否仍可能发生、依赖的异步任务是否还能回调、取消事件是否能够到达节点、节点进入 RUNNING 后是否存在最大等待时间。只观察“运行了多久”并不足以判断根因。
给长动作增加时间预算
下面的示例把一个始终处于运行状态的移动动作包进 TimeoutNode。示例不依赖游戏引擎,使用传入的 deltaMs 累积时间,因此输出确定,可以直接观察超时发生在哪一次 Tick。
using System;

enum NodeStatus
{
    Running,
    Success,
    Failure
}

interface INode
{
    NodeStatus Tick(int deltaMs);
    void Abort();
}

sealed class LongMoveAction : INode
{
    private bool active;

    public NodeStatus Tick(int deltaMs)
    {
        if (!active)
        {
            active = true;
            Console.WriteLine("move started");
        }

        return NodeStatus.Running;
    }

    public void Abort()
    {
        if (!active) return;
        active = false;
        Console.WriteLine("move cancelled");
    }
}

sealed class TimeoutNode : INode
{
    private readonly INode child;
    private readonly int timeoutMs;
    private int elapsedMs;

    public TimeoutNode(INode child, int timeoutMs)
    {
        this.child = child;
        this.timeoutMs = timeoutMs;
    }

    public NodeStatus Tick(int deltaMs)
    {
        elapsedMs += deltaMs;
        if (elapsedMs >= timeoutMs)
        {
            child.Abort();
            elapsedMs = 0;
            return NodeStatus.Failure;
        }

        NodeStatus status = child.Tick(deltaMs);
        if (status != NodeStatus.Running)
            elapsedMs = 0;

        return status;
    }

    public void Abort()
    {
        child.Abort();
        elapsedMs = 0;
    }
}

class Program
{
    static void Main()
    {
        INode node = new TimeoutNode(new LongMoveAction(), 3000);

        for (int i = 1; i <= 3; i++)
            Console.WriteLine($"tick {i}: {node.Tick(1000)}");
    }
}
预期输出:
move started
tick 1: Running
tick 2: Running
move cancelled
tick 3: Failure
这里的关键不是固定使用 3000 毫秒,而是让每个可能长期运行的节点拥有明确的时间预算。真实项目中,超时值应由动作类型决定:短距离移动与等待联网结果不应该共用同一个阈值。
超时之前还要检查失效条件
超时是最后一道保险,不应该替代业务判断。追击节点每次 Tick 都应先验证目标是否仍存在、导航请求是否失败、角色是否被眩晕等条件。只要继续执行已经没有意义,就应立即取消,而不是等待超时时间耗尽。
节点退出时还要复位本地运行状态,例如计时器、当前请求标识和缓存结果。否则节点下一次重新进入时,可能沿用上一次的超时计数,刚开始执行就立刻失败。
让父节点真正能够回退
超时节点最终返回 FAILURE,意义在于把控制权交还给父节点。对于 Selector,失败通常意味着继续尝试更低优先级的分支;对于 Sequence,失败则会结束当前序列并向上传播。
因此验收不能只看“超时日志出现了”,还要继续观察父节点是否执行了预期的备用行为。一个完整的防卡树设计应该同时满足:旧动作已停止、节点状态已复位、父节点收到明确结果、下一条可执行路径能够继续推进。