
原生移动开发 / 系统课时
验证 Release 包真实行为
验证 Release 包真实行为
Debug 能跑通并不代表 Release 可以发布:签名、代码收缩、生产域名、权限、支付与第三方平台配置都可能只在最终产物上暴露问题。本节建立一条以“真实签名产物”为起点的验证流程,确保上线前测到的就是用户将收到的行为。
学习目标
- 能安装并确认最终 Release APK,或通过 Play 测试轨道验证 AAB 的实际交付行为。
- 能按登录、网络、权限、推送、支付和第三方 SDK 的风险顺序完成验收。
- 能区分代码问题、签名配置、服务端环境和商店交付导致的失败。
先确认你测的是发布产物
Release 验证应从最终构建结果开始,而不是 Android Studio 的 Debug Run。直接分发 APK 时,应使用正式 Release 配置构建、验证签名并安装;AAB 则应至少验证按设备拆分后的 APK,涉及 Play 签名、Billing、Integrity 或安装来源时,还要通过 Google Play 的测试轨道验证。
下面命令假设 release 已绑定正式签名配置,并且 apksigner 已加入 PATH:
./gradlew :app:assembleRelease
apksigner verify app/build/outputs/apk/release/app-release.apk
adb install -r app/build/outputs/apk/release/app-release.apk
预期输出:
BUILD SUCCESSFUL in <TIME>
Success
<TIME> 取决于本机构建耗时。apksigner verify 成功时可能不打印正文,但应以退出码 0 结束;adb install 返回 Success 才表示 APK 已成功安装。
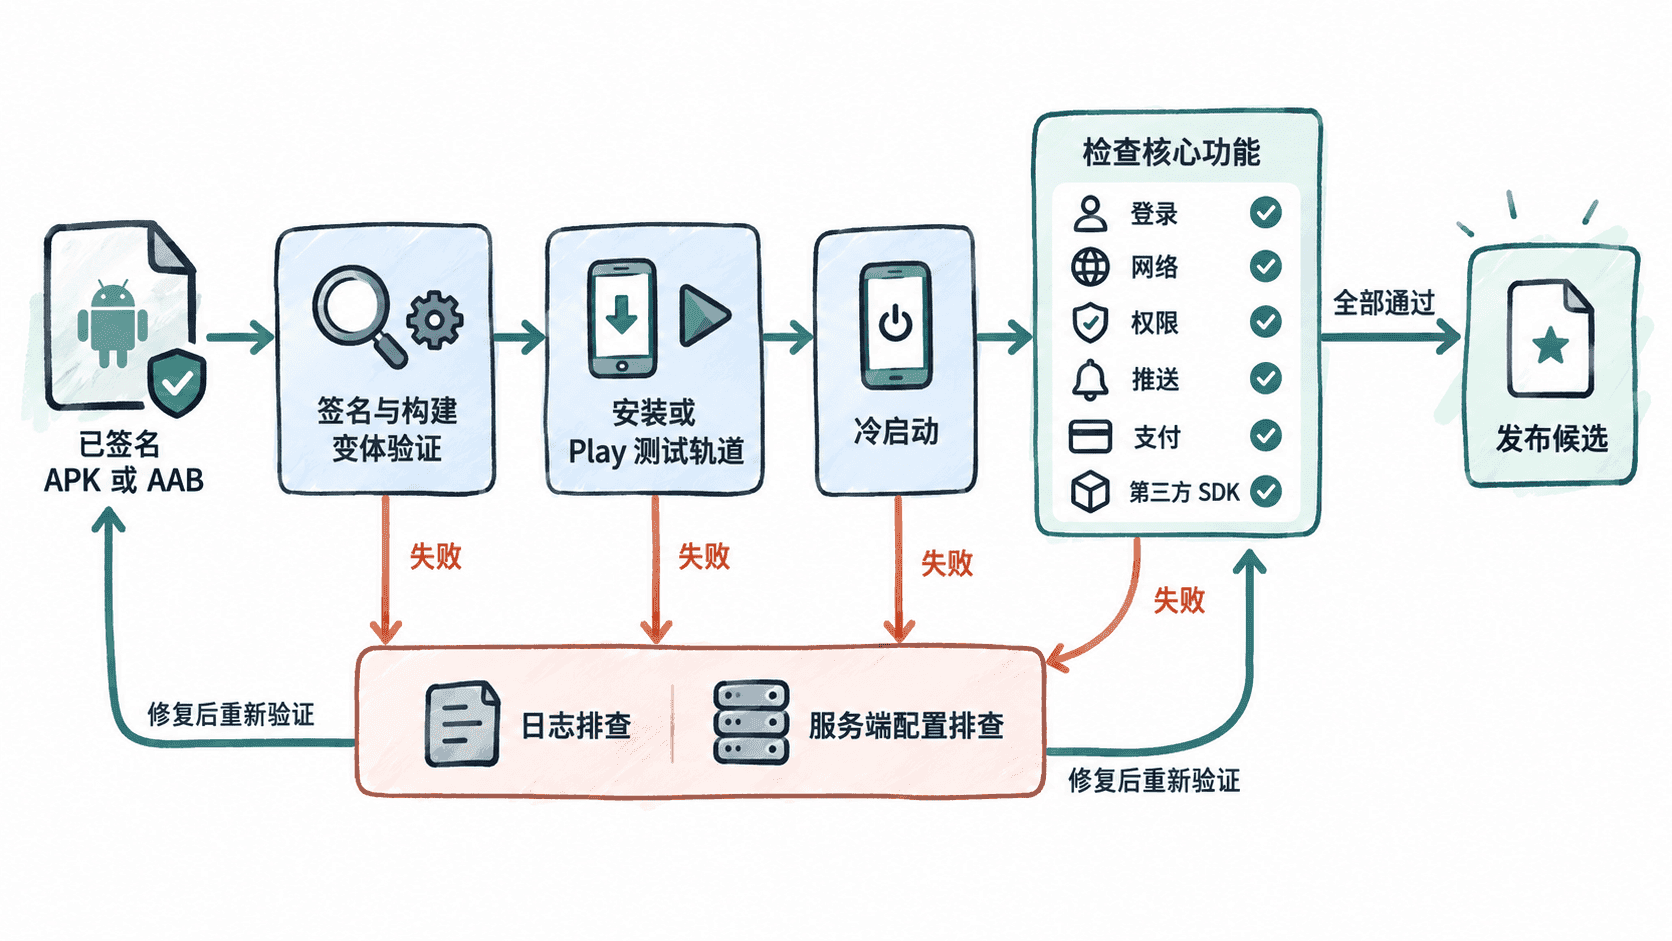
用 Release 风险清单跑关键链路
不要只验证“能打开首页”。Release 与 Debug 的差异经常集中在环境变量、R8、签名证书、Manifest 合并结果和生产服务端配置上,因此应把高风险链路逐项走完。
| 检查项 | Release 特有风险 | 通过标准 |
|---|---|---|
| 登录 | OAuth/SSO 证书指纹、回调地址、生产客户端 ID 不一致 | 新装后可登录、退出、再次登录 |
| 网络 | 生产域名、TLS、Network Security Config、代理策略不同 | 核心 API 在 Wi-Fi 与移动网络均成功 |
| 权限 | 首次授权、拒绝后重试、系统版本差异 | 拒绝不会崩溃,允许后功能恢复 |
| 推送 | Release 应用 ID、服务配置、后台限制不同 | 前台、后台和点击通知链路都正确 |
| 支付 | Play Billing 需匹配商店分发、测试账号与商品配置 | 下单、取消、恢复或查询状态符合业务设计 |
| 第三方 SDK | Release Key、SHA 指纹、混淆规则或回调配置不同 | 初始化成功,关键能力可实际调用 |
支付、登录和地图等依赖签名证书的服务尤其要核对 Release 证书。使用 Play App Signing 时,用户安装的 APK 由应用签名密钥签名,而上传 AAB 使用的上传密钥用途不同,因此证书指纹相关后台配置不能只照搬本地 Debug 值。
覆盖新装、升级和异常路径
至少做一次卸载后的全新安装,确认首次启动、隐私同意、权限申请和本地初始化没有依赖旧数据。更新已有应用时,还要从当前线上版本升级到候选 Release,验证数据库迁移、SharedPreferences、账号状态和缓存兼容。
异常路径也要主动触发:拒绝权限、切断网络、让登录过期、取消支付、从后台点击推送。只有成功路径会掩盖大量 Release 问题,而这些问题往往在真实用户环境中才会出现。
出现崩溃或行为差异时,应在复现过程中记录完整设备日志时间段,并同时对照服务端日志。若只在 Release 失败,优先检查 R8/资源收缩、签名指纹、生产配置、Manifest 占位值和第三方 SDK 的 Release 初始化参数。
AAB 要验证真实交付路径
AAB 本身不能像普通 APK 一样直接安装。可用 bundletool 在本地生成设备所需的 APK 集来检查拆分交付,但涉及 Google Play 最终签名、Billing、Play Integrity 或“必须从 Play 安装”的逻辑时,应把同一候选 AAB 发布到内部测试轨道,再从 Play 安装后重复关键验收。
最终验收记录应明确产物版本、versionCode、设备与系统版本、安装来源、测试账号和失败证据。这样出现问题时,团队能判断是构建产物、设备差异、服务端环境还是商店交付链路,而不是重新猜一次。