
原生移动开发 / 系统课时
检查权限申请是否必要
检查权限申请是否必要
权限审核的目标不是把所有声明都“申请成功”,而是删掉不必要的权限,并把剩余权限放到用户真正触发功能的时刻再请求。用户拒绝后,应用应明确说明受影响的功能,同时保留能继续工作的降级路径。
学习目标
- 判断一个权限能否删除、替代或延后申请
- 按功能触发时机设计运行时权限请求
- 为拒绝和永久拒绝准备可用的降级方案
先审业务动作,再审 Manifest
检查权限时不要从弹窗文案开始,而要从“哪个用户动作必须访问什么能力”倒推。Android 官方建议尽量减少权限数量,在用户触发相关功能时再申请,并在拒绝后优雅降级;还应注意依赖库可能把额外权限带入最终清单。([Android Developers][3])
可以对每个权限问四个问题:没有它核心功能是否真的无法完成;能否改用系统选择器、Intent 或应用私有存储等无需权限的方案;用户是否已经做出了能解释该权限的明确动作;拒绝后能否切换到手动输入、只读模式或其他替代路径。无法回答用途的权限应优先删除,而不是先写一段更长的解释。
把申请放进功能流程
权限申请应和具体功能绑定,而不是在启动页批量弹出。下面的流程以相机权限为例:用户点击“扫码”后先检查授权;未授权时根据是否需要解释展示理由,再调用系统权限对话框;同意后进入扫码功能,拒绝后回到手动输入。
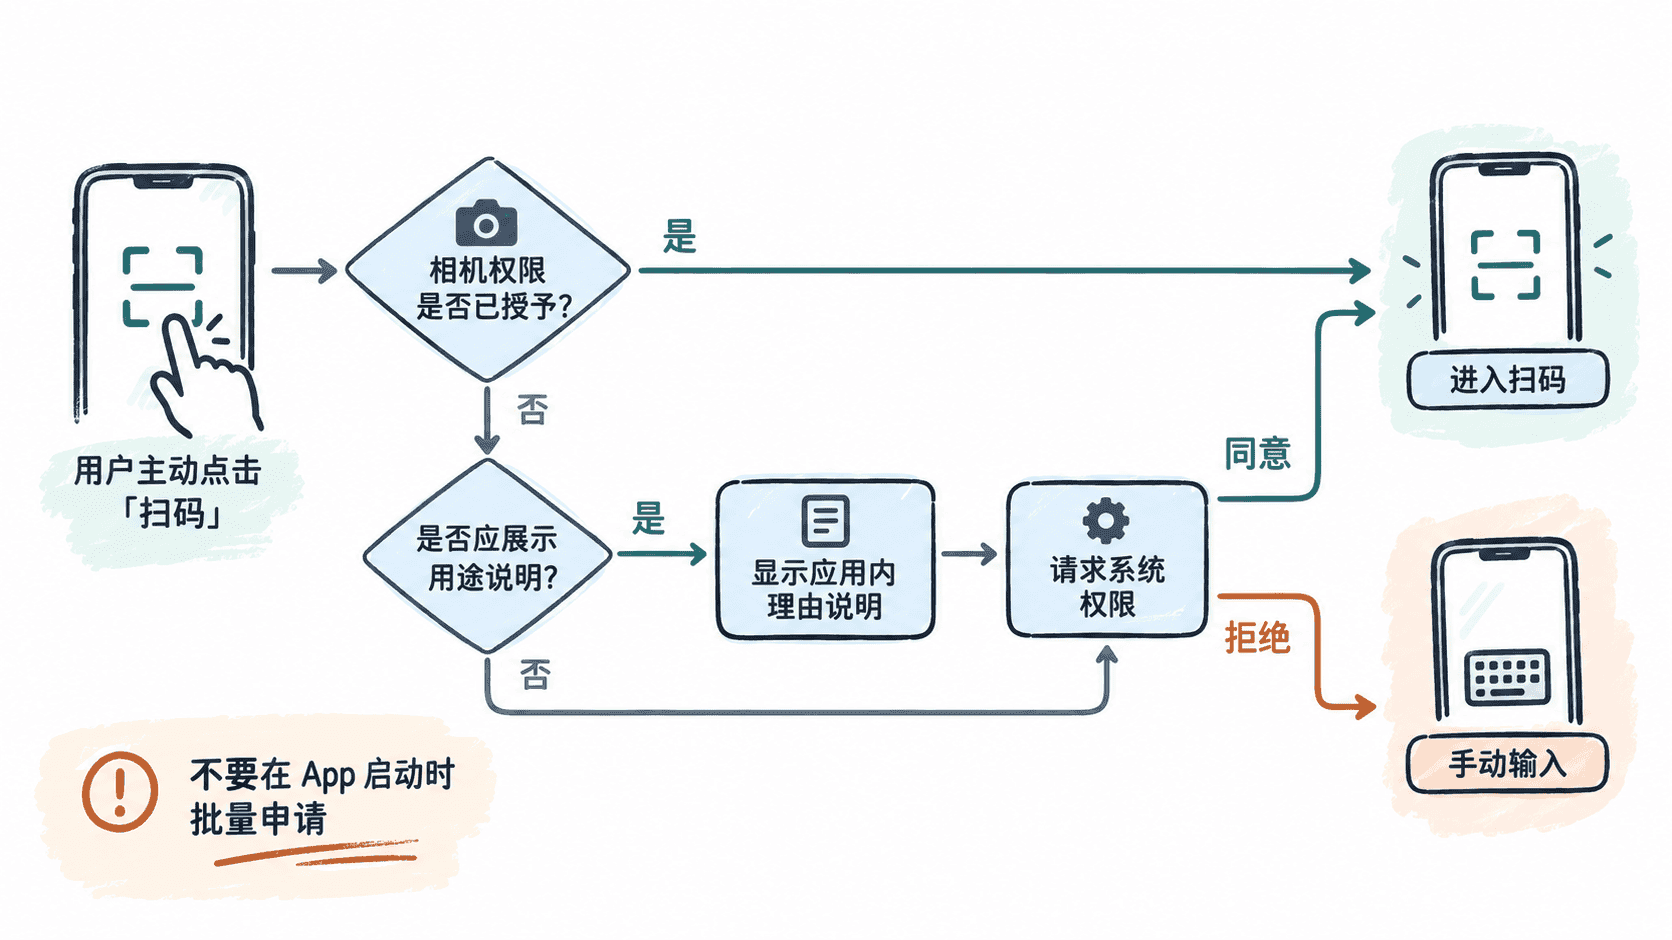
片段示例:相机权限需要先在现有 AndroidManifest.xml 的 <manifest> 节点中声明;如果应用最终不再使用相机,就应同时删除这条声明。
<uses-permission android:name="android.permission.CAMERA" />这条声明只表示应用可能使用相机,并不会自动获得运行时授权。验证时应检查合并后的 Manifest,确认没有被应用代码或依赖无意带入更多敏感权限。
用单权限请求实现拒绝降级
下面是一个可运行的 Activity 示例。它只在用户点击“扫码”时请求相机权限;拒绝后不会退出应用,而是提示改用手动输入。项目需要使用 AndroidX Activity 和 Core,这是现代 Android 项目的常见基础依赖。
package com.example.permissioncheck

import android.Manifest
import android.app.AlertDialog
import android.content.pm.PackageManager
import android.os.Bundle
import android.widget.Button
import android.widget.Toast
import androidx.activity.ComponentActivity
import androidx.activity.result.contract.ActivityResultContracts
import androidx.core.content.ContextCompat

class PermissionActivity : ComponentActivity() {
    // 授权结果只决定当前功能走主路径还是降级路径。
    private val cameraPermission = registerForActivityResult(
        ActivityResultContracts.RequestPermission()
    ) { granted ->
        if (granted) {
            openScanner()
        } else {
            showManualFallback()
        }
    }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)

        val scanButton = Button(this).apply {
            text = "扫码"
            setOnClickListener { startScanFlow() }
        }
        setContentView(scanButton)
    }

    private fun startScanFlow() {
        if (ContextCompat.checkSelfPermission(
                this,
                Manifest.permission.CAMERA
            ) == PackageManager.PERMISSION_GRANTED
        ) {
            openScanner()
            return
        }

        // 需要解释时,先说明当前功能为什么需要相机,再交给系统请求。
        if (shouldShowRequestPermissionRationale(Manifest.permission.CAMERA)) {
            AlertDialog.Builder(this)
                .setTitle("需要相机权限")
                .setMessage("扫码需要读取摄像头画面;如果拒绝,你仍可以手动输入内容。")
                .setPositiveButton("继续") { _, _ ->
                    cameraPermission.launch(Manifest.permission.CAMERA)
                }
                .setNegativeButton("取消") { _, _ ->
                    showManualFallback()
                }
                .show()
        } else {
            cameraPermission.launch(Manifest.permission.CAMERA)
        }
    }

    private fun openScanner() {
        Toast.makeText(this, "相机权限可用,进入扫码功能", Toast.LENGTH_SHORT).show()
    }

    private fun showManualFallback() {
        // 拒绝后不阻断应用,仍保留手动输入。
        Toast.makeText(this, "未授权相机,可改用手动输入", Toast.LENGTH_SHORT).show()
    }
}
预期结果:
首次打开应用:只看到“扫码”按钮,不主动弹权限框。
点击“扫码”且授权:显示“相机权限可用,进入扫码功能”。
点击“扫码”但拒绝:显示“未授权相机,可改用手动输入”。
后续再次触发:代码会重新检查当前授权状态,而不是假设权限仍然有效。
Android 官方也明确建议不要把所有权限集中在启动阶段,并要求在权限被拒绝时尽量减少功能损失。([Android Developers][3])
处理“不要再问”和权限变化
不要用循环弹窗逼用户授权。用户连续拒绝后,系统可能不再展示相同权限请求界面;此时更合适的做法是在对应功能位置解释限制,并在用户主动选择“去设置开启”时再引导到系统设置。与此同时,每次真正访问受保护能力前都应重新检查权限,因为用户可以在系统设置中撤销它。
发布前按权限逐项走完“首次拒绝、再次拒绝、授权后撤销、重新打开应用”四类路径,并确认每种情况下都不会崩溃或卡死。权限最少、时机合理、拒绝可继续使用,比单纯追求更高的授权率更符合可审核、可维护的发布要求。