
原生移动开发 / 系统课时
检查 APK 包内文件结构
检查 APK 包内文件结构
Release APK 构建成功后,仍需要确认“实际打进包里的东西”是否符合预期。本节用 apkanalyzer 检查 DEX、最终 Manifest、资源表、资源目录和本地库,重点定位调试文件、误带资源、异常依赖或错误 ABI 被带入正式包的问题。
学习目标
- 识别 APK 中
classes*.dex、AndroidManifest.xml、resources.arsc、res、assets与lib的职责 - 使用
apkanalyzer对 Release APK 做可重复的结构检查 - 能从异常文件位置反推错误 source set、依赖或 ABI 配置
先把 APK 看成一个已编译归档
APK 本质上是一个 ZIP 格式的安装归档,但其中很多内容已经过 Android 构建工具编译或转换。直接解压能看到文件,却不一定适合阅读二进制 Manifest 或资源表;apkanalyzer 能同时查看归档结构,并把 Manifest 等内容还原成人可读形式。
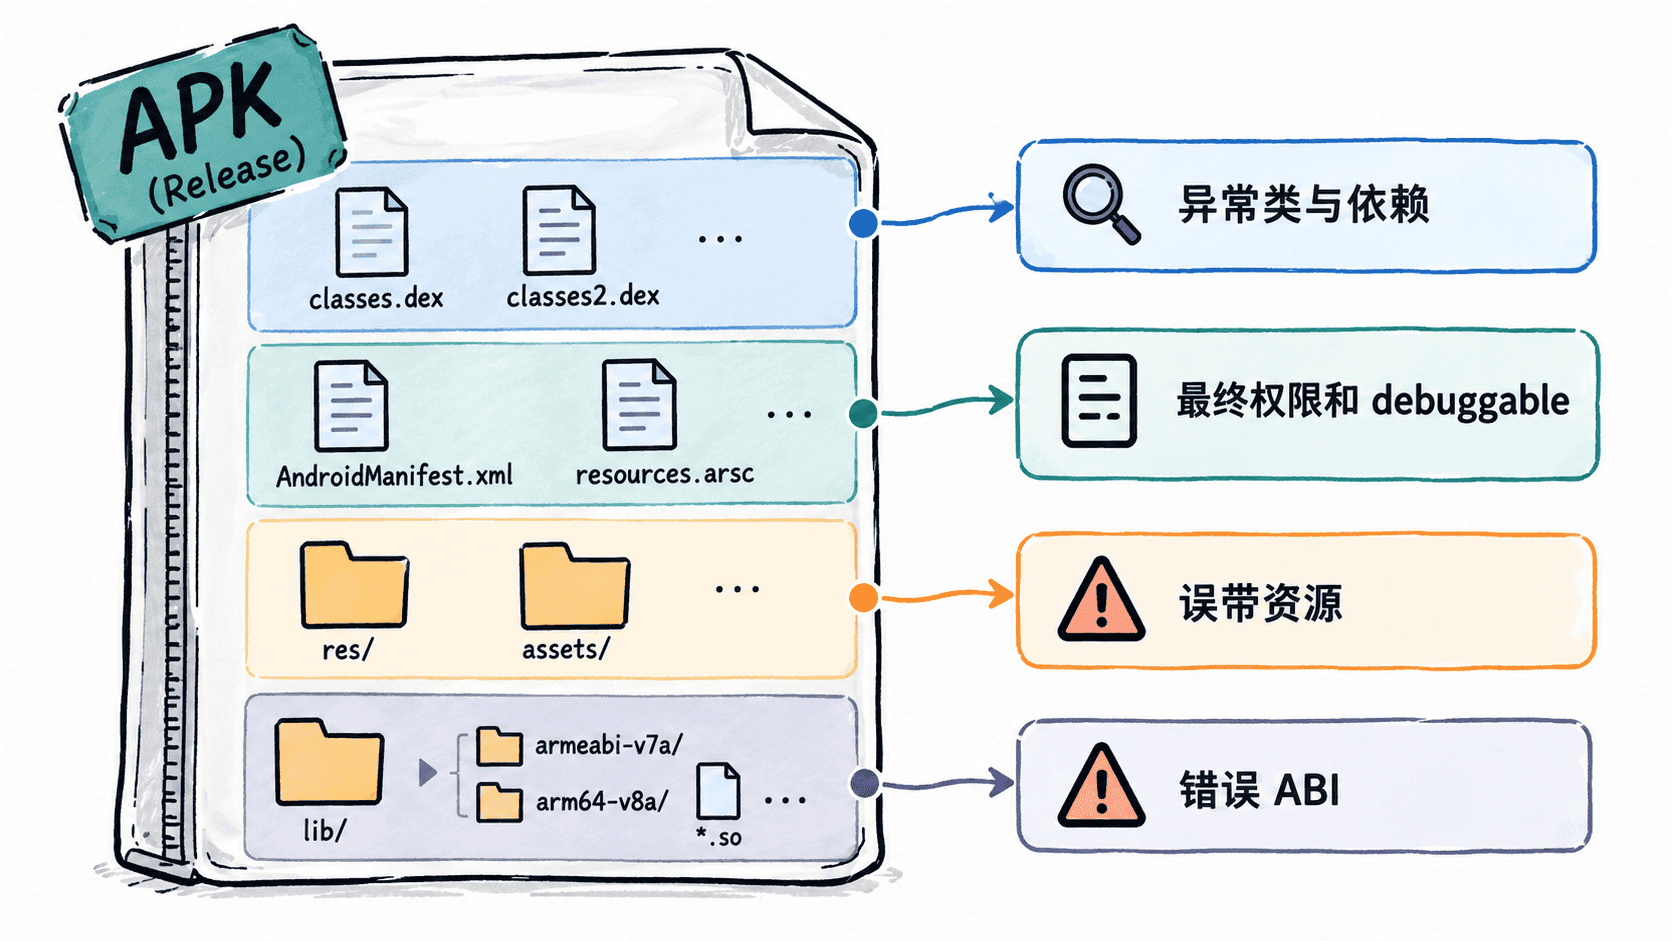
常见核心条目可以这样理解:classes.dex、classes2.dex 等保存应用与依赖转换后的 DEX 字节码;AndroidManifest.xml 是合并、处理后的最终清单;resources.arsc 是编译后的资源表;res/ 保存编译资源;assets/ 保存按原始路径读取的资产;lib/<ABI>/ 则保存对应 CPU 架构的 .so 本地库。
用 apkanalyzer 做结构基线检查
apkanalyzer 位于 Android SDK Command-Line Tools 中。下面脚本假设已经生成一个包含代码和 Android 资源的 Release APK,并把真实文件路径替换到 <PATH>。
set -e
APK="<PATH>/app-release.apk"
FILES="$(apkanalyzer files list "$APK")"

printf '%s\n' "$FILES" | grep -qx '/AndroidManifest.xml'
printf '%s\n' "$FILES" | grep -qx '/classes.dex'
printf '%s\n' "$FILES" | grep -qx '/resources.arsc'

echo "CORE_APK_STRUCTURE_OK"
预期输出
CORE_APK_STRUCTURE_OK这段检查不是为了证明 APK“功能一定正确”,而是建立最小结构基线:最终 Manifest、主 DEX 和资源表都存在。实际应用可能还有 classes2.dex、classes3.dex、assets/ 或 lib/;这些是否出现取决于代码规模、依赖和是否使用本地库。
分别检查 DEX、Manifest 和资源
DEX 数量本身不是问题。出现多个 classes*.dex 通常表示应用被拆成多个 DEX;真正值得检查的是正式包里是否出现只应存在于调试环境的类或 SDK。apkanalyzer dex packages 可以继续查看包与类层级,结合依赖配置定位来源。
APK 内的 Manifest 是各 source set、库清单和构建配置合并后的最终结果,所以检查它比只看 src/main/AndroidManifest.xml 更接近真实安装行为。重点关注应用 ID、权限、组件导出状态以及 debuggable 等发布敏感属性;apkanalyzer manifest print 可以把最终清单输出为 XML 供审查。
资源问题通常集中在 res/、assets/ 与 resources.arsc。例如测试接口地址、调试证书、演示 JSON 或大体积样例文件如果意外出现在 assets/,说明它们很可能被放进了 main 或 release 可见的 source set,或者由构建任务复制进了正式包。
检查 lib 目录里的 ABI
使用 NDK、音视频 SDK、数据库引擎或其他含本地代码的依赖时,APK 可能出现 lib/arm64-v8a/、lib/armeabi-v7a/、lib/x86_64/ 等目录。每个目录下的 .so 都对应一种 ABI,直接影响包体积以及设备能否加载本地库。
如果应用完全没有本地代码,缺少 lib/ 是正常现象;如果只计划发布 ARM64,却在 Release APK 中看到额外 ABI,就应回查依赖自带的本地库与 Gradle 的 ABI 过滤配置。反过来,如果目标设备需要的 ABI 不在包中,应用可能安装后在加载 .so 时失败。
从异常文件反推构建来源
发现不该存在的文件时,不要直接在 APK 里删除。APK 是构建结果,正确做法是回到输入来源修复:多出的资源检查 src/main、flavor 或 release source set;多出的类检查依赖作用域和变体依赖;多出的 .so 检查第三方 AAR 与 ABI 过滤;Manifest 异常则检查清单合并来源和库声明。
修复后重新生成 Release APK,再用同一套 apkanalyzer 检查。这样得到的是可重复的发布验证流程,而不是一次性的“手工清包”,也能避免签名、资源索引或 ZIP 结构被人为破坏。