
原生移动开发 / 系统课时
建立可重复的发布流程
建立可重复的发布流程
当发布依赖“谁记得下一步做什么”时,漏改版本号、签错密钥或找不到最终产物都很常见。这里把版本修改、构建、签名、检查和归档串成固定流程,并给出一个最小可重复的命令链,便于以后接入多渠道或 CI/CD。
学习目标
- 能把 Android 发布拆成有明确输入、输出和验证点的固定步骤
- 能使用 Gradle 执行可重复的 Release 构建并识别最终产物
- 能建立版本、签名信息与发布产物的归档规则
把发布当成一条有检查点的流水线
稳定的发布流程通常包含“准备版本 → 构建 → 签名 → 产物检查 → 归档 → 上传”几个阶段。每一步都应有明确结果,前一步未通过就不要进入下一步。
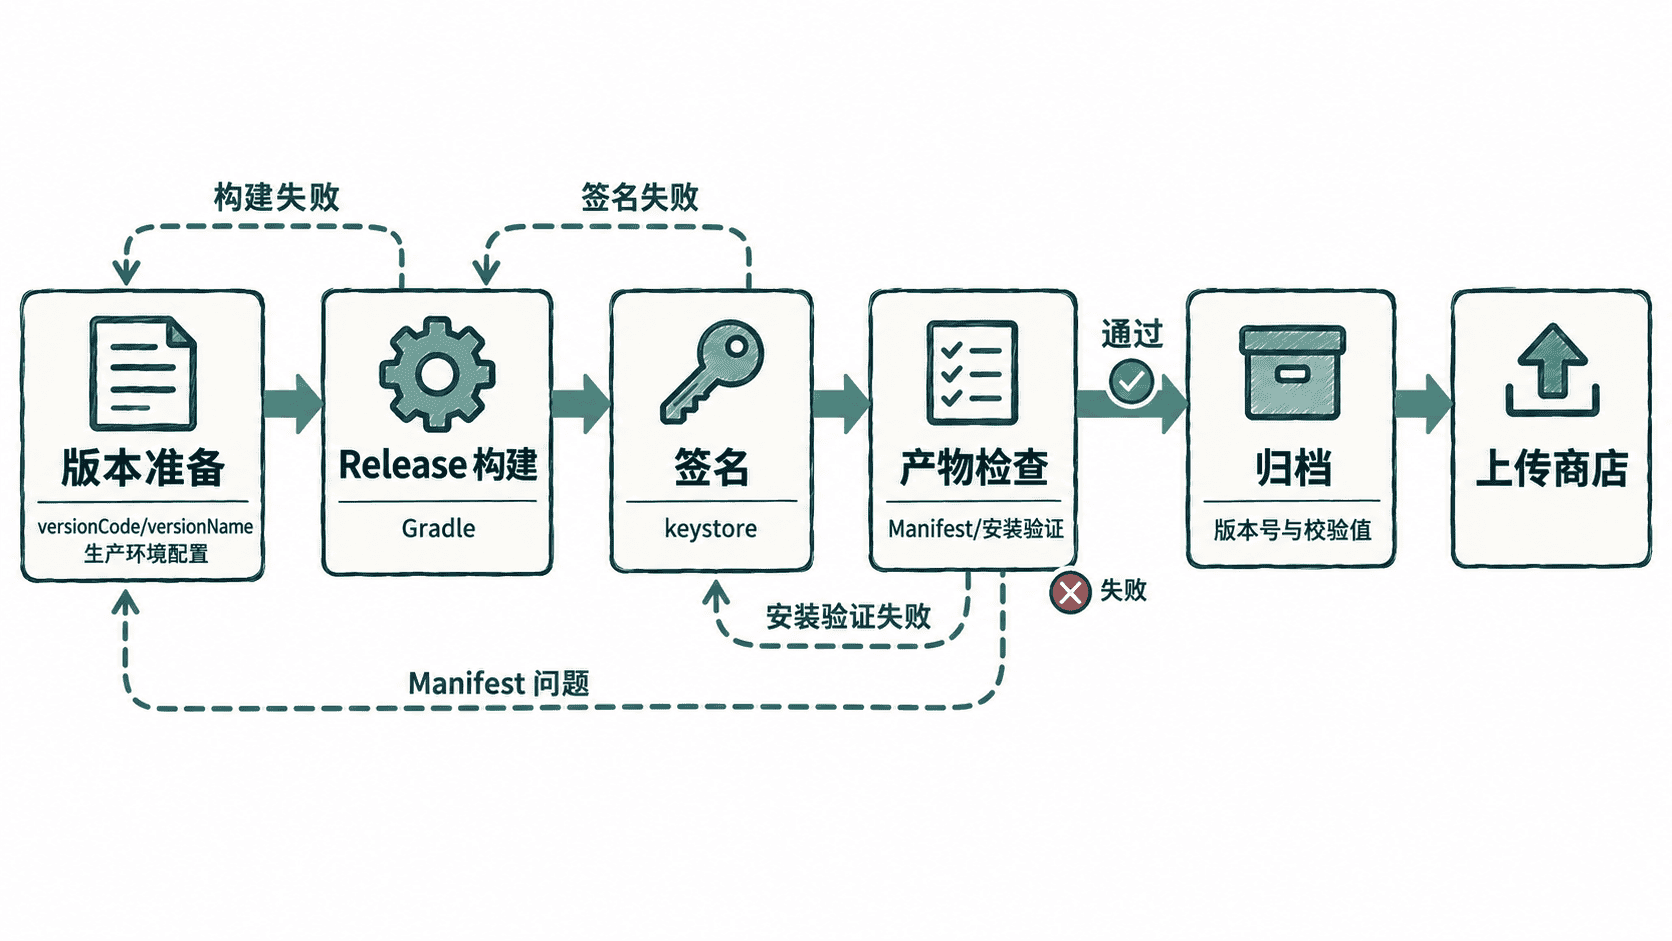
把这些步骤固定下来后,发布人员关注的是“检查点是否通过”,而不是临时回忆命令。流程也更容易迁移到 CI,因为 CI 本质上只是把同一组可重复动作自动执行。
固定版本修改与构建入口
版本号应该有唯一来源,避免同时在多个脚本里手工维护。完成版本修改和环境确认后,用同一条 Gradle 任务生成 Release 产物。
./gradlew clean :app:assembleRelease预期输出
BUILD SUCCESSFUL in <TIME><TIME> 是本次构建耗时,实际值会不同。构建成功后通常可以在模块的 build/outputs/apk/release/ 目录找到 APK;如果项目发布的是 Android App Bundle,则固定执行 :app:bundleRelease,并在 build/outputs/bundle/release/ 中查找 AAB。团队应选定实际交付格式并写入发布流程,避免同一次发布中随意切换。
让签名配置可重复但不泄密
Release 签名必须稳定,因为已上架应用的升级包需要保持签名连续。签名配置可以自动化,但 keystore 文件、密码和别名密码不应写进仓库。
常见做法是让 Gradle 从本机属性、环境变量或 CI Secret 中读取签名信息。无论使用哪种方式,都应保证同一版本能由授权环境重复构建,并且普通开发分支无法直接暴露密钥内容。
给产物增加可追踪信息
每次准备上传前,都应把产物与版本、源码状态绑定。至少记录以下信息:
versionCode与versionName。- Git 提交 ID 或发布标签。
- 构建时间和构建环境。
- APK 或 AAB 文件名。
- 文件校验值,例如 SHA-256。
可以用系统工具生成校验值。以下示例中的 <PATH> 替换为实际产物路径。
sha256sum <PATH>/app-release.apk预期输出
<ID> <PATH>/app-release.apk<ID> 代表实际 SHA-256 摘要。以后如果同名文件被覆盖,只要校验值不同,就能立即判断它不是当时归档的原始产物。
用验收点结束一次发布
“构建成功”不是发布完成。一个可重复流程至少要在上传前完成版本检查、安装或冒烟验证、签名确认和产物归档;上传后还要记录对应商店版本或发布批次。
归档目录可以按“应用版本 + versionCode + Git 标签”组织,并同时保存产物、校验值和发布记录。这样下一次回溯时,不需要猜测某个 APK 来自哪个提交,也能快速判断线上版本与源码是否对应。
当每一步都有固定入口、固定验证和固定产物时,发布就从“人工操作经验”变成了“可执行流程”。这正是后续接入渠道差异、自动签名、CI 构建和持续发布的基础。