
原生移动开发 / 系统课时
删除无业务用途的 SDK
删除无业务用途的 SDK
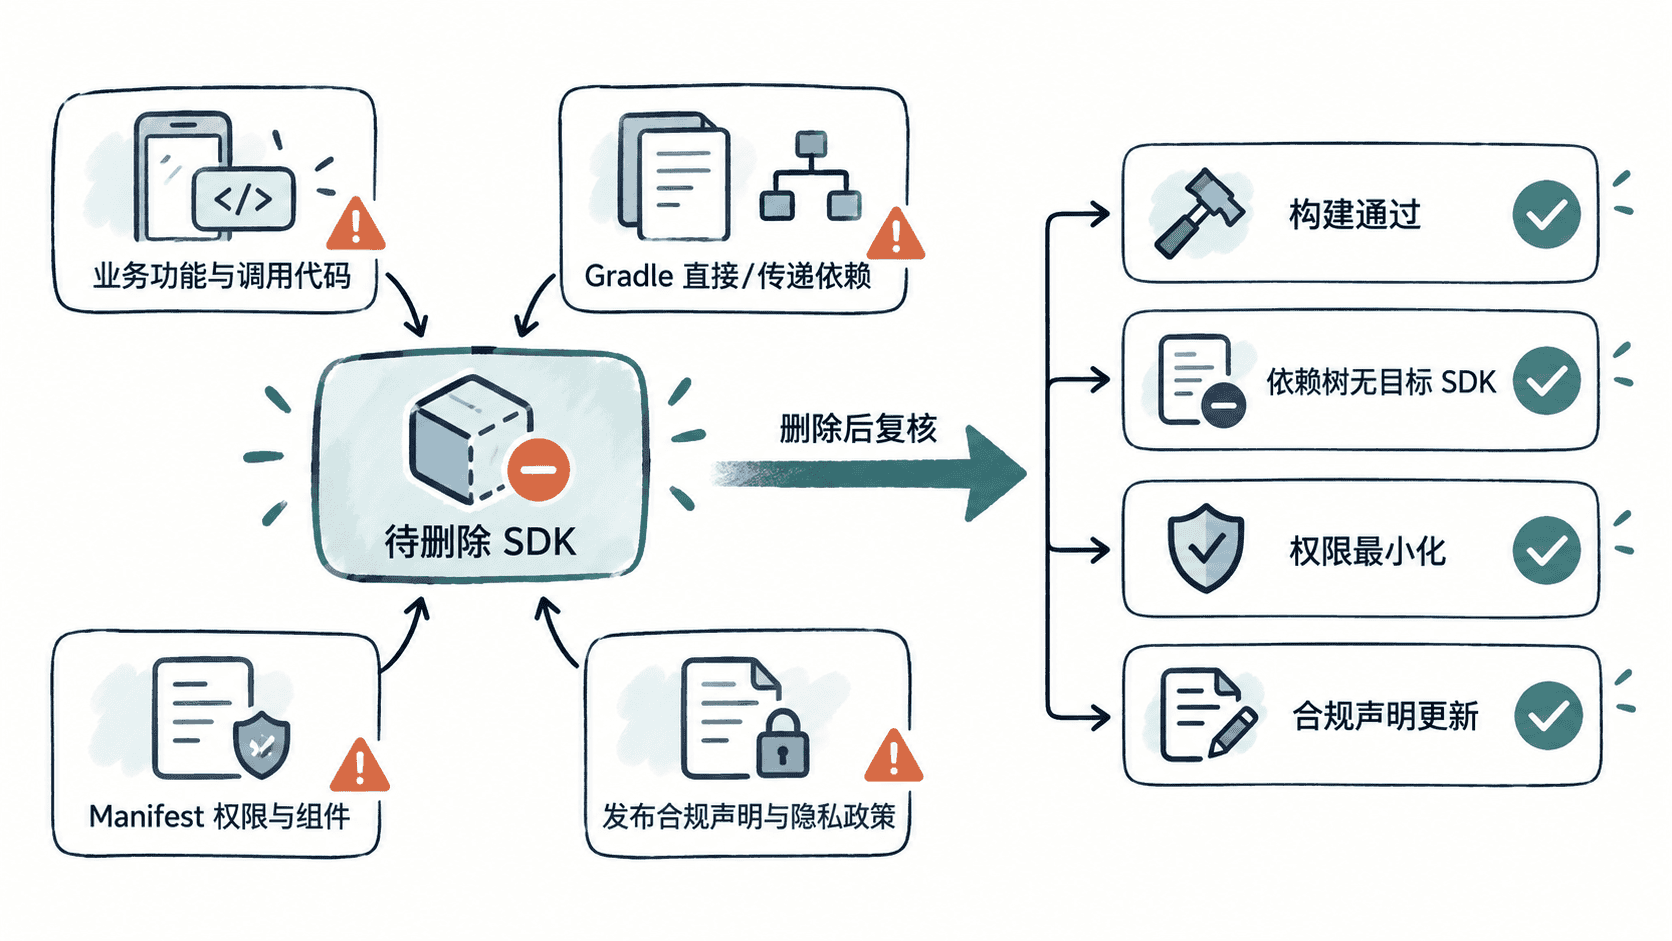
历史迭代很容易留下“依赖还在、功能已经下线”的 SDK。它们即使没有明显业务入口,也可能继续增加权限、组件、网络域名和数据处理声明。本节建立一条可回滚的删除路径:先确认依赖来源和业务影响,再移除 SDK,最后重新核对权限与发布合规信息。
学习目标
- 判断某个 SDK 是直接依赖、传递依赖还是仅剩配置残留
- 在删除前梳理功能、权限、组件和数据处理影响
- 用 Release 构建与依赖检查验证 SDK 已真正退出产物
先证明它确实没有业务用途
不要因为“最近没人提到”就直接删除。先确认它对应的功能是否仍在使用,例如登录、推送、支付、地图、统计、广告、客服或崩溃上报;再搜索初始化代码、回调、Manifest 组件、资源文件、ProGuard/R8 规则和服务端配置。
还要区分直接依赖与传递依赖。某个 SDK 可能没有写在 build.gradle.kts 中,却被另一套库间接带入。Release 运行时依赖树可以帮助确认来源:
./gradlew :app:dependencies --configuration releaseRuntimeClasspath预期输出:
BUILD SUCCESSFUL in <TIME>依赖树的具体内容取决于项目,<TIME> 也会随机器与缓存状态变化。重点不是逐行阅读整棵树,而是定位目标 SDK 的 group、artifact 以及上游依赖路径。
删除依赖后继续清理残留
如果确认 SDK 已无业务用途,先从直接依赖或上游封装模块中移除它。下面是片段示例,表示应删除对应依赖行,而不是把版本改成别的值:
dependencies {
    implementation(project(":core"))
    // 删除已停用 SDK 的 implementation(...) 行
}
依赖删除后,继续检查这些残留:只为该 SDK 添加的 manifest 权限或组件、初始化代码、资源与配置文件、R8/ProGuard keep 规则、深链配置、后台任务、测试桩以及 CI 中的密钥注入。不要看到某项“像是 SDK 用的”就直接删除,必须先确认应用自身或其他依赖没有继续使用。
同步更新发布合规声明
SDK 被移除后,合规工作还没有结束。应重新核对隐私政策、应用内隐私说明、发布平台的数据收集与共享声明,以及第三方 SDK 清单。过去为了该 SDK 声明的数据类型、处理目的或共享对象,如果已经不再发生,就应同步修正;仍由其他代码或 SDK 采集的内容则不能删除声明。
这一步应以“最终 Release 包实际行为”为依据,而不是以依赖文件为依据。因为同类数据可能由多个 SDK 或自研模块共同处理。
用 Release 构建做最终验收
完成清理后,至少执行 Release 构建和静态检查,确保移除没有破坏编译、资源合并或清单处理:
./gradlew :app:assembleRelease :app:lintRelease预期输出:
BUILD SUCCESSFUL in <TIME>随后再次检查 releaseRuntimeClasspath,确认目标 SDK 不再出现;再对最终合并清单核对权限、provider、service、receiver 等组件。若 SDK 仍存在,说明它还被其他依赖传递引入,应继续沿依赖树定位上游,而不是只删除一条直接依赖。
真正完成删除的标准是:业务功能按预期工作、Release 构建通过、产物中不再包含无用 SDK、额外权限和组件已经收敛,同时发布侧的隐私与数据处理声明与新产物保持一致。