
原生移动开发 / 系统课时
生成正式发布 Keystore
生成正式发布 Keystore
正式签名密钥应在发布前单独生成并长期保管。你需要得到一个可重复使用的 Keystore,明确其中的 alias、密钥算法、有效期和证书信息,并能在生成后独立验证它是否可用。
学习目标
- 理解 Keystore、alias、私钥和证书之间的关系
- 使用 JDK 的
keytool生成正式发布用密钥库 - 检查 alias、有效期和证书指纹,并建立基本保管规则
先分清 Keystore、alias 与证书
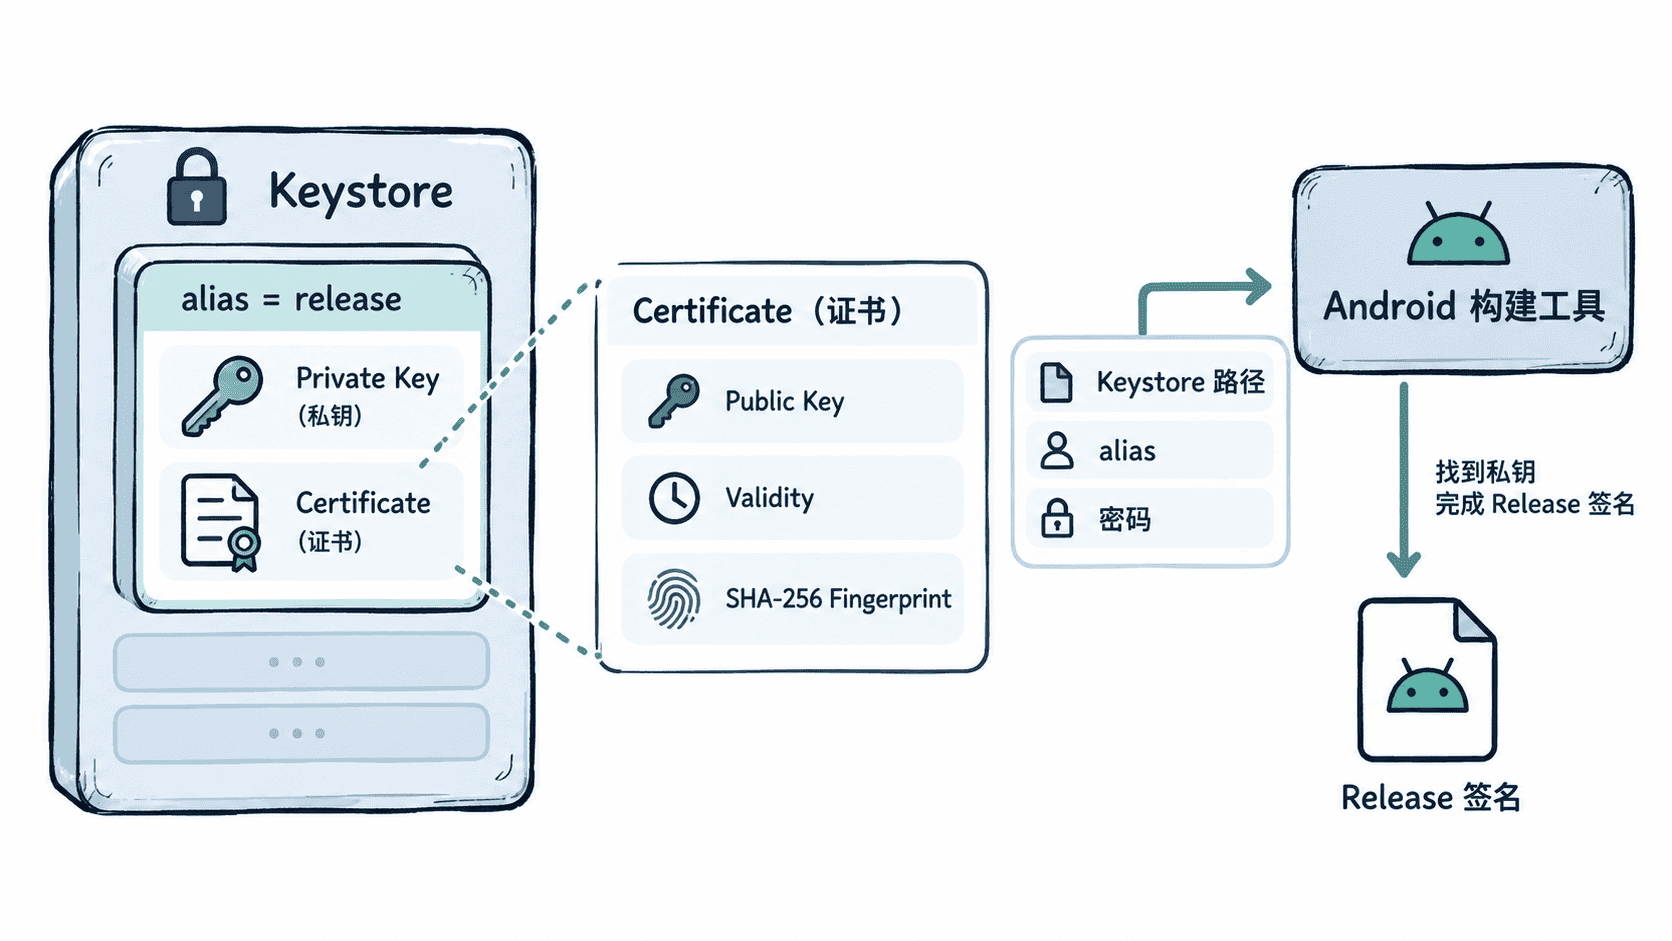
Keystore 是保存密钥条目的容器文件;alias 是容器内某个条目的名字。用于应用签名的条目通常包含私钥和与之配套的证书,构建工具通过“Keystore 路径 + alias + 密码”定位私钥并完成签名。
私钥是真正必须保密的材料。证书保存公钥和主题、有效期、指纹等信息,可以用于验证签名身份。alias 只是条目标识,不是安全秘密;选择简短且长期稳定的名字,比把环境、日期或个人姓名塞进 alias 更容易维护。
用 keytool 生成发布密钥库
先确认本机 JDK 已安装并能执行 keytool。下面使用 PKCS12 格式创建一个 RSA 4096 位密钥,有效期 10000 天。命令故意不在参数中写密码,避免密码直接进入 shell 历史;执行时按提示输入并妥善记录。
mkdir -p signing
keytool -genkeypair -v \
  -keystore signing/release-keystore.p12 \
  -storetype PKCS12 \
  -alias release \
  -keyalg RSA \
  -keysize 4096 \
  -sigalg SHA256withRSA \
  -validity 10000 \
  -dname "CN=Example Release, OU=Mobile, O=Example, L=Kuala Lumpur, ST=Kuala Lumpur, C=MY"
test -f signing/release-keystore.p12 && echo "keystore-created"
预期输出
Enter keystore password:
Re-enter new password:
<KEYTOOL_GENERATION_MESSAGES>
keystore-created
<KEYTOOL_GENERATION_MESSAGES> 会随 JDK 版本和语言环境变化。关键验收点是命令无错误结束,并且最后输出 keystore-created。-dname 中的证书主题应替换成项目实际信息;它会进入证书,但不会代替应用商店中的开发者资料。
检查 alias、有效期和指纹
生成后不要立刻把文件接入 Gradle,先独立检查密钥库。这样可以尽早发现 alias 写错、密码记录错误或生成了错误证书的问题。
keytool -list -v \
  -keystore signing/release-keystore.p12 \
  -alias release
预期输出
Alias name: release
Entry type: PrivateKeyEntry
Valid from: <TIME> until: <TIME>
SHA256: <FINGERPRINT>
<TIME> 和 <FINGERPRINT> 以本机实际结果为准。发布流程中应记录 SHA-256 指纹,并在后续签名验证、第三方 API 证书绑定或团队交接时用它确认“当前使用的是哪一张证书”。
有效期和密码怎么选
有效期必须覆盖应用预期维护周期,否则证书过期会给长期更新带来风险。10000 天约为 27 年,适合作为常见的长期发布起点;如果组织有更严格的生命周期策略,应按内部规范设置更长或更明确的期限。
密码至少要足够长、不可复用,并存入团队认可的密码管理或密钥管理系统。不要把 Keystore、密码或私钥导出文件提交到 Git 仓库,也不要通过聊天工具明文传播。PKCS12 通常让私钥条目使用与 Keystore 一致的密码,这能减少兼容性问题,但也更要求密码保管可靠。
生成后该保留什么记录
至少保存 Keystore 原件的受控备份、alias、证书 SHA-256 指纹、证书有效期,以及密码保管位置。不要只备份文件而不记录 alias,也不要只记录密码而没有离线或异地备份。
当这些信息都能被另一名维护者独立验证时,这个 Keystore 才真正具备长期发布价值。下一次接入 Gradle 或 CI 时,应引用这份受控密钥,而不是重新生成新的“正式密钥”。