
原生移动开发 / 系统课时
理解签名证书指纹用途
理解签名证书指纹用途
登录、地图、推送和开放平台经常要求填写 SHA-1 或 SHA-256 指纹。真正容易出错的不是复制指纹,而是选错证书:Debug、自己签名的 Release、上传证书和最终安装包使用的证书可能并不相同。本节建立一套可验证的选择方法。
学习目标
- 理解证书指纹代表什么,以及第三方平台为什么使用它识别应用
- 区分 Debug、Release、上传证书与应用签名证书对应的指纹
- 能从 Keystore 获取 SHA-1、SHA-256,并判断开放平台应配置哪一个
指纹识别的是签名身份
Android APK 的签名证书包含公钥及证书信息。所谓 SHA-1、SHA-256 指纹,是对证书内容计算得到的摘要,用于稳定标识这张证书。它可以提供给第三方平台进行身份匹配,但不是私钥,也不是 Keystore 密码。
很多登录、地图或开放平台会把“应用包名 + 证书指纹”组合成客户端身份。例如包名都是 com.example.app,Debug 和 Release 如果由不同证书签名,平台仍会把它们视为两个不同身份。
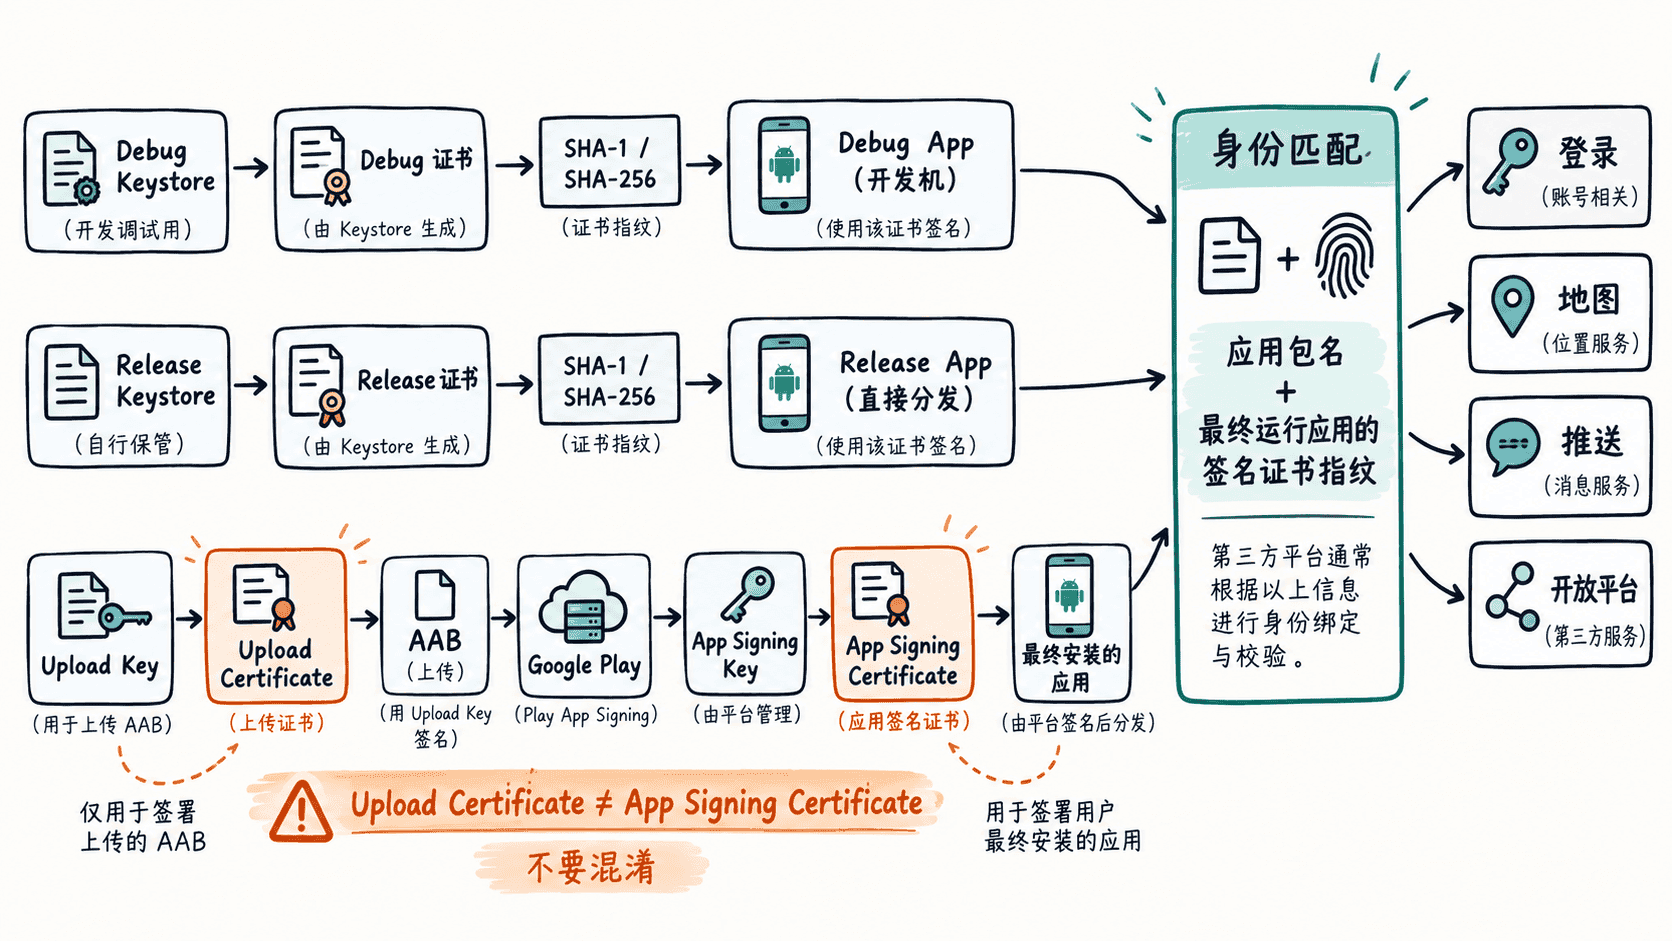
Debug、Release 和 Play App Signing 的区别
本地调试时,应用通常由 Debug Keystore 签名,因此需要在测试用开放平台配置中登记 Debug 指纹。自己生成正式 APK 并直接分发时,则应使用 Release Keystore 对应的证书指纹。
启用 Play App Signing 后还会多出两个容易混淆的身份:上传密钥用于证明“谁有权向 Play 上传版本”,而 App Signing Key 用于签署最终分发给用户的应用。第三方 SDK 如果验证的是用户设备上实际安装应用的签名,通常应登记 App Signing Certificate 的指纹,而不是 Upload Certificate 的指纹。
| 场景 | 最终运行应用的常见签名证书 | 常见用途 |
|---|---|---|
| Android Studio 本地调试 | Debug 证书 | 开发环境登录、地图等 |
| 自行签名并直接分发 Release | 自有 Release 证书 | 企业分发、其他渠道或本地安装 |
| Play App Signing 分发 | App Signing 证书 | Play 用户安装后的身份校验 |
从 Keystore 读取指纹
JDK 自带的 keytool 可以直接查看某个别名对应证书的指纹。在已经知道 Keystore 路径和别名时执行:
keytool -list -v -keystore <PATH> -alias <ALIAS>命令会要求输入 Keystore 密码。实际路径、别名和输出语言可能不同,重点确认 SHA1 与 SHA256 对应的值。
预期输出
Alias name: <ALIAS>
...
Certificate fingerprints:
         SHA1: <SHA1>
         SHA256: <SHA256>
...
这里的 <PATH>、<ALIAS>、<SHA1> 和 <SHA256> 都应替换或核对为实际值。不要通过重新生成证书来“得到一个新指纹”,因为新证书意味着新的签名身份。
如果项目有多个 Build Type 或 Product Flavor,还要同时检查最终 applicationId 和实际使用的签名配置。包名或证书任何一项不同,都可能导致第三方平台身份校验失败。
看到指纹配置时怎么选
选择指纹时先问一个问题:当前要访问第三方服务的那份应用,最终由哪张证书签名?
本地 Debug 包调用测试环境服务时,登记 Debug 指纹。自己签署并直接安装的正式包,登记 Release 指纹。通过 Play App Signing 分发时,如果服务校验安装包签名,应从 Play 提供的应用签名证书信息中取得对应指纹。
不同开放平台支持的算法并不完全一致。有的平台仍要求 SHA-1,有的平台支持或要求 SHA-256,因此应按照该平台字段名称填写,不要把 SHA-256 截断后当成 SHA-1,也不要删除十六进制内容中的字节。
从故障现象反推证书是否选错
最典型的信号是“Debug 正常、Release 失败”。如果同一套业务代码在正式包中出现登录拒绝、地图鉴权失败或开放平台提示客户端身份不匹配,应优先对照包名、实际签名证书和后台登记的指纹。
另一个常见现象是本地安装 Release 包正常,但上传 Play 后的测试版本失败。启用了 Play App Signing 时,这通常值得检查最终安装包是否已改由 App Signing Key 签名,以及第三方平台是否仍只登记了原 Release 或 Upload Certificate 指纹。
证书指纹本身可以公开用于身份配置,但获取它时接触到的 Keystore、私钥和密码必须继续按发布密钥管理。判断指纹的核心不是记住某个固定值,而是始终从“用户实际运行的包由谁签名”反推应配置的证书身份。