
原生移动开发 / 系统课时
盘点项目中的第三方 SDK
盘点项目中的第三方 SDK
第三方 SDK 盘点不能只抄 build.gradle。真正进入 Release 包的内容还可能来自传递依赖、本地 AAR/JAR 和原生 .so。可靠做法是先看 Release 依赖图,再用最终构建产物反查并形成可审计清单。
学习目标
- 从 Release 依赖图识别直接依赖和传递依赖
- 用最终 APK 核对权限、文件和原生库等实际打包结果
- 把登录、支付、推送、广告、统计、地图等 SDK 整理成可追溯清单
不要只看声明出来的依赖
Gradle 文件展示的是“项目如何声明依赖”,而合规盘点关心的是“发布版本最终包含什么、它为什么存在、会做什么”。一个 SDK 可能被另一个组件间接引入,也可能以本地 AAR、JAR 或 .so 的形式进入包内;不同 product flavor 和 build type 还可能得到不同结果。
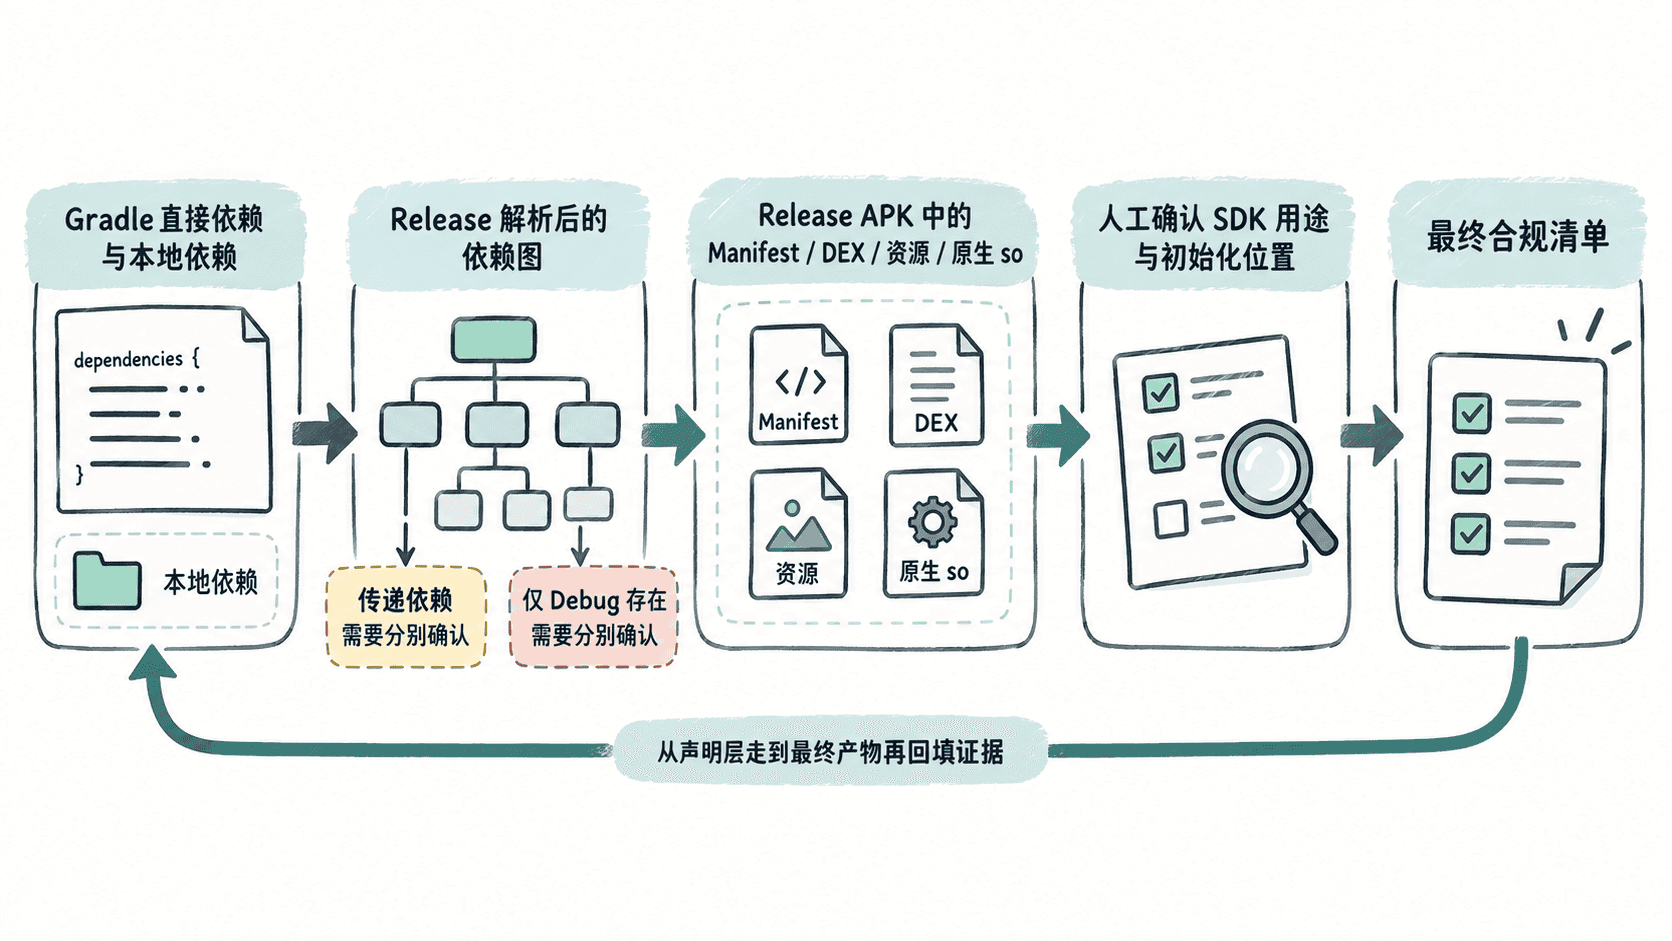
因此,盘点顺序应从 Release 变体开始,而不是从一个通用的依赖列表开始。先拿到运行时依赖图,再对可疑组件追踪来源,最后用构建产物验证它确实进入了发布包。
从 Release 运行时依赖开始
在项目根目录执行 Gradle 的 dependencies 任务,限定到应用模块的 Release 运行时配置。配置名称会受模块和构建变体影响,如果项目自定义了 flavor,应改成实际对应的 Release 配置。
./gradlew :app:dependencies --configuration releaseRuntimeClasspath预期输出
<CONFIGURATION DESCRIPTION>
+--- <GROUP>:<ARTIFACT>:<VERSION>
|    \--- <TRANSITIVE GROUP>:<TRANSITIVE ARTIFACT>:<VERSION>
\--- <GROUP>:<ARTIFACT>:<VERSION>
输出中的顶层节点通常对应直接依赖,缩进节点表示被其他组件带入的传递依赖。看到登录、支付、推送、广告、统计、地图等业务相关组件时,应记录完整坐标和版本,不要只记一个产品名。
如果某个依赖不是你主动声明的,可继续用 dependencyInsight 追踪是谁把它带进来的。
./gradlew :app:dependencyInsight --dependency <KEYWORD> --configuration releaseRuntimeClasspath预期输出
<GROUP>:<ARTIFACT>:<VERSION>
\--- <PARENT DEPENDENCY>
     \--- releaseRuntimeClasspath
<KEYWORD> 可以是依赖的 group、artifact 或能够唯一定位它的名称片段;实际输出会随项目依赖关系不同而变化。
用最终 APK 反查实际打包内容
依赖图仍然不能覆盖所有本地文件和原生组件,因此还要检查准备发布的 APK。apkanalyzer 位于 Android SDK Command-Line Tools 中,可直接读取 APK 的 Manifest 和文件列表。
apkanalyzer manifest permissions <PATH>/app-release.apk
apkanalyzer files list <PATH>/app-release.apk
预期输出
android.permission.<NAME>
...
/AndroidManifest.xml
/classes.dex
/lib/<ABI>/<LIBRARY>.so
...
权限列表可以帮助你发现某个 SDK 合并进来的能力声明;文件列表中的 /lib/<ABI>/、资源和资产文件则能为本地或原生 SDK 提供额外线索。若正式交付物是 AAB,APK 检查可用于基础核对,但动态特性或按需交付模块仍要按实际发布结构单独检查。
把发现结果整理成可审计清单
清单的目的不是堆依赖名,而是让审核者能回答“这个组件从哪里来、为什么存在、什么时候运行、可能接触哪些数据”。建议至少保留以下字段。
| 字段 | 记录方式 |
|---|---|
| SDK 或组件 | 厂商与组件名称,必要时记录 Maven 坐标或本地文件名 |
| 版本 | Release 实际解析到的版本 |
| 接入来源 | 直接依赖、传递依赖、本地 AAR/JAR、原生库或其他模块 |
| 业务用途 | 登录、支付、推送、广告、统计、地图等实际用途 |
| 初始化与触发点 | Application 启动、登录后、用户点击功能时等 |
| 权限与数据 | 结合 Manifest、代码和厂商文档记录实际涉及项 |
| 证据位置 | 依赖图、源码位置、构建产物或内部评审记录 |
不要把所有开源基础库都机械地标成“业务 SDK”,也不要因为某个组件名字看起来像工具库就忽略它。优先检查会初始化、联网、读取设备或账号信息、注册组件或引入敏感权限的第三方代码,再根据项目实际行为决定清单范围。
最容易漏掉的三类情况
第一类是 Debug 与 Release 不一致,例如调试分析工具只存在于 Debug,而生产统计 SDK 只存在于 Release;盘点时必须以目标发布变体为准。第二类是传递依赖,直接依赖删除后仍可能被另一个组件重新带入。第三类是“代码已经不用但依赖还在”,这类组件即使业务入口消失,只要仍被打进包内,就应先确认是否会初始化或产生数据行为,再决定移除或保留。
完成盘点后,第三方 SDK 清单应能从每个条目追溯到 Release 依赖图或最终产物中的证据,并能说明它与权限、初始化时机和数据处理之间的关系。这样后续更新版本时,只需对比依赖和产物变化,就能及时发现新增、升级或移除的 SDK。