
原生移动开发 / 系统课时
理解 Android 为什么必须签名
理解 Android 为什么必须签名
Android 在安装和更新应用时,不只看包名,还会验证 APK 的签名信息。签名让系统能够确认“这个版本由持有对应私钥的人发布”,并据此判断新版能否安全覆盖旧版。
学习目标
- 理解应用签名在安装、更新和权限信任中的作用
- 解释为什么同一包名的新版必须保持可验证的签名关系
- 能用 Android SDK 工具查看 APK 的签名证书摘要
签名解决的是发布者连续性
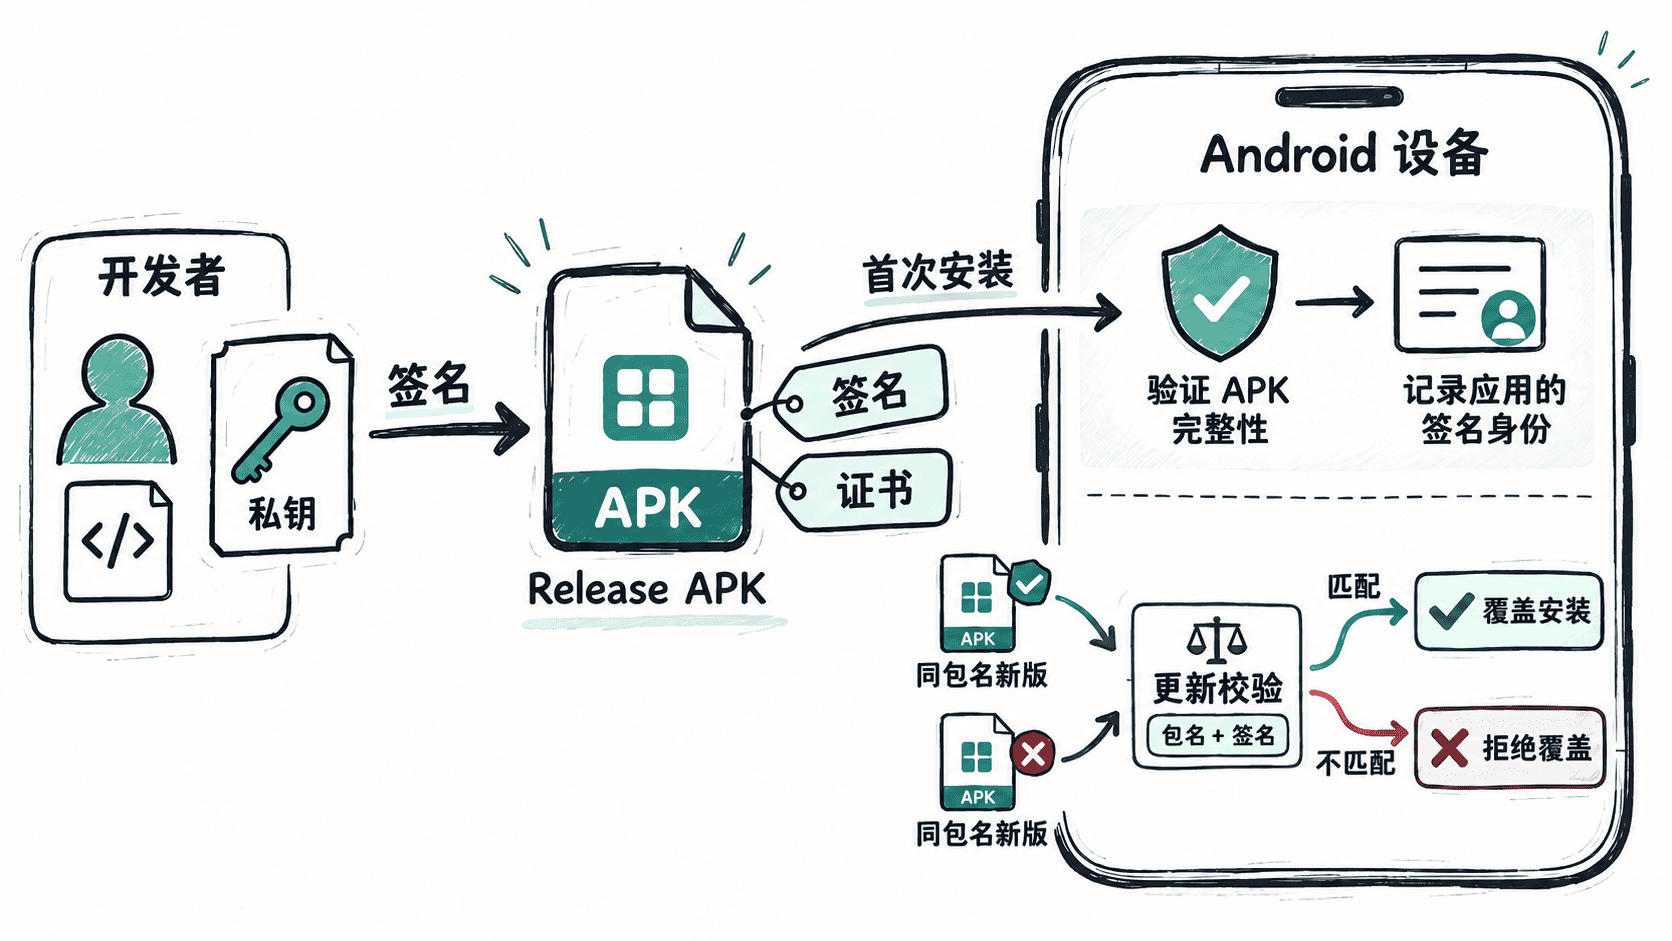
构建 Release APK 时,签名工具会用私钥对应用内容生成数字签名,并把用于验证的证书信息放进 APK。设备安装时使用证书中的公钥检查签名,从而确认 APK 自签名后没有被篡改,并识别它与已安装版本之间的签名关系。
证书本身通常是开发者自签名证书,所以 Android 应用签名主要解决“版本是否来自同一签名身份”,不是像网站 TLS 证书那样由公共 CA 替开发者做现实身份背书。私钥必须保密,证书和证书指纹则可以公开用于校验与配置。
为什么同一包名不能随意换密钥
Android 会把包名和签名身份共同用于判断新版是否能作为原应用的更新。最常见的情况是所有正式版本持续使用同一把应用签名密钥;如果新版改用无关密钥,即使 applicationId 完全相同,系统也不会把它当作可信更新。
现代 Android 的签名方案支持受控的密钥轮换,Google Play 也提供与 Play App Signing 配套的密钥升级能力。关键不是“永远只能有一把密钥”,而是新旧签名之间必须存在平台能够验证的合法继承关系。没有这种关系时,通常只能卸载旧应用再安装新应用,原应用的本地数据也会随卸载被移除。
签名还影响哪些系统能力
签名不仅用于覆盖安装。某些 signature 级权限只会授予使用相同或受认可签名关系的应用;多个应用之间若依赖签名建立信任,换钥也可能改变授权结果。因此,正式签名密钥属于长期发布资产,而不是一次构建时临时生成的文件。
查看一个 APK 的签名信息
Android SDK Build Tools 提供 apksigner。下面命令会验证 APK 并打印签名证书信息,适合在发布前确认实际产物使用了预期证书。
apksigner verify --verbose --print-certs app-release.apk预期输出
Verifies
Signer #1 certificate SHA-256 digest: <FINGERPRINT>
<FINGERPRINT> 是实际证书的 SHA-256 指纹;不同 Build Tools 版本还可能打印 v1、v2、v3 或 v4 签名方案的验证结果。只要命令返回验证成功,并且证书指纹与发布记录一致,就说明当前 APK 使用了预期签名身份。
真正需要长期保持的不是某个 APK 文件,而是可持续验证的签名关系。只要密钥管理、轮换策略和发布记录保持一致,Android 才能把后续版本可靠地识别为同一个应用的更新。