
原生移动开发 / 系统课时
分析应用市场审核退回原因
分析应用市场审核退回原因
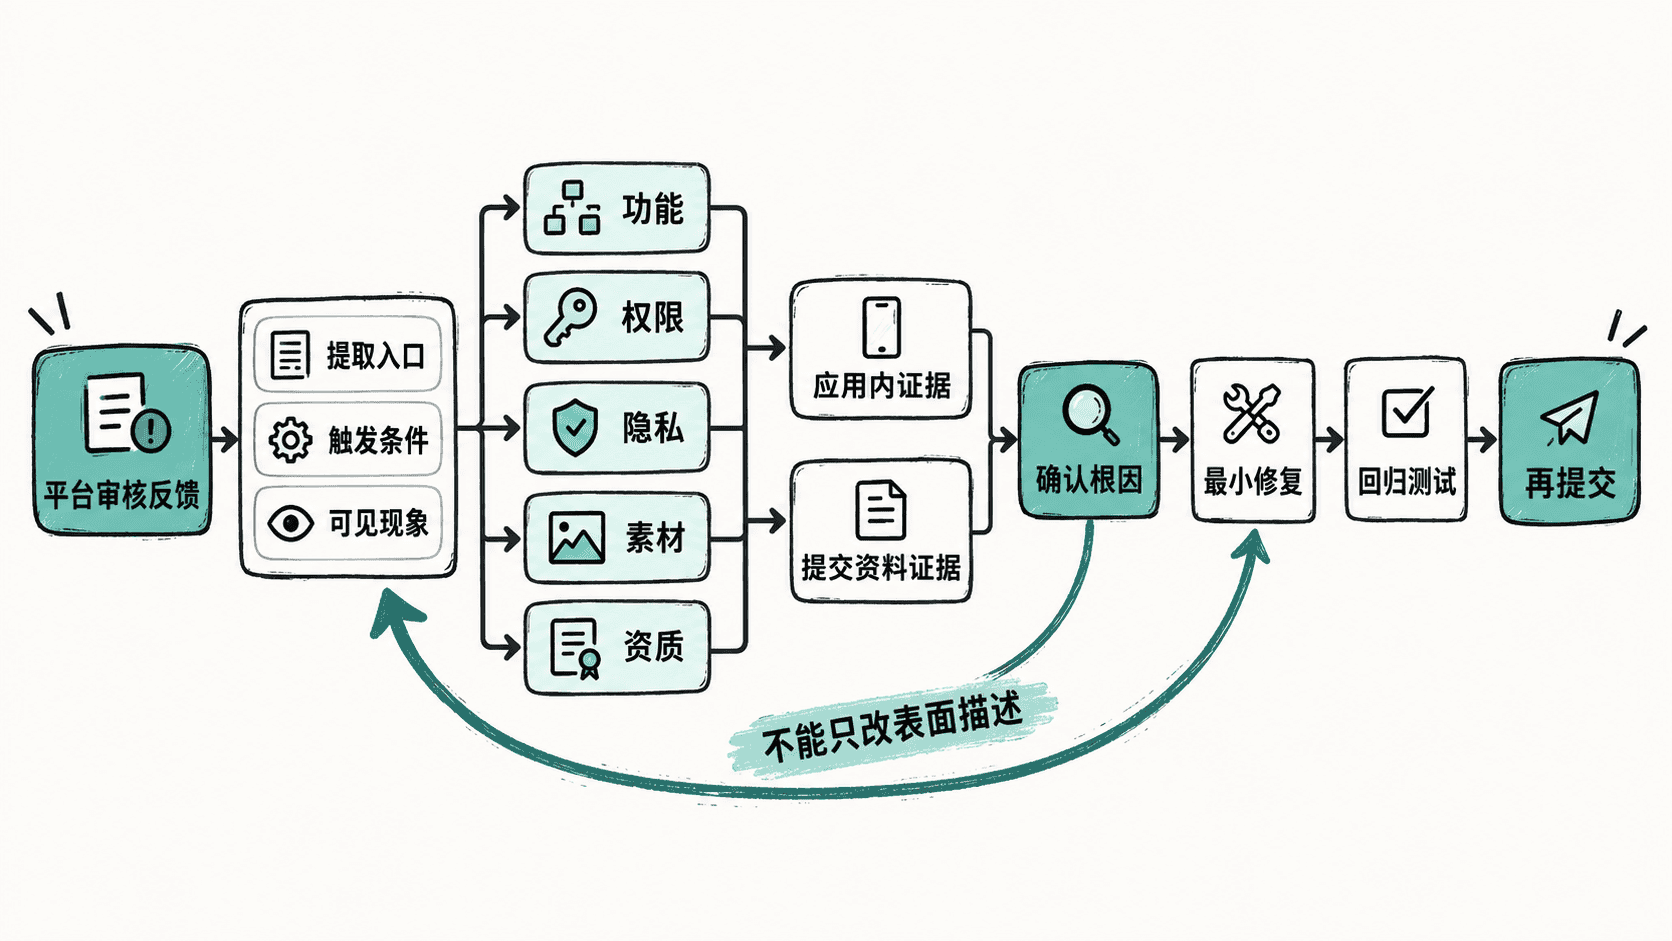
审核退回不是“把描述改一改再提交”这么简单。更有效的做法是把平台反馈还原成可验证的问题,判断它属于功能、权限、隐私、素材还是资质,再针对根因修复并留下复测证据。
学习目标
- 能把审核意见拆成可复现、可验证的具体问题
- 能区分功能、权限、隐私、素材和资质类退回
- 能建立“反馈—证据—修复—复测”的闭环,减少重复退回
先把审核意见翻译成可验证问题
审核反馈通常只描述“看到的结果”,不一定直接告诉你根因。第一步不要急着改代码或商店文案,而是提取三个信息:审核在什么入口操作、触发了什么条件、平台认为哪里不符合要求。
例如“应用启动后无法继续”只是现象。真正需要验证的是:首次安装是否依赖登录、网络失败时是否没有降级页面、权限被拒后是否进入死循环,还是测试账号本身不可用。只有把反馈改写成可重复执行的检查项,后续修改才不会跑偏。
按问题类型检查证据
| 类型 | 常见现象 | 优先检查 |
|---|---|---|
| 功能 | 崩溃、卡死、关键流程无法完成 | 首次启动、登录、网络失败、测试账号、服务端依赖 |
| 权限 | 无明显用途却申请敏感权限,或拒绝后无法使用非相关功能 | Manifest、运行时申请时机、拒绝后的降级路径 |
| 隐私 | 实际收集行为与隐私披露不一致 | SDK、数据上传、隐私政策、平台数据声明 |
| 素材 | 截图、标题、描述与实际功能不一致 | 上架素材、功能入口、订阅或付费说明 |
| 资质 | 某类业务需要证明材料但未提供或已过期 | 账户主体、授权文件、行业证明及有效期 |
分类的价值在于决定证据来源。功能问题主要看运行结果和日志;权限问题要同时检查声明与运行时行为;隐私问题还要核对第三方 SDK 和网络请求;素材、资质问题则更多发生在提交资料侧,而不是代码本身。
用设备证据确认权限事实
当审核意见涉及“权限申请不合理”或“拒绝权限后功能异常”时,先确认安装包当前到底声明并获得了哪些运行时权限。下面的命令以已连接设备为例,<PACKAGE> 替换为实际 applicationId。
PACKAGE="<PACKAGE>"
adb shell dumpsys package "$PACKAGE" | grep -A 20 "runtime permissions"
预期输出如下。具体权限名与授权状态因应用和设备而异,但应能看到 runtime permissions 段以及对应的 granted=true 或 granted=false 状态。
runtime permissions:
  <PERMISSION_NAME>: granted=<true|false>, flags=[ <FLAGS> ]
如果审核说某权限与核心功能无关,而你发现它来自某个三方 SDK,就不能只修改权限弹窗文案。应进一步确认是否能移除该权限、延迟到真正需要时再申请,或替换产生额外权限的 SDK。
识别“表面修复”与“根因修复”
表面修复通常只改变审核人员看到的文字,却没有改变真实行为。例如审核指出隐私披露与数据收集不一致,只改隐私政策句子,但应用仍然上传同样的数据;审核指出权限用途不清,只改商店描述,但权限仍在启动时强制弹出。这类修改很容易再次被相同路径命中。
根因修复应同时满足两点:应用行为符合预期,提交资料准确描述该行为。修复后要从干净安装状态重新执行审核路径,并检查拒绝权限、无网络、退出重进等边界条件,避免只验证“正常路径”。
建立再提交前的闭环
再提交前,至少保留一份简短记录:原始反馈、复现步骤、确认的根因、修改点、验证结果。如果问题涉及平台表单或隐私声明,还要确认资料侧与新版本行为一致。
最可靠的判断标准不是“这次改了很多”,而是“原来的审核路径现在能稳定通过,并且没有靠隐藏入口、临时账号或修改描述来掩盖真实行为”。