
原生移动开发 / 系统课时
完整发布一个 Android 应用
完整发布一个 Android 应用
一次真正可上架的 Android 发布,不只是生成 Release 包,还要同时处理签名、版本号、分发格式、测试渠道、SDK 与数据使用清单、隐私合规以及商店资料。本篇把这些环节串成一条可执行的发布链路,并说明审核退回后如何安全修订和再次提交。
学习目标
- 区分 APK、AAB、上传密钥与应用签名密钥在正式发布中的职责
- 按固定顺序完成构建、合规检查、商店资料准备、测试和正式提交
- 在审核退回或后续更新时正确处理版本号、构建产物和合规声明
先确定实际要发布的产物
Android 工程可以生成 APK,也可以生成 AAB,但二者承担的发布场景不同。APK 是已经面向设备安装的包,适合直接分发、特定渠道或本地测试;AAB 是发布包格式,由应用商店根据设备配置生成对应 APK。向 Google Play 发布应用时,应按当前平台要求选择 AAB,并在其他渠道确认其实际支持的包格式。
正式发布前还要区分两类密钥。上传密钥用于证明提交到商店的构建来自开发者;启用 Play App Signing 后,真正给用户安装包签名的应用签名密钥由 Play 的应用签名体系管理。不要把 keystore、密码或私钥提交到 Git 仓库,也不要因为更换开发电脑就随意创建新的发布身份。
把发布过程看成一条连续链路
完整发布至少要同时追踪源码、Release 构建、签名身份、版本号、第三方 SDK、隐私声明、商店资料和测试渠道。漏掉其中一个环节,都可能出现“能编译但不能上架”或“审核资料与真实行为不一致”的问题。
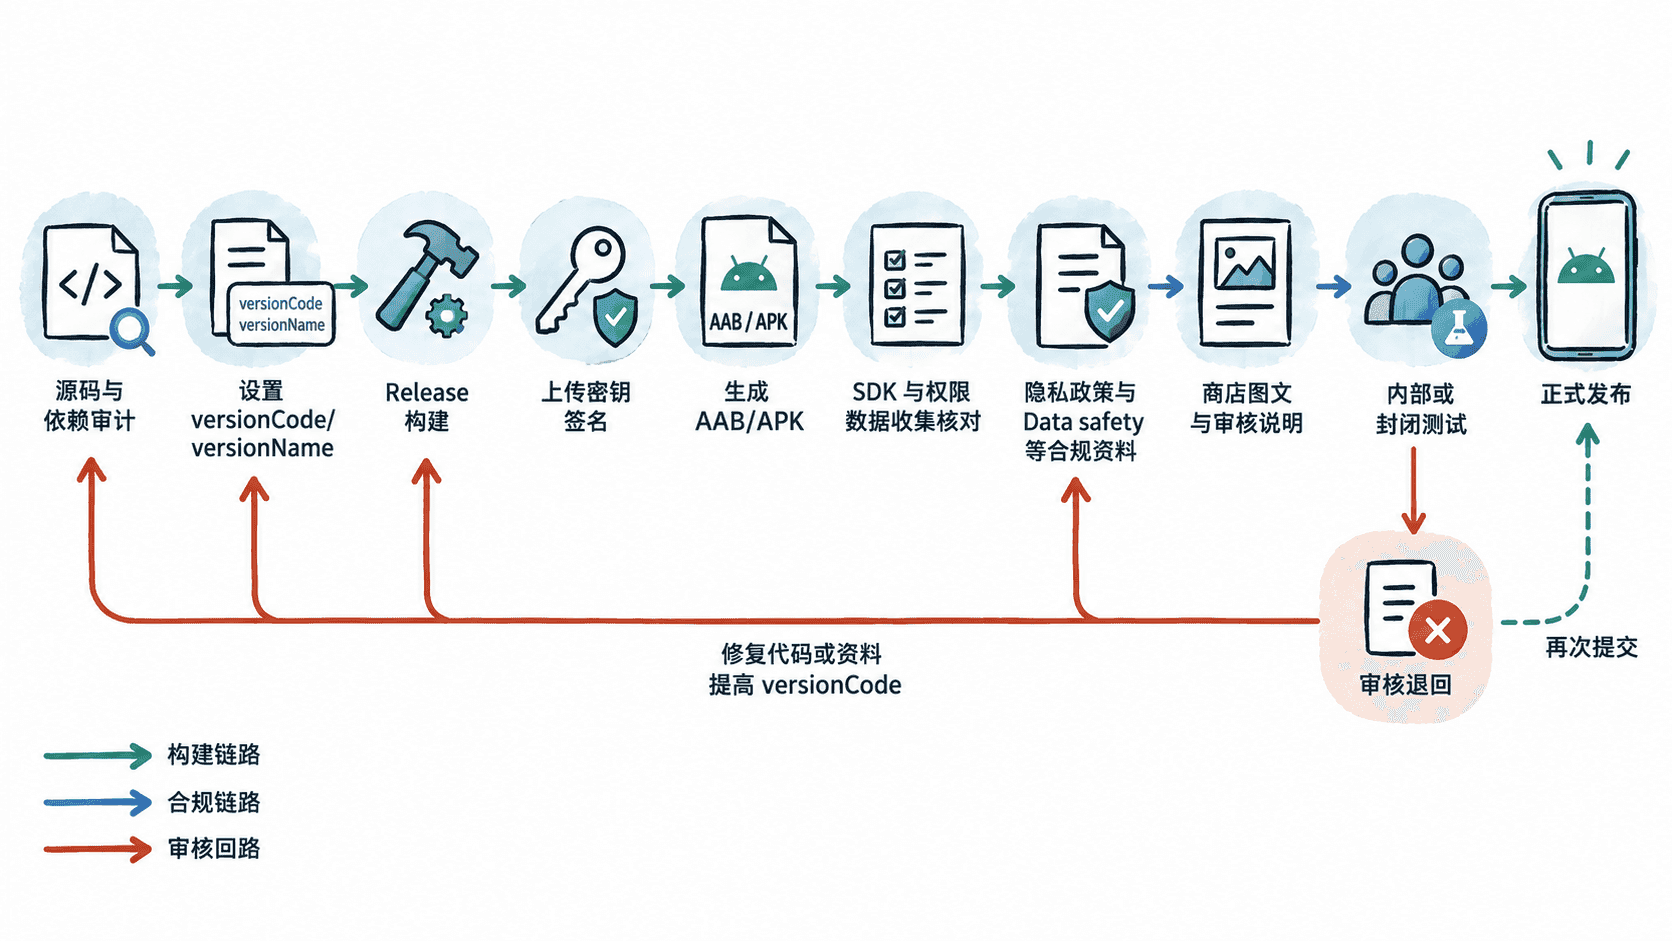
推荐按下面的顺序执行,而不是先上传产物再临时补资料:
- 冻结本次准备发布的代码和依赖版本,确认
applicationId不会误改。 - 设置新的
versionCode,并给用户可见版本设置合适的versionName。 - 使用正式 Release 配置生成 AAB 或目标渠道要求的 APK,并确认使用正确的发布签名配置。
- 清点权限和第三方 SDK,核对它们实际收集、共享和处理的数据。
- 更新隐私政策、数据安全声明、内容分级、广告等与当前版本有关的合规信息。
- 准备应用名称、介绍、图标、截图、版本说明以及审核所需的登录或访问说明。
- 先通过测试渠道验证安装、登录、支付、推送、深链和升级等关键路径,再提交正式审核。
生成并验证 Release 构建
versionCode 是 Android 和应用商店判断版本先后的整数,新提交的二进制版本必须满足目标渠道的版本规则;versionName 主要面向用户展示。两者不要混用,例如不能只把 1.4.0 改成 1.4.1,却忘记提高对应的 versionCode。
下面假设应用模块名为 app,工程已配置好 Release 签名。命令先生成 AAB,再检查默认输出文件是否存在,从而避免只看到 Gradle 成功却拿错构建产物。
./gradlew :app:clean :app:bundleRelease && \
test -f app/build/outputs/bundle/release/app-release.aab && \
echo AAB_READY
预期输出
BUILD SUCCESSFUL in <TIME>
AAB_READY
<TIME> 会随机器和缓存状态变化。若工程修改了模块名、产物名称或输出位置,应以实际 Gradle 配置为准。构建成功后还应确认生成的是 Release 变体,而不是把 debug 包、临时测试签名或旧目录中的历史文件误传到商店。
把 SDK 清单和隐私声明对齐
审核中的常见问题不是“安装失败”,而是应用真实行为与声明不一致。发布前应针对当前 Release 依赖重新检查第三方 SDK,尤其是分析、广告、崩溃收集、登录、推送、支付、地图和社交分享组件。
| 检查项 | 发布前需要确认的内容 |
|---|---|
| SDK | 名称、用途、当前版本以及是否仍然实际使用 |
| 权限 | Manifest 最终合并结果中有哪些敏感权限,功能是否真的需要 |
| 数据 | 收集哪些数据、为什么收集、是否发送给第三方以及是否与用户身份关联 |
| 合规声明 | 商店中的数据安全、广告、隐私政策等说明是否与真实行为一致 |
| 用户控制 | 涉及同意、撤回、账户管理或删除时,应用提供的入口是否满足目标平台当前要求 |
不要只检查自己编写的业务代码。某个 SDK 即使没有显式调用某项接口,也可能通过初始化、设备标识、诊断或网络请求处理数据。最安全的做法是把“代码与依赖实际行为”作为事实来源,再反向填写商店声明,而不是先猜答案再让实现迁就表单。
用测试渠道完成最后一次验收
正式发布前,优先使用目标商店提供的内部测试、封闭测试或其他预发布渠道。测试包必须尽量与正式候选版本保持一致,特别是签名、混淆、后端环境、支付配置和第三方 SDK 配置不能因为“只是测试”而全部换成另一套实现。
至少验证全新安装、从上一正式版本升级、首次启动、登录或注册、核心业务流程、网络异常处理以及涉及的支付、推送和深链功能。如果应用需要审核人员登录,还应在审核说明中提供可使用的测试账号、进入受限功能的步骤以及必要前提,避免审核人员因为无法访问核心功能而退回版本。
商店文案、截图和版本说明也应与当前构建一致。已经删除的功能不要继续出现在截图中,尚未上线的能力不要写成当前可用,否则即使二进制本身正常,也可能因为资料与实际体验不符而影响审核。
审核退回和版本更新要回到同一流程
收到退回结果后,先确定问题属于二进制实现、权限或 SDK 行为、隐私与政策声明、商店资料,还是审核人员无法进入功能。不要在没有定位原因的情况下连续重新提交同一个包,因为这既不能消除问题,也会让后续版本记录更难追踪。
如果需要修改代码或重新生成二进制,应按目标商店规则提高 versionCode,重新执行 Release 构建、签名、测试和资料核对,再提交新的产物。如果问题只涉及允许直接修改的商店资料,则不必为了制造新版本而无意义地改代码,但仍要确认修订后的声明与已经上传的构建完全一致。
后续正常更新也应复用这条流程:先明确版本变化,再审计新依赖和数据行为,生成新的 Release 产物,通过测试渠道验证升级路径,最后提交审核。这样发布过程就不再依赖“记得点完哪些页面”,而是由可重复检查的构建、合规和验收链路共同保证。