
原生移动开发 / 系统课时
处理首次启动隐私授权
处理首次启动隐私授权
首次启动的关键不是“先弹一个同意框”,而是把展示、确认和初始化顺序做对:用户先看到与真实数据处理一致的说明,再主动选择;只有同意后,非必要 SDK 才能开始采集或上传数据,拒绝时核心功能仍应尽量可用。
学习目标
- 设计首次启动的隐私展示、确认与后续修改入口
- 把非必要 SDK 初始化放到用户同意之后
- 验证拒绝、同意和再次启动三种路径都不会越过用户选择
把首次启动拆成清晰的决策链
隐私政策、显著披露和系统权限不是同一个东西。隐私政策负责完整说明数据处理;当某类敏感数据处理属于需要显著披露和同意的场景时,应在相关采集或权限请求前展示清晰说明,并要求用户做明确的肯定操作。Google Play 也要求开发者把第三方 SDK 的数据行为视为应用自身的数据行为。([Google 帮助][1])
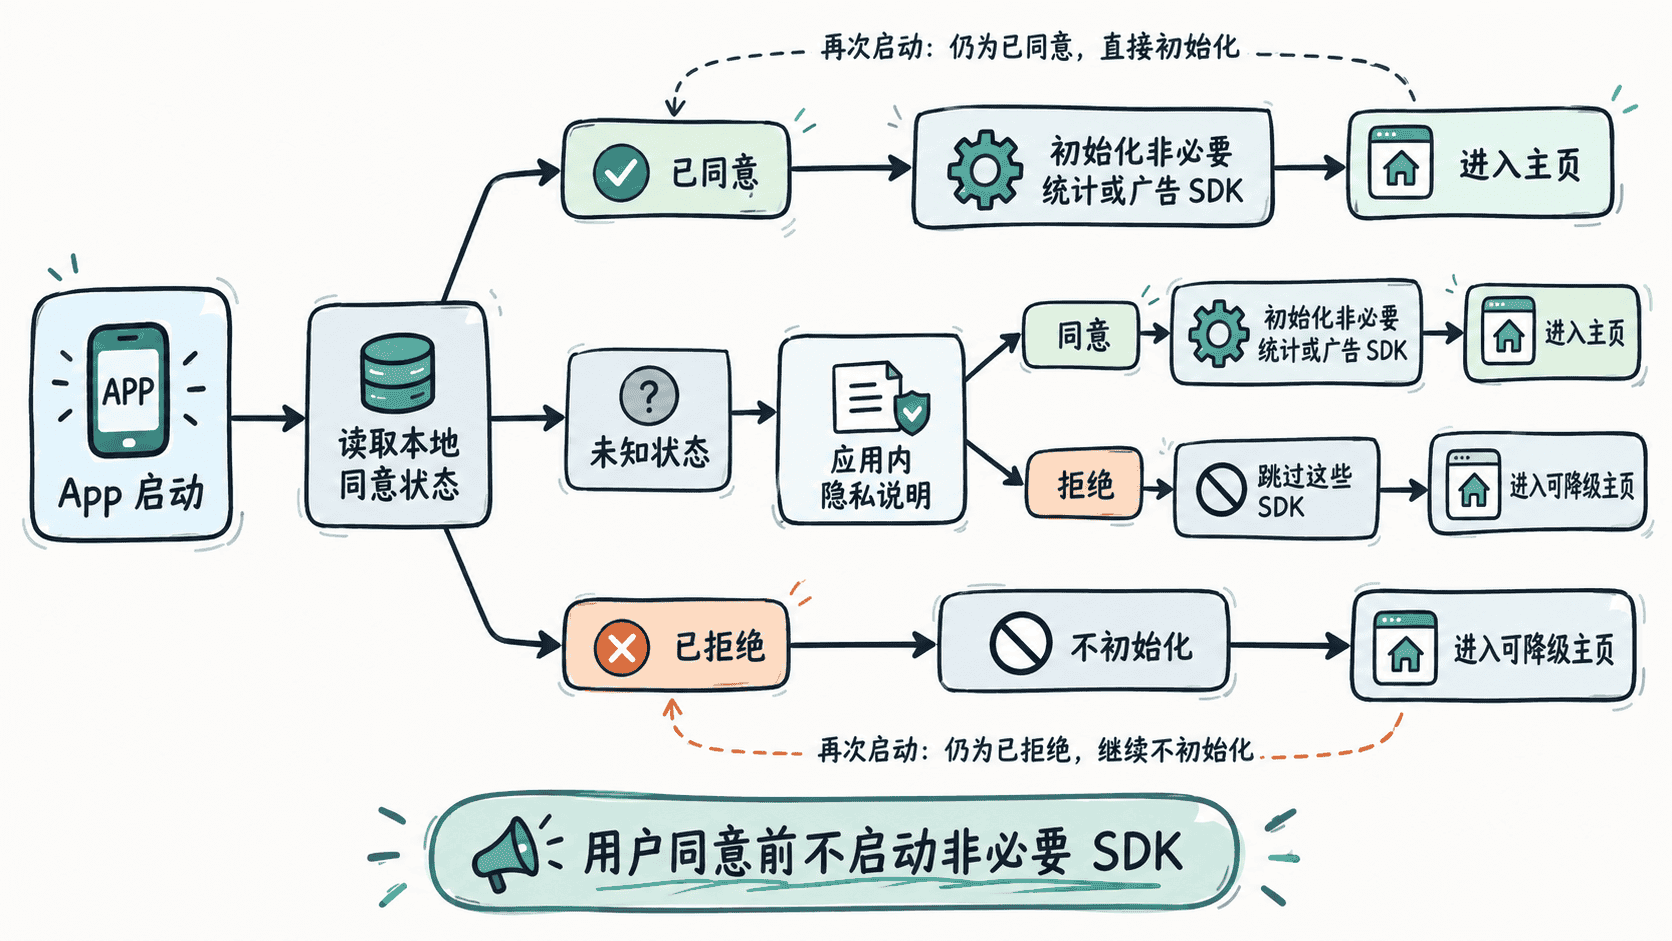
实现时至少保留三种状态:未选择、已同意、已拒绝。不要把“关闭弹窗”“按返回键”解释为同意,也不要在写入状态之前先启动统计、广告、归因等非必要组件。用户之后应能从设置页重新查看政策并修改选择。
用本地状态控制初始化时机
下面的 Kotlin 示例只使用 Android 平台 API。NonEssentialInitializer 是项目内的初始化闸门,不代表任何第三方 SDK;接入真实 SDK 时,把供应商要求的初始化代码放进它的 initialize 方法,并先确认该 SDK 是否存在自动初始化机制。
package com.example.privacygate

import android.app.Activity
import android.app.AlertDialog
import android.os.Bundle
import android.util.Log
import android.widget.Toast

class MainActivity : Activity() {
    private lateinit var consentStore: ConsentStore

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        consentStore = ConsentStore(this)

        // 只有已明确同意时才打开非必要组件。
        when (consentStore.get()) {
            Consent.ACCEPTED -> {
                NonEssentialInitializer.initialize()
                enterApp()
            }
            Consent.REJECTED -> enterApp()
            Consent.UNKNOWN -> showConsentDialog()
        }
    }

    private fun showConsentDialog() {
        AlertDialog.Builder(this)
            .setTitle("隐私说明")
            .setMessage(
                "示例:应用会在你同意后启用非必要统计,用于分析崩溃与功能使用情况。" +
                    "正式版本必须替换为与实际数据类型、用途和共享对象一致的说明,并提供完整隐私政策入口。"
            )
            .setCancelable(false)
            .setPositiveButton("同意") { _, _ ->
                consentStore.set(Consent.ACCEPTED)
                NonEssentialInitializer.initialize()
                enterApp()
            }
            .setNegativeButton("不同意") { _, _ ->
                consentStore.set(Consent.REJECTED)
                enterApp()
            }
            .show()
    }

    private fun enterApp() {
        Toast.makeText(this, "进入核心功能", Toast.LENGTH_SHORT).show()
    }
}

enum class Consent {
    UNKNOWN, ACCEPTED, REJECTED
}

class ConsentStore(activity: Activity) {
    private val prefs = activity.getSharedPreferences("privacy_prefs", Activity.MODE_PRIVATE)

    fun get(): Consent {
        val value = prefs.getString("consent", Consent.UNKNOWN.name)
        return runCatching { Consent.valueOf(value ?: Consent.UNKNOWN.name) }
            .getOrDefault(Consent.UNKNOWN)
    }

    fun set(value: Consent) {
        prefs.edit().putString("consent", value.name).apply()
    }
}

object NonEssentialInitializer {
    private var initialized = false

    fun initialize() {
        // 进程内保持幂等,避免同一进程重复初始化。
        if (initialized) return
        initialized = true
        Log.i("PrivacyGate", "non-essential components initialized")
    }
}
预期结果:
首次启动选择“同意”:
<TIME> I/PrivacyGate: non-essential components initialized
随后显示“进入核心功能”。

首次启动选择“不同意”:
不会出现 PrivacyGate 初始化日志,但仍显示“进入核心功能”。

再次启动:
已同意时初始化一次;已拒绝时继续跳过初始化。
<TIME> 是 Logcat 的动态时间,实际值会不同。测试时还要确认进程冷启动、版本升级和用户修改选择后的行为一致。
防止 SDK 在 Activity 之前偷偷启动
只把初始化调用从 onCreate 移走并不一定够。有些 SDK 可能通过 ContentProvider、清单合并或其他自动机制在 Application/Activity 之前启动。此时应查看该 SDK 的官方文档,使用其正式提供的关闭自动初始化方式;如果没有可控机制,又会在同意前触发非必要采集,应重新评估是否继续集成,而不是自造不存在的 Manifest 参数。Google Play 对 SDK 的数据处理同样要求开发者负责。([Google 帮助][2])
发布前可以用抓包、Logcat 和首次安装测试核对三件事:未同意前是否产生非必要网络请求;拒绝后是否仍能使用不依赖该数据的功能;同意后才出现对应 SDK 的初始化和传输。这样得到的不是“有弹窗”这一表面结果,而是一条能被实际验证的隐私控制链。