
原生移动开发 / 系统课时
识别 SDK 引入的权限
识别 SDK 引入的权限
第三方 SDK 可能通过自己的 Manifest 把权限合并进应用,即使主工程没有显式声明,最终安装包仍可能包含它们。本节用 Release 构建、apkanalyzer 与 Merged Manifest 交叉确认权限,并把每条敏感权限追溯到具体 SDK。
学习目标
- 从最终 Release 安装包中列出实际声明的权限
- 在 Merged Manifest 中定位权限由哪个依赖引入
- 区分“声明了权限”和“运行时真的访问了数据”
先以最终安装包为准
只检查 app/src/main/AndroidManifest.xml 不够,因为 AAR 依赖自己的 Manifest 会在构建时参与合并。发布审核真正面对的是最终产物,因此先构建 Release APK,再读取其中的权限声明。
./gradlew :app:assembleRelease
apkanalyzer manifest permissions <PATH>
预期输出
BUILD SUCCESSFUL in <TIME>s
<PERMISSION_1>
<PERMISSION_2><TIME>、权限数量和权限名称会随项目而变化。这里的目标不是得到固定列表,而是把这份输出保存为“最终产物权限基线”。<PATH> 替换为实际 Release APK 路径;若发布的是其他变体,还应把命令中的 release 替换为实际变体。
在 Merged Manifest 追溯来源
在 Android Studio 打开 app/src/main/AndroidManifest.xml,切换到 Merged Manifest 视图,搜索刚才基线中的敏感权限,例如定位、相机、麦克风、蓝牙、联系人或外部存储相关权限。选中具体 uses-permission 后查看来源,确认它来自主工程、某个 product flavor,还是某个 AAR 依赖。
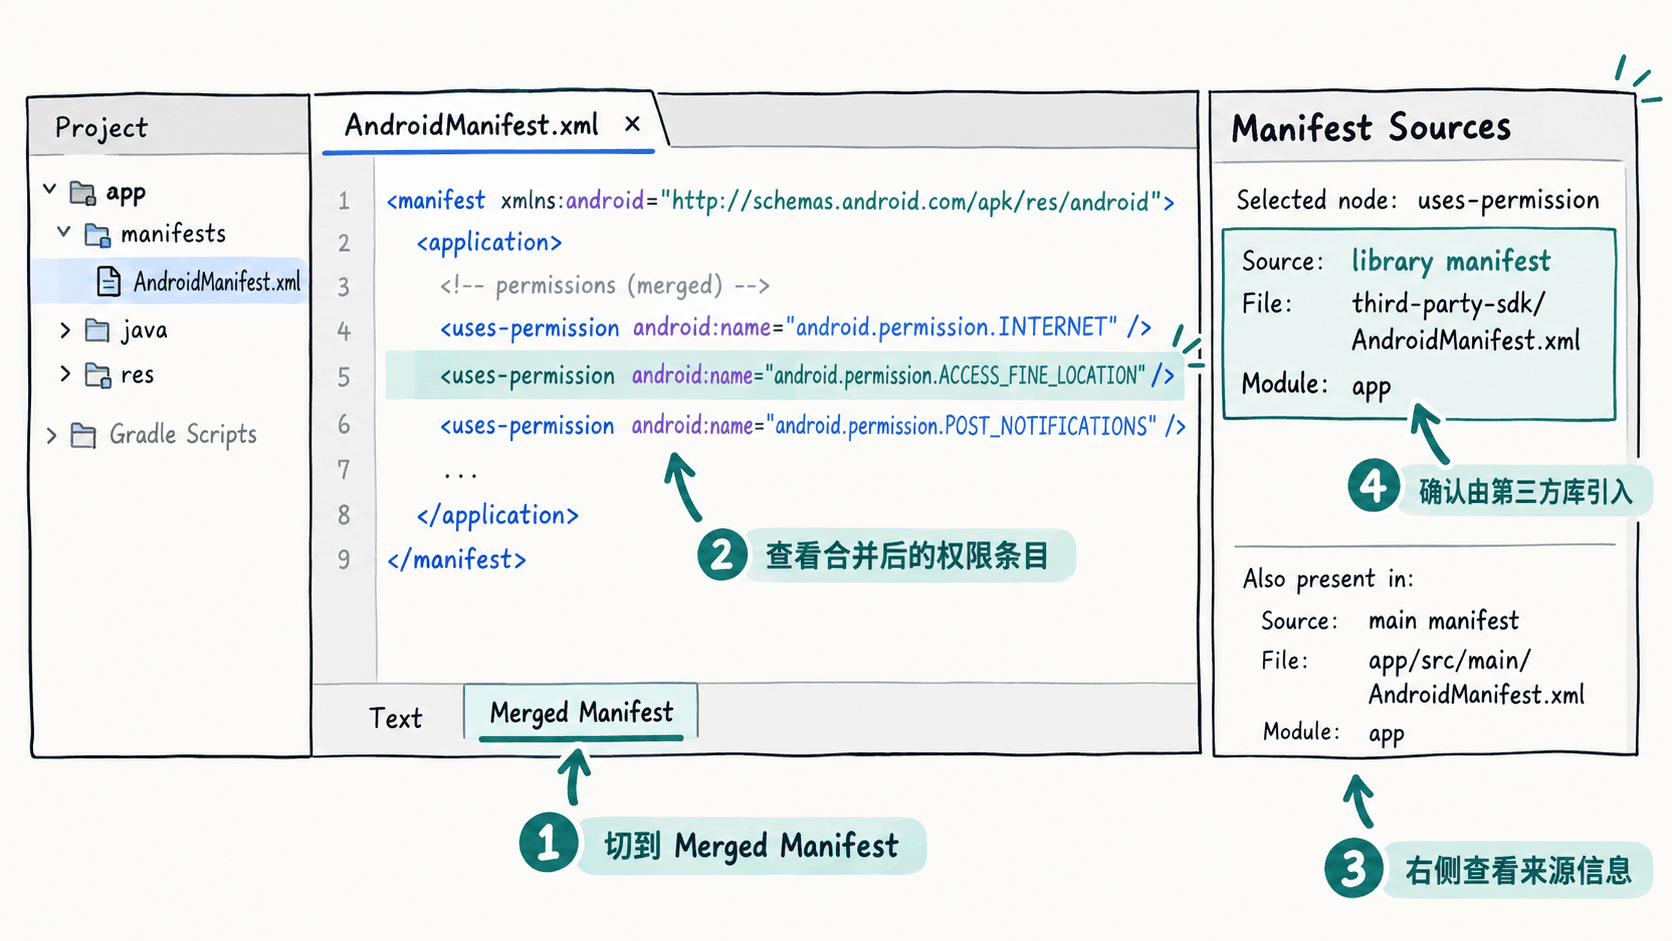
如果一个 SDK 又依赖其他库,权限可能来自传递依赖而不是你直接声明的 SDK。此时要继续沿依赖关系确认真实来源,不能只按顶层依赖名称归因。
判断权限是否真的需要
Manifest 中出现权限只说明应用声明了能力,不代表运行时一定会请求用户授权或访问对应数据。合规核对还要看 SDK 是否初始化、相关功能是否启用,以及代码是否触发权限请求或相关 API。
对每条敏感权限记录“权限名、来源 SDK、用途、触发场景、是否运行时请求、是否可关闭”。这份记录随后可以直接支撑第三方 SDK 清单、隐私政策和商店数据披露。
重新构建验证
完成 SDK 配置或依赖调整后,再执行同样的 Release 构建与 apkanalyzer 命令,并与基线比较。只有最终产物里的权限发生了预期变化,修改才算真正生效;IDE 中源码看起来正确但产物没有变化,仍不能作为发布依据。