
原生移动开发 / 系统课时
提交小米应用商店版本
提交小米应用商店版本
本节把已经通过 Release 验证的 APK 变成可提交给小米应用商店的版本。重点不是“点上传”,而是让包名、签名、版本、商店资料、备案与隐私声明彼此一致,并在提交前完成一轮可复现检查。
学习目标
- 校验准备上传的小米渠道 APK,避免包名、版本或签名错误
- 整理应用资料、隐私政策、备案和资质信息
- 按发布页面完成上传,并在提交审核前做最终验收
冻结并校验待提交 APK
不要在填写市场资料后继续重新构建安装包。先确定唯一待发布 APK,再记录包名、versionName、versionCode 和签名证书;更新已上架应用时,还要确认签名与历史版本一致,并使用能够正常升级的更高 versionCode。
下面使用 Android SDK 中的 apkanalyzer 与 apksigner 检查最终产物。将 <PATH> 替换为实际目录。
APK="<PATH>/app-release.apk"
apkanalyzer manifest application-id "$APK"
apkanalyzer manifest version-name "$APK"
apkanalyzer manifest version-code "$APK"
apksigner verify --verbose --print-certs "$APK"
预期输出
<PACKAGE_NAME>
<VERSION_NAME>
<VERSION_CODE>
Verifies
Signer #1 certificate SHA-256 digest: <ID>
实际输出还可能包含不同签名方案的验证结果。提交前应把 <PACKAGE_NAME>、版本信息和证书摘要与项目发布记录核对,而不是只确认命令没有报错。
准备商店资料与合规信息
小米后台会解析 APK 中的包名、版本、CPU 适配和 targetSdk 等信息,因此安装包与后台创建的应用必须属于同一个产品。应用名称、桌面图标、应用介绍和截图也应与安装后的真实应用保持一致,不能用尚未上线的功能或其他产品界面作为宣传素材。
隐私信息尤其要在提交前完成一致性检查。首次运行存在隐私授权时,应在收集个人信息之前展示隐私政策,并提供能够明确表达用户意愿的同意与拒绝选择;应用内隐私政策、首次弹窗和提交到商店的隐私政策内容应保持一致。第三方 SDK 实际收集的信息也要纳入声明。
当前上架规则还要求开发者根据应用情况准备 APP 备案、软件著作权或平台接受的电子版权材料、ICP 信息以及对应的特殊行业资质。应用内应按要求展示 APP 备案编号并提供查询入口。需要登录、实名认证或特殊条件才能体验主要功能时,应另外准备审核可用的测试账号或必要的功能说明。
在开发者后台填写并上传
进入手机或平板应用列表中的目标应用,从应用概览进入发布应用或发布新版本页面。新应用与更新应用的入口文字可能略有不同,但填写顺序基本围绕安装包、展示资料、合规材料和发布设置展开。
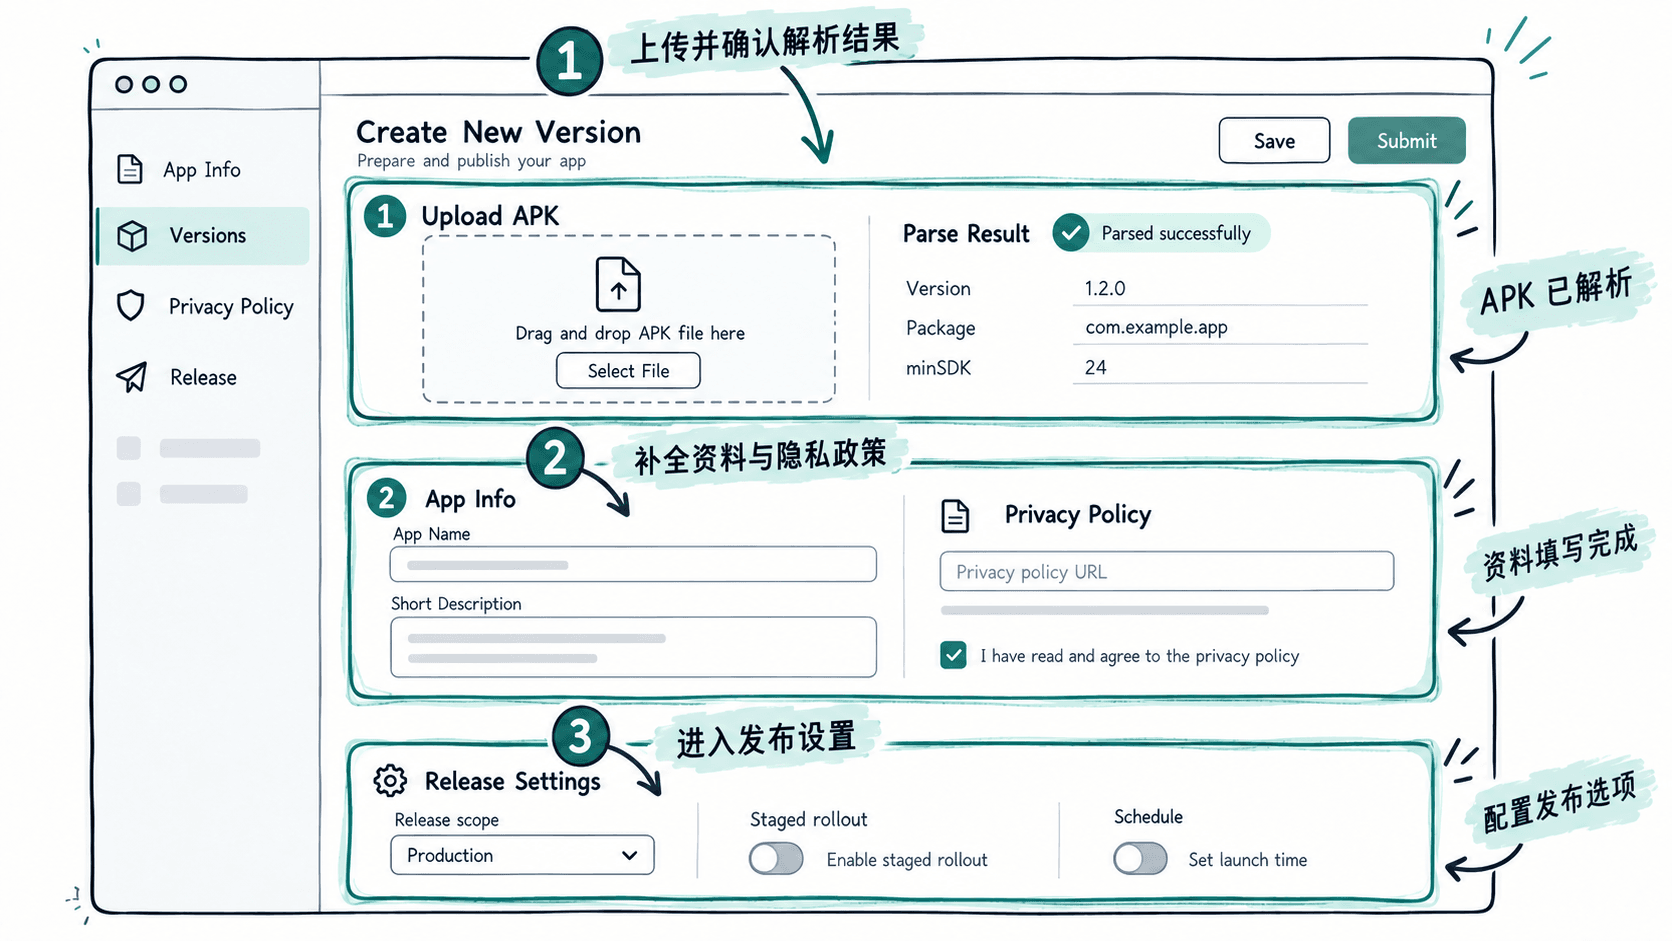
实际提交时按页面完成以下工作:先上传最终 APK,并检查平台解析出的包名、版本名称、版本号和 CPU 适配;再填写图标、简介、应用介绍、真实功能截图、隐私政策地址以及需要的测试账号;随后补齐版权、备案、ICP 和业务涉及的其他资质,最后选择兼容设备、应用分类与上线方式后再提交审核。
如果使用单包方案,应确认 APK 的 ABI 能覆盖计划支持的设备;如果项目采用 32 位与 64 位独立安装包,则应按后台对应位置成对上传,并保证两个包属于同一应用、使用一致的应用身份与签名。不要为了渠道提交临时改变包名,否则它会被平台视为另一应用。
提交前做真实设备验收
最后一次检查应使用刚才上传的同一份 APK,而不是 Android Studio 中重新构建的另一个文件。至少覆盖冷启动、主要业务流程、拒绝隐私授权后的行为、运行时权限申请、登录与退出,以及应用实际提供的账号注销入口。
同时逐项对照商店资料:截图中的页面必须能在当前版本找到;介绍和更新说明不能宣称尚未实现的能力;隐私政策应能直接访问并与应用内版本一致;测试账号要能够绕过审核人员无法完成的实名认证、邀请码或企业内部准入流程。
确认 APK、签名、版本、展示资料和合规材料都指向同一个发布版本后再点击提交。这样即使审核返回问题,也能准确判断是包体、资料还是合规项需要修改,而不会因为提交期间继续换包导致版本失去可追踪性。