
原生移动开发 / 系统课时
备份与保护发布密钥
备份与保护发布密钥
发布密钥决定后续版本能否继续以同一签名身份升级。只把 Keystore 留在开发电脑上会形成单点故障,把它连同密码提交到源码仓库又会扩大泄露风险。本节建立可恢复、可验证且凭据分离的保存方式。
学习目标
- 明确 Keystore、私钥密码、别名和恢复信息分别需要怎样保护
- 设计至少两个独立位置的加密备份,避免单设备故障导致密钥丢失
- 能阻止签名文件进入普通 Git 仓库,并验证备份确实可用
先分清需要保护的资产
Keystore 文件内部保存签名密钥材料,是最核心的资产。除此之外,还必须保留对应的 key alias、Keystore 密码、私钥密码以及必要的恢复说明。只有文件却不知道密码或别名,同样可能无法完成后续签名。
证书的 SHA-1、SHA-256 指纹不属于秘密,可以保存在发布文档中;真正不能公开的是私钥及其解锁凭据。不要把“指纹可以给第三方平台”误解成“Keystore 也可以共享”。
如果使用 Play App Signing,还要区分 App Signing Key 与 Upload Key。前者通常由 Play 的签名服务负责保护;开发团队仍需要妥善保存当前使用的上传密钥及恢复所需信息。若是自行管理正式签名密钥,则更不能依赖重新生成一把新密钥来替代原密钥。
把备份与密码分开保存
发布密钥不应该只有一份,也不应该把全部恢复材料塞进同一个压缩包。较稳妥的设计是保留受控的工作副本,再准备至少一份离线或独立管理域中的加密备份,并让密码通过密码管理器或密钥管理系统保存。
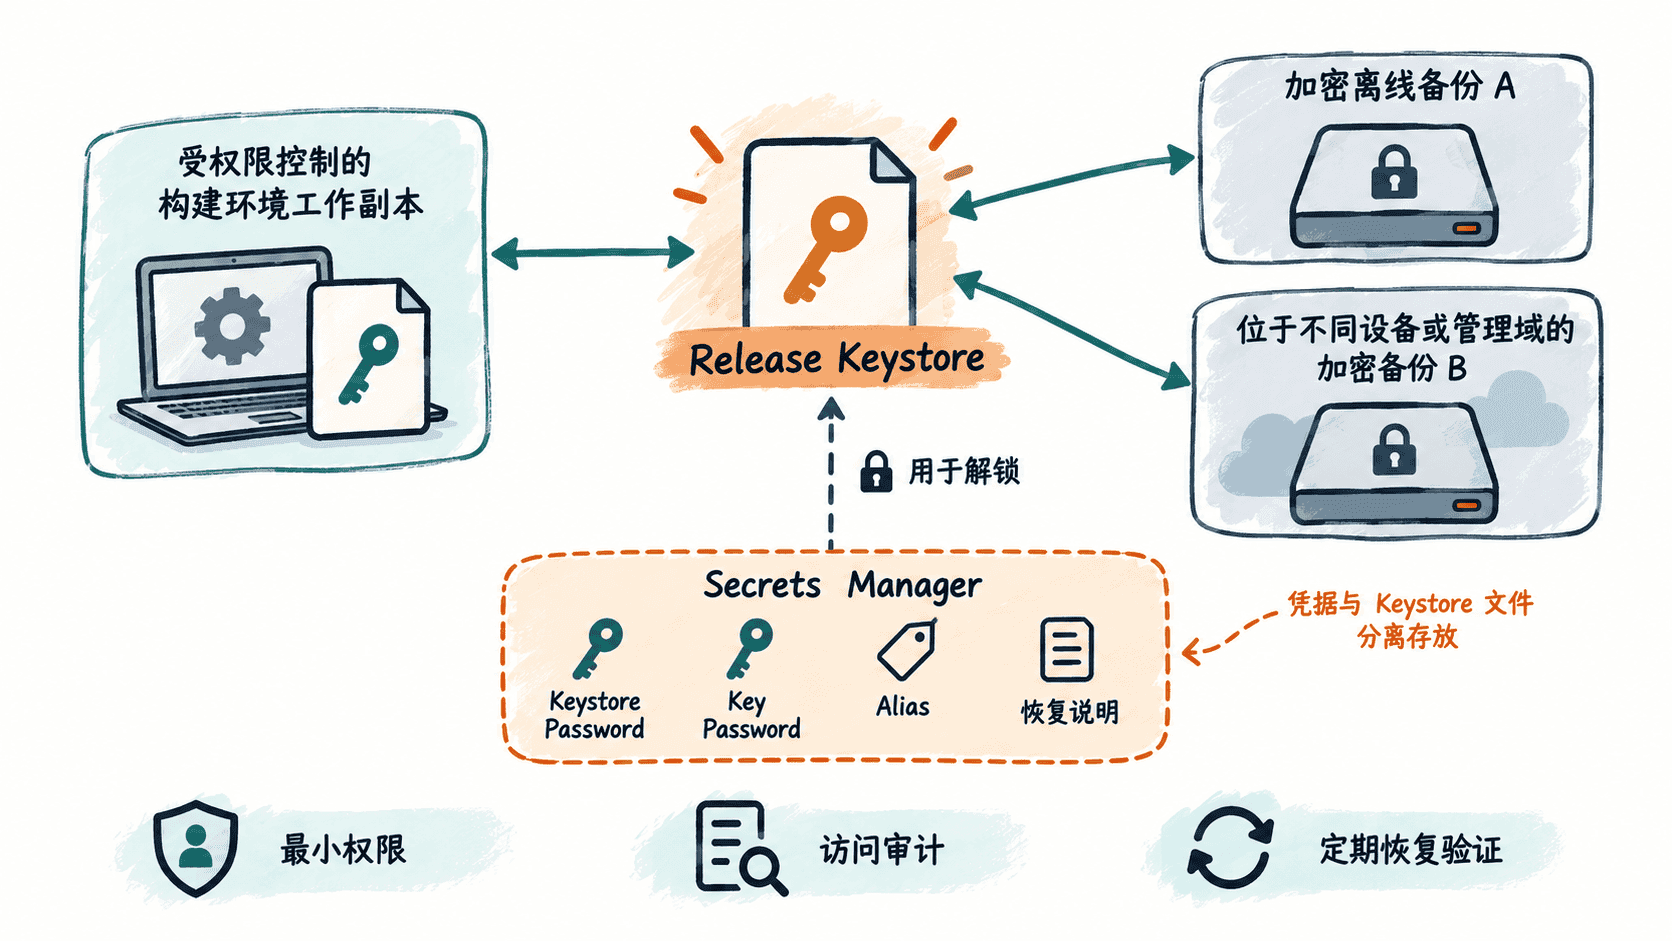
两个备份如果都位于同一块硬盘、同一台电脑或同一未做版本保护的云盘中,并不能真正覆盖设备损坏、误删除和账号失陷等风险。备份位置至少应在故障域或管理权限上有所分离。
不让 Keystore 进入源码仓库
最安全的做法是让正式 Keystore 位于项目目录之外,并通过构建环境的安全变量或受控配置引用它。.gitignore 只能作为第二道防线,因为文件一旦曾经提交过,之后再添加忽略规则并不会自动抹掉历史记录。
如果项目确实会在本地生成临时引用文件,可以明确忽略这些固定路径:
/release-keystore.jks
/keystore.properties
这是 .gitignore 的片段示例,依赖项目根目录中存在 .gitignore,并假设签名文件和本地凭据文件使用上述名称。实际项目应按自己的文件名调整,不要为了套用示例而移动生产密钥。
添加规则后,可以让 Git 直接说明某个文件为什么被忽略:
git check-ignore -v release-keystore.jks keystore.properties预期输出
.gitignore:<LINE>:/release-keystore.jks release-keystore.jks
.gitignore:<LINE>:/keystore.properties keystore.properties
<LINE> 是规则所在的实际行号。如果命令没有输出,说明文件没有被当前忽略规则匹配,需要先检查 .gitignore 的位置和模式。若密钥已经进入 Git 历史,仅新增忽略规则还不够,应按照仓库的安全流程移除历史中的敏感文件,并评估是否需要更换受影响的凭据。
备份之后必须做恢复验证
“已经上传到备份盘”并不能证明未来能够恢复。至少应验证备份文件完整、密码可用、别名正确,并能读取到预期证书。可以先比较工作副本和备份副本的 SHA-256 摘要:
sha256sum <PRIMARY_KEYSTORE> <BACKUP_KEYSTORE>预期输出
<SHA256>  <PRIMARY_KEYSTORE>
<SHA256>  <BACKUP_KEYSTORE>
两行的 <SHA256> 应完全一致;路径会因备份位置不同而不同。该检查只能证明两个文件内容一致,不能证明密码记录正确,因此还应在隔离的恢复演练中使用保存的凭据实际读取 Keystore,并确认需要的 alias 和证书仍存在。
为人员变动和事故留下恢复路径
发布密钥不应只存在某位开发者个人电脑或只由一个人知道密码。团队应明确谁有权使用密钥、谁可以批准恢复、备份位于哪里,以及人员离职或设备报废时怎样移交访问权限。
恢复信息应足够让授权人员在没有原电脑的情况下完成签名环境重建,但不应该让所有成员默认都能读取私钥。对于 CI/CD,优先让构建任务按最小权限临时获取签名凭据,而不是把长期有效的明文密码写进仓库中的 Gradle 配置文件。
真正可靠的发布密钥管理要同时满足三件事:密钥不会因为单点故障丢失,未经授权的人不能轻易取得完整签名能力,备份又经过实际恢复验证。只做其中任何一项,都不足以保证后续版本能够安全持续发布。