
原生移动开发 / 系统课时
清点 Manifest 权限声明
清点 Manifest 权限声明
准备上架前,只检查主工程的 AndroidManifest.xml 不够,因为依赖库、构建类型和 Product Flavor 的 Manifest 会在构建时合并。真正需要审核的是最终产物中的权限清单,并能追溯每个敏感权限是谁引入、业务为何需要、是否还能删除。
学习目标
- 从最终 APK 中提取实际权限列表,避免漏掉依赖库合并进来的声明
- 使用 Merged Manifest 追踪权限来源,区分主工程、变体和第三方依赖
- 为敏感权限建立“业务用途—代码调用—隐私说明”对应关系,并删除无必要声明
先看最终产物而不是单个文件
Android 构建会把构建变体、主工程和依赖库的多个 Manifest 合并成一个最终 Manifest;库中的 <uses-permission> 也可能进入应用产物。Android Studio 的 Merged Manifest 视图可以查看合并结果和每个元素的来源。([Android Developers][2])
因此清点权限时应以 Release 变体为准。Debug 可能额外包含调试组件或测试依赖,而实际上架的是 Release 产物。若项目有多个市场 Flavor,还要分别检查最终会发布的每个变体。
用 apkanalyzer 导出权限
先构建待发布 APK,再用 Android SDK 自带的 apkanalyzer 读取最终 Manifest 权限。manifest permissions 命令会打印 APK 中声明的权限列表。([Android Developers][3])
./gradlew :app:assembleRelease
apkanalyzer manifest permissions <PATH>/app-release.apk
<PATH> 替换为当前项目实际生成的 Release APK 路径;不同 Android Gradle Plugin 版本或自定义输出规则可能使路径不同。
预期输出
android.permission.INTERNET
android.permission.POST_NOTIFICATIONS
android.permission.CAMERA
上面的权限仅用于说明输出格式,实际结果必须以你的 APK 为准。先保存这份列表作为“最终权限基线”,再逐项判断业务是否真的需要。
追踪权限是谁引入的
只看到权限名称还不够,还要确认来源。Android Studio 中打开应用模块的 AndroidManifest.xml,切换到 Merged Manifest,选中某个 <uses-permission> 后查看合并来源和 Merging Log,就能判断它来自主工程、某个 Flavor,还是第三方依赖。官方文档也说明该视图会展示合并来源和冲突信息。([Android Developers][2])
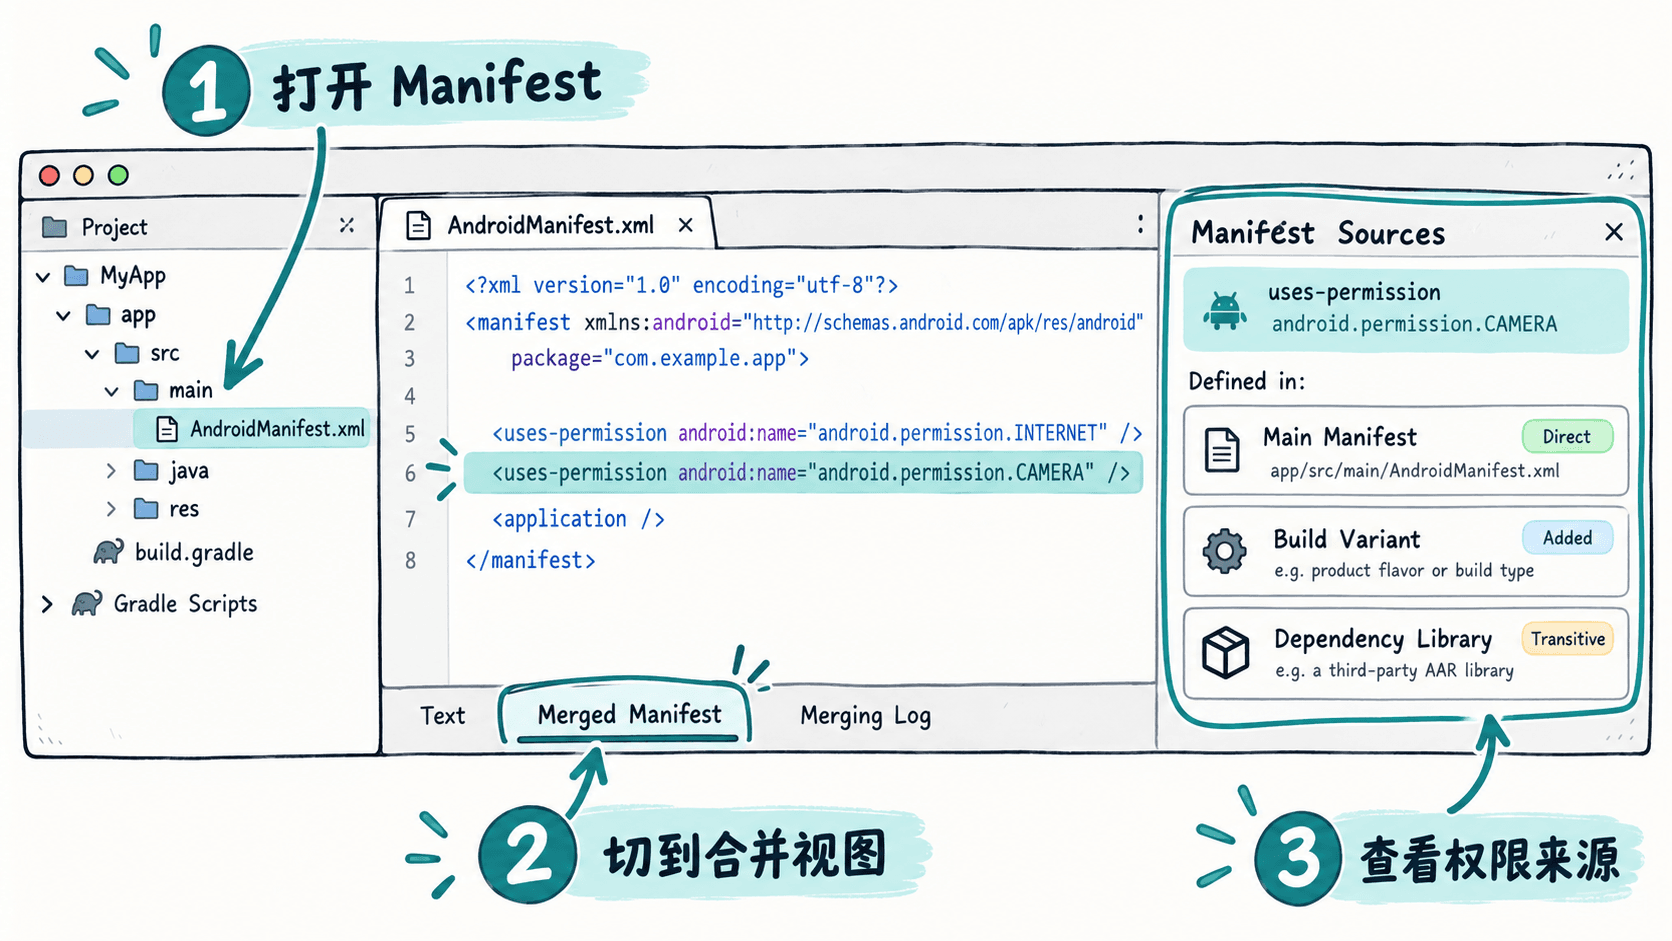
如果确认某个依赖声明了不需要的权限,可以在高优先级 Manifest 中使用合并规则移除。下面是片段示例,依赖上下文是应用模块的 src/main/AndroidManifest.xml 已声明 tools 命名空间。
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    xmlns:tools="http://schemas.android.com/tools">

    <uses-permission
        android:name="android.permission.CAMERA"
        tools:node="remove" />

    <application />
</manifest>
这段配置的生效行为是:合并阶段移除匹配的 CAMERA 权限声明。修改后必须重新构建 Release APK,再次运行 apkanalyzer manifest permissions <PATH>/app-release.apk 验证权限是否真的消失;同时确认依赖运行时不会再调用相机相关 API。
给每项权限找到业务证据
权限审核不能停在“代码里好像用到了”。至少为敏感权限记录四件事:最终权限名、引入来源、真实业务场景、对应代码或 SDK。对于运行时危险权限,还应核对触发时机、用户拒绝后的降级路径,以及隐私政策和应用市场表单中的用途描述是否一致。
| 权限 | 来源 | 业务用途 | 处理 |
|---|---|---|---|
CAMERA |
主工程或依赖 | 扫码、拍照等明确功能 | 保留并核对运行时申请 |
POST_NOTIFICATIONS |
主工程或 SDK | 通知提醒 | 核对是否确有通知场景 |
| 未知权限 | 第三方依赖 | 找不到调用或产品需求 | 优先调查并尝试移除 |
对于系统标记为危险的权限,Manifest 声明只是第一层;应用在相应 Android 版本上还需要按运行时权限流程请求授权。([Android Developers][4])
上架前的判定标准
最终保留的每一项敏感权限,都应该能回答“哪个功能需要、何时触发、用户拒绝后怎样降级、隐私材料如何描述”。如果回答不出来,就继续追踪依赖或删除声明,而不是因为“SDK 文档写了要加”就默认保留。
发布前再对正式签名、正式 Flavor 的 APK 做一次权限导出,并与审核表逐项对照。这样检查的是用户真正安装到设备上的 Manifest,而不是某个源文件里看起来干净的权限列表。