
智能合约与以太坊 / 系统课时
核查 unchecked 运算与窄化转换
核查 unchecked 运算与窄化转换
Solidity 0.8.x 默认检查整数溢出,但 unchecked 可以关闭算术溢出检查,而显式整数窄化转换也可能静默截断数值。本篇通过一份可运行的 Foundry 测试,分别复现回绕和截断,并判断这些行为何时会形成资产或权限漏洞。
学习目标
- 区分默认算术检查、
unchecked回绕与显式窄化转换的行为。 - 使用极值和边界测试验证实际结果与回滚原因。
- 根据变量用途识别可能影响余额、额度和权限的安全问题。
明确两类风险的边界
以下讨论以 Solidity 0.8.x 的无符号整数为准。uint8 的取值范围为 0~255,uint256 的最大值为 type(uint256).max。
默认情况下,uint8(255) + uint8(1) 会因溢出而回滚,Solidity 使用 Panic(0x11) 表示算术溢出或下溢。
把加法放进 unchecked 后,结果回绕为 0;同理,0 减 1 会回绕为 255。这里没有检查失败,也不会自动回滚。
显式转换 uint8(256) 的结果同样是 0,因为转换仅保留低 8 位。特别注意:显式整数窄化转换即使写在 unchecked 外部,也不会因为数值超出目标类型范围而自动回滚。
| 操作 | 输入 | 结果 |
|---|---|---|
默认 uint8 加法 |
255 + 1 | Panic(0x11) |
unchecked 加法 |
255 + 1 | 0 |
unchecked 减法 |
0 - 1 | 255 |
| 显式窄化转换 | uint8(255) |
255 |
| 显式窄化转换 | uint8(256) |
0 |
| 显式窄化转换 | uint8(511) |
255 |
窄化转换可以理解为对无符号数保留目标位宽的低位。例如从 uint256 转为 uint8,结果等于原数对 256 取模。实际审计时必须区分:变量声明为较窄类型不等于每次显式转换都会做范围检查。
编写极值复现合约
下面使用 Foundry 和 Solidity ^0.8.20。在已安装 Foundry 的环境中创建项目,初始化测试依赖;若使用现有项目,可以跳过初始化。
forge init arithmetic-audit
cd arithmetic-audit
预期结果:项目创建完成,目录中包含 src、test 和 foundry.toml。终端中的具体创建信息可能因 Foundry 版本不同而变化。
将以下内容保存为 src/ArithmeticProbe.sol:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract ArithmeticProbe {
    function checkedAdd(uint8 a, uint8 b)
        external pure returns (uint8)
    {
        // 默认启用算术溢出检查。
        return a + b;
    }

    function uncheckedAdd(uint8 a, uint8 b)
        external pure returns (uint8)
    {
        unchecked {
            // 超出 uint8 范围时按 256 回绕。
            return a + b;
        }
    }

    function uncheckedSubtract(uint8 a, uint8 b)
        external pure returns (uint8)
    {
        unchecked {
            return a - b;
        }
    }

    function narrow(uint256 value)
        external pure returns (uint8)
    {
        // 显式窄化转换不会自动校验原值范围。
        return uint8(value);
    }
}
其中的函数都是 pure,不改变链上状态,便于隔离整数语义。真正的漏洞通常发生在结果继续用于记账、铸币额度、提现限制或数组索引时。
使用 Foundry 验证边界
将以下测试保存为 test/ArithmeticProbe.t.sol,覆盖最大值、超出上界一位、下溢和截断后的碰撞值。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";
import {ArithmeticProbe} from "../src/ArithmeticProbe.sol";

contract ArithmeticProbeTest is Test {
    ArithmeticProbe probe;

    function setUp() public {
        probe = new ArithmeticProbe();
    }

    function testCheckedOverflowReverts() public {
        // Panic(0x11) 表示算术溢出或下溢。
        vm.expectRevert(abi.encodeWithSignature("Panic(uint256)", 0x11));
        probe.checkedAdd(255, 1);
    }

    function testUncheckedWraps() public {
        assertEq(probe.uncheckedAdd(255, 1), 0);
        assertEq(probe.uncheckedSubtract(0, 1), 255);
        assertEq(probe.uncheckedAdd(254, 1), 255);
    }

    function testNarrowingTruncates() public {
        assertEq(probe.narrow(255), 255);
        assertEq(probe.narrow(256), 0);
        assertEq(probe.narrow(511), 255);
        assertEq(probe.narrow(type(uint256).max), 255);
    }

    function testFuzzNarrowing(uint256 value) public {
        // 对任意输入,uint8 转换只保留低 8 位。
        assertEq(uint256(probe.narrow(value)), value % 256);
    }
}
运行测试:
forge test --match-contract ArithmeticProbeTest -vv预期结果:4 项测试全部通过,最终测试汇总应显示 4 passed; 0 failed。实际编译日志和运行耗时可能不同。testFuzzNarrowing 由 Foundry 自动生成多组输入,默认运行次数取决于项目配置。
测试通过不代表合约安全:上述测试证明了危险运算确实按预期回绕或截断,下一步还要判断业务代码是否允许这种结果。
沿数据流检查状态变化
假设某提现模块以 uint256 requested 接收用户指定的额度,却先把它转成 uint8,再用于余额扣减。用户传入 256 时,转换后的扣减额为 0;若转账金额仍使用原始 requested,就可能出现扣款与转出不一致。
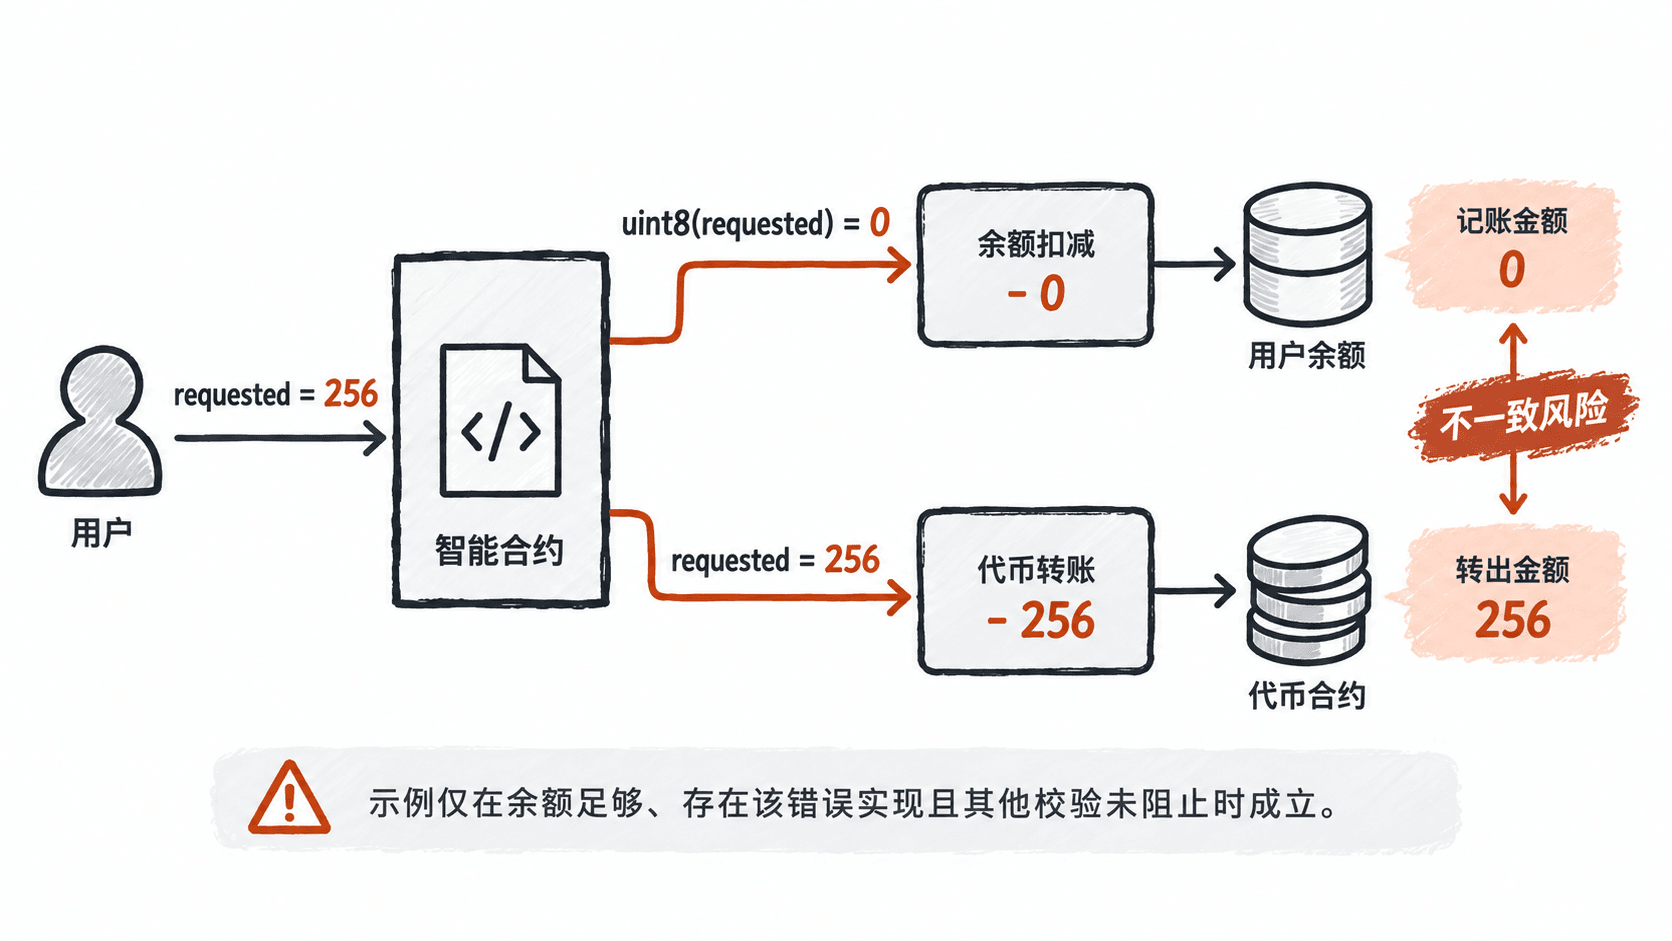
审计时从用户可控的输入开始,沿赋值和函数调用追踪到最终状态写入。重点检查三处是否使用相同的数值语义:
- 边界判断:比较发生在转换前还是转换后?例如
require(uint8(requested) <= limit)可能让 256 变成 0 后通过校验。 - 状态更新:余额、累计额度、领取次数等变量是否采用
unchecked运算,发生回绕后会不会绕过限制? - 外部效果:代币转账、资产铸造、奖励发放是否使用未经转换的原始数值,从而与内部记账产生差异?
对每个可疑位置记录原始输入、转换或运算结果、相关存储变量的前后值,以及交易是成功还是回滚。只要一个交易内使用了两种不一致的金额表示,就需要进一步核对所有资金流出路径。
修复方式与回归检查
对于不允许回绕的业务变量,优先使用 Solidity 默认检查的算术操作,并删除不必要的 unchecked。如果确实要缩小整数类型,可在转换前进行明确的范围校验,或者使用 OpenZeppelin SafeCast 的安全转换接口。
片段示例:以下函数可加入前面的 ArithmeticProbe 合约,用于验证最小修复,不依赖第三方库。
function safeNarrow(uint256 value)
    external pure returns (uint8)
{
    // 检查原始宽类型的数值,避免截断后再检查。
    require(value <= type(uint8).max, "value too large");
    return uint8(value);
}
修复后的行为应为:255 正常转换为 255,256 和更大的输入回滚并返回 Error(string),错误消息为 value too large。可以在 Foundry 中使用 vm.expectRevert(bytes("value too large")) 检查此分支;该调用需要放在触发回滚的操作之前。
业务修复还应检查以下边界:0、1、最大合法值、最大合法值加 1,以及输入类型允许的最大值。若漏洞涉及余额,还需分别确认成功交易的状态变化以及回滚交易不会留下部分记账结果。
只有在能证明运算范围受约束且回绕不会改变业务含义时,才应保留 unchecked。例如对已验证的循环边界做局部优化,也应保留覆盖最大值和边界条件的测试。对资金和权限相关的变量,显式校验与默认溢出检查通常更容易审计。