
智能合约与以太坊 / 系统课时
从公开入口整理审计检查清单
从公开入口整理审计检查清单
审计 Solidity 合约时,最容易遗漏的不是明显的转账函数,而是继承来的管理接口、回调入口和间接调用的外部协议。本篇以一个资金金库为例,从公开函数出发,整理权限、资金流、外部依赖与覆盖证据,最终得到能够逐项验证、可以直接用于审计报告的检查清单。
学习目标
- 使用 Solidity 编译器与 Slither 枚举合约的公开入口和继承函数。
- 为每个入口标注调用者权限、资产影响和外部依赖。
- 建立带检查结果、测试证据与修复状态的审计覆盖表。
确定审计边界与入口分类
公开入口不等于只有 public 函数。审计人员需要检查全部能够被外部账户或合约触发的执行路径,并区分直接入口与间接入口。
| 入口类别 | 识别方式 | 重点检查 |
|---|---|---|
| 普通函数 | public、external |
参数校验、余额变化、重入 |
| 特权函数 | onlyOwner、onlyRole 等权限约束 |
权限授予、撤销、越权 |
| 收款入口 | receive()、fallback() |
ETH 接收、路由、意外调用 |
| 回调入口 | onERC721Received 等接口实现 |
来源验证、重入、状态一致性 |
| 继承入口 | 父合约暴露的公开函数 | 初始化、升级、角色管理 |
| 代理入口 | 代理合约的 fallback 委托调用 | 实现地址、升级权限、存储布局 |
例如,使用 OpenZeppelin Ownable 的金库,除业务函数外,还应检查继承得到的 owner()、transferOwnership(address) 和 renounceOwnership()。继承的公开函数仍然属于合约外部攻击面。
特别注意:Solidity 的 internal、private 函数不能从 ABI 直接调用,但可能经由公开函数执行,因此仍应在后续调用链分析中检查。编译器自动生成的公共状态变量 getter 也应记录;它通常只读,却可能暴露敏感业务信息。
审计边界至少固定四项:链及部署网络、源码 Git 提交、编译器版本、实际部署的代理与实现地址。源码版本发生变化后,旧版覆盖结果不能直接视作新版已经审计。
从 ABI 和静态分析生成入口清单
以下使用 Solidity 0.8.24、Python 3 与 Slither 的命令行工具演示。假设已安装 solc 0.8.24、slither-analyzer,并将示例保存为 Vault.sol。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

contract Vault {
    address public owner;
    mapping(address => uint256) public balances;

    constructor() {
        owner = msg.sender;
    }

    function deposit() external payable {
        balances[msg.sender] += msg.value;
    }

    function withdraw(uint256 amount) external {
        require(balances[msg.sender] >= amount, "insufficient");
        balances[msg.sender] -= amount;
        (bool ok, ) = payable(msg.sender).call{value: amount}("");
        require(ok, "transfer failed");
    }

    function changeOwner(address nextOwner) external {
        require(msg.sender == owner, "not owner");
        require(nextOwner != address(0), "zero owner");
        owner = nextOwner;
    }

    receive() external payable {}
}这是审计练习合约,不代表已经通过生产安全审计。receive() 允许直接转入 ETH,却不会增加 balances;这种差异必须记录为待确认的资金会计规则。
先使用编译器导出 ABI,再运行 Slither 获取函数概览:
solc --abi Vault.sol -o build --overwrite
slither Vault.sol --print function-summary预期结果:build/Vault.abi 包含构造函数、deposit、withdraw、changeOwner、owner、balances 和 receive 的 ABI 定义。Slither 的函数汇总应能帮助定位这些入口对应的实现及状态读写行为;实际输出格式随 Slither 版本变化,不以固定行数判断成功。
ABI 能确认可直接调用的接口,但不能独立说明权限是否正确、是否存在外部调用风险,也不能完整表达代理执行路径。对部署中的代理,还要分别提取代理 ABI、实现合约 ABI,并核对实际升级和管理入口。
绘制入口到资金与外部依赖的关系
检查每个入口时,至少回答四个问题:谁能调用、读取或修改什么状态、资金如何变化、最终与哪个外部地址交互。
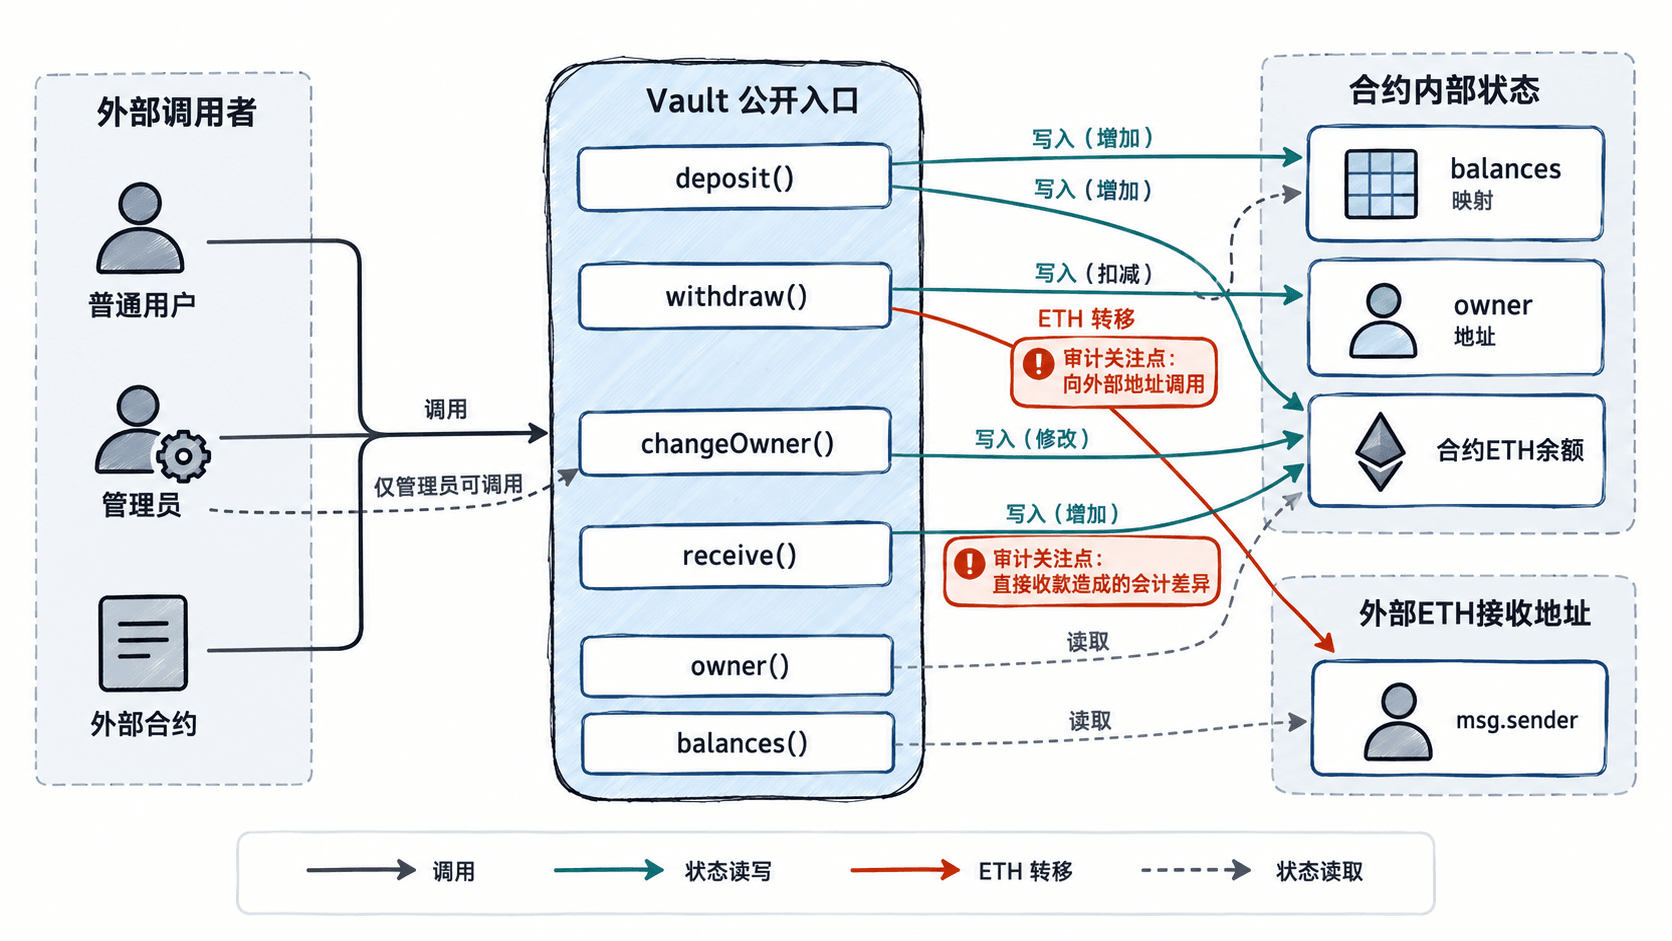
将示例合约展开为可检查的入口清单:
| 入口 | 调用权限 | 状态或资产影响 | 外部依赖 |
|---|---|---|---|
deposit() |
任意调用者 | 增加调用者记账余额和合约 ETH | 无主动外部调用 |
withdraw(uint256) |
有足额记账余额的调用者 | 扣减余额并发送 ETH | msg.sender 接收方 |
changeOwner(address) |
当前 owner | 修改 owner | 无 |
receive() |
任意转账方 | 增加合约 ETH,不增加记账余额 | 无主动外部调用 |
owner() |
任意调用者 | 只读 owner | 无 |
balances(address) |
任意调用者 | 只读用户余额 | 无 |
withdraw 虽然先扣减余额再执行低级调用,符合检查-生效-交互的基本顺序,但仍需验证跨函数重入、外部接收方拒绝收款和资产守恒。不能因为已经使用这种顺序就直接标记所有重入风险为通过。
针对真实项目,还要沿调用链继续登记预言机、DEX、借贷协议、Token 合约、跨链消息端点和升级信标等依赖,写出目标地址来源、是否可变、由谁修改,以及依赖异常时的行为。不能把代码里的接口类型误当成已核实的链上部署地址。
建立可逐项核实的审计覆盖表
建议以一个可外部触发的入口作为一条主记录,再拆分多个检查项。至少保留入口 ID、函数签名、权限、资金影响、风险检查、验证方法、证据位置、结果和问题编号。
以下为对练习合约的初步覆盖表,结果仅代表源码初筛,不代表已完成动态测试。
| 编号 | 入口与检查项 | 验证方法 | 当前结果 |
|---|---|---|---|
| V-01 | deposit:入账金额准确 |
单元测试比较余额增量 | 待测试 |
| V-02 | withdraw:余额不足应回滚 |
构造超额提取调用 | 待测试 |
| V-03 | withdraw:恶意接收方与重入 |
攻击合约测试、调用链复核 | 待测试 |
| V-04 | changeOwner:非 owner 禁止调用 |
非授权地址调用测试 | 源码有权限检查,待测试 |
| V-05 | receive:直接收款如何记账 |
比较合约余额与用户余额总和 | 待确认业务规则 |
| V-06 | 两个公开 getter:返回值与可见性 | ABI 检查、链上读取 | 待测试 |
检查状态建议只采用 PASS、FAIL、NEEDS_REVIEW、NOT_APPLICABLE 四类,并要求每条记录有证据。未执行测试不能标成 PASS;不适用项需要明确说明为什么不适用。
例如,V-03 的证据可以包含测试文件位置、执行命令、测试结果、对应源码行号和审计提交哈希。若发现真实漏洞,再关联发现编号、严重程度、修复提交与复测结果。这样可以区分已发现问题、已经修复和修复后已经验证三个不同阶段。
校验覆盖完整性与上线前差异
人工创建表格后,最常见的问题是遗漏一个函数或把重载函数混在一起。可以使用 ABI 做机械化的入口对账。下面的 Python 程序读取前面生成的 ABI 文件,并列出所有函数签名以及特殊入口。
import json
from pathlib import Path

abi = json.loads(Path("build/Vault.abi").read_text(encoding="utf-8"))

entries = []
for item in abi:
    kind = item["type"]
    if kind == "function":
        args = ",".join(arg["type"] for arg in item["inputs"])
        entries.append(f"{item['name']}({args})")
    elif kind in {"receive", "fallback"}:
        entries.append(f"{kind}()")

# 按完整签名区分重载函数,并保持结果顺序稳定。
for entry in sorted(entries):
    print(entry)
在保存为 audit_entries.py 后执行:
python audit_entries.py预期输出:
balances(address)
changeOwner(address)
deposit()
owner()
receive()
withdraw(uint256)
逐项将输出与覆盖表比对。当前示例应对应 6 个入口;构造函数虽然不在这 6 个运行时入口内,仍需单独检查部署时 owner 的初始值。若存在代理、继承函数、重载或回调接口,也必须分别纳入实际攻击面核对。
上线复核时按以下顺序执行:
- 固定审计提交哈希、编译器版本、优化器配置和部署目标链。
- 将实际部署合约及实现合约的 ABI 与审计覆盖表核对,新增或变更入口必须重新审查。
- 检查权限地址、初始化状态、外部依赖地址及升级控制权是否符合部署方案。
- 确认每个入口至少有明确的审计处置结果,所有
FAIL均有问题记录,重要问题完成修复和复测。 - 保存测试报告、静态分析结果、部署交易和最终审计版本的对应关系。
如果代码在审计后新增了一个 emergencyWithdraw(),即使只增加十几行,也必须把它作为新的特权资金入口重新分析,不能沿用旧版的通过结论。最终交付的覆盖表应让复核人员能够从任意公开函数追踪到权限检查、资产影响、外部依赖、验证证据以及尚未关闭的风险。