
智能合约与以太坊 / 系统课时
处理低级调用失败和返回值
处理低级调用失败和返回值
使用 Solidity 的 call 调用其他合约时,被调用方回滚并不一定让调用方自动回滚。如果忽略成功标志,调用方可能把失败操作记录为成功,造成账本、业务状态或事件与实际执行结果不一致。本篇通过两个合约复现失败调用,检查返回数据,并验证如何正确传播回滚。
学习目标
- 理解低级调用返回的
success和returndata分别代表什么。 - 能够实现失败检查、返回数据解码和原始回滚原因传播。
- 通过成功与失败两组调用验证跨合约状态的一致性。
低级调用为什么需要显式检查
Solidity 0.8.x 中,address.call(bytes) 返回两个值:
bool success:底层 EVM 调用是否成功完成。bytes memory returndata:被调用方返回的原始字节数据,可能是正常返回值,也可能是回滚数据。
与常规的 Solidity 外部函数调用不同,call 遇到被调用方执行 revert 时,通常返回 success == false,不会自动将异常继续抛给调用方。调用方如果不检查这个值,仍然可以继续修改自己的状态。
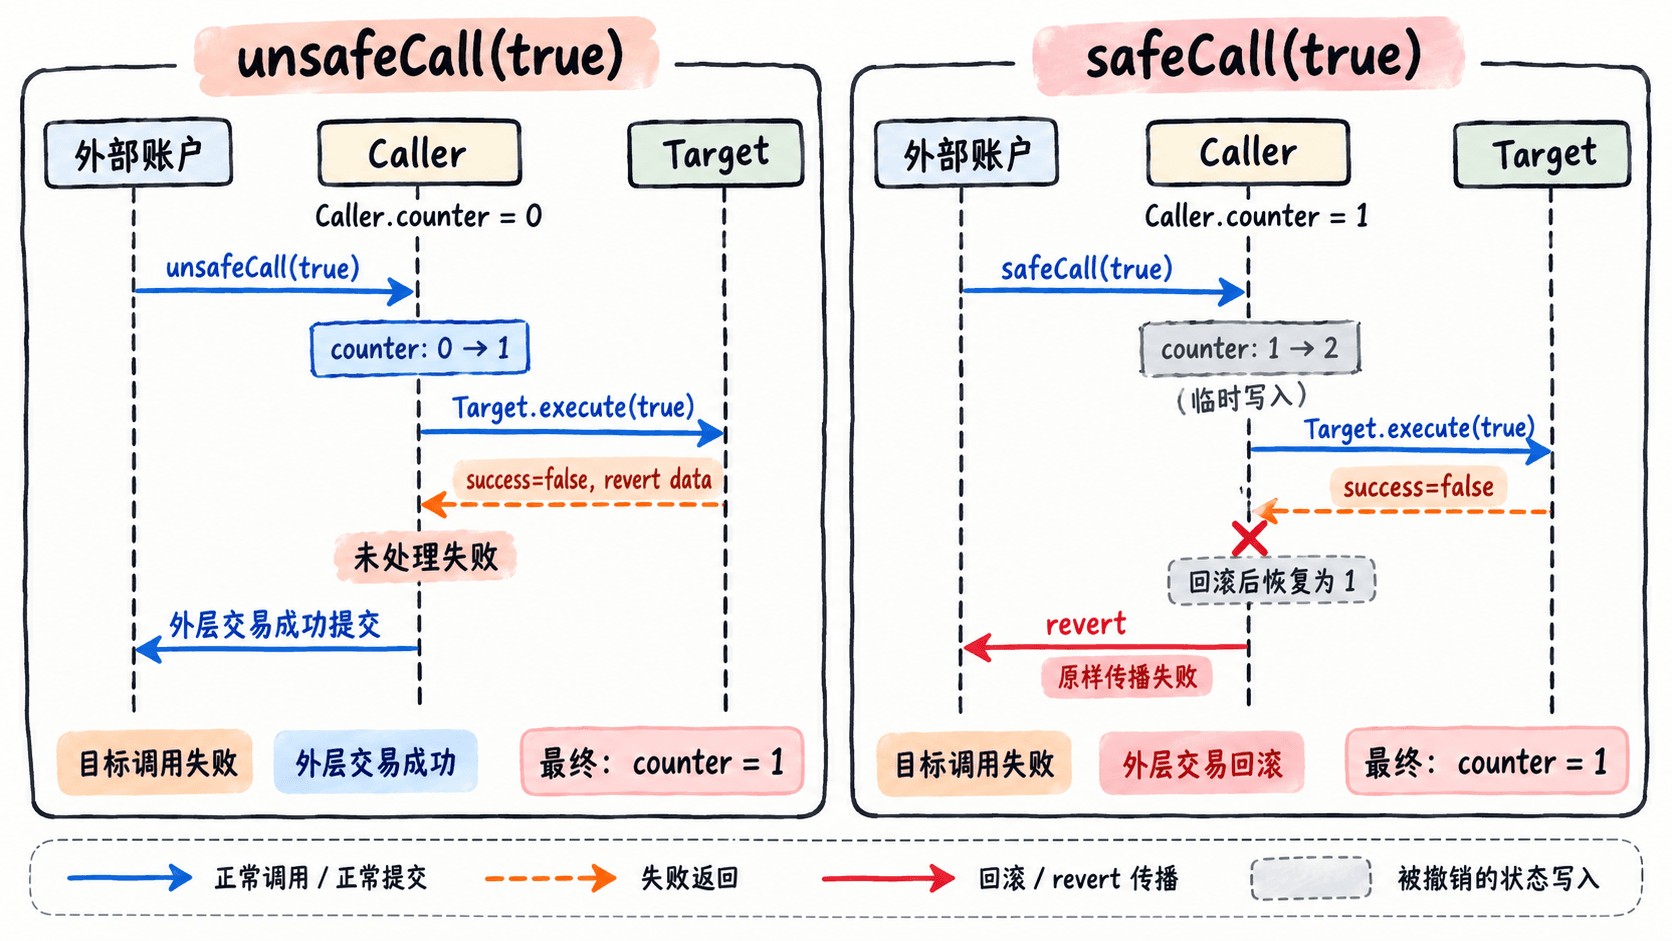
例如,合约在调用前把操作计数加一,目标合约随后回滚。如果调用方忽略失败,计数仍可能增加,但目标操作实际上没有完成。对于支付、铸造或跨合约记账逻辑,这种行为可能造成严重的业务错误。
低级调用应遵循三个判断规则:
- 首先检查
success,失败时根据业务要求回滚或显式记录失败。 - 成功后再按预期 ABI 格式解码
returndata,不能直接把任意字节视为合法结果。 - 如果目标必须是已部署合约,还应检查
target.code.length。对没有代码的地址执行低级调用,也可能得到success == true。
构造成功和失败两种调用
下面使用 Solidity ^0.8.24 编写完整示例,可直接复制到 Remix IDE 的 LowLevelCallDemo.sol 中。示例包含目标合约和调用方合约,无需安装第三方依赖。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

contract Target {
    function execute(bool shouldFail)
        external pure returns (uint256)
    {
        if (shouldFail) {
            revert("TARGET_FAILED");
        }
        return 7;
    }
}

contract Caller {
    uint256 public counter;

    // 演示漏洞:调用失败也可能保留调用方的状态变化
    function unsafeCall(address target, bool shouldFail)
        external returns (bool, bytes memory)
    {
        counter += 1;
        return target.call(
            abi.encodeWithSelector(Target.execute.selector, shouldFail)
        );
    }

    function safeCall(address target, bool shouldFail)
        external returns (uint256)
    {
        require(target.code.length > 0, "NOT_CONTRACT");
        counter += 1;

        (bool success, bytes memory data) = target.call(
            abi.encodeWithSelector(Target.execute.selector, shouldFail)
        );

        // 将目标合约的原始回滚数据继续向上抛出
        if (!success) {
            assembly {
                revert(add(data, 32), mload(data))
            }
        }

        return abi.decode(data, (uint256));
    }
}
abi.encodeWithSelector 根据目标函数选择器和参数生成 calldata。目标函数的返回值 7 会编码成 32 字节,而 revert("TARGET_FAILED") 则产生 ABI 编码的 Error(string) 回滚数据。
safeCall 中的内联汇编是片段内部完整可用的回滚传播逻辑:data 指向内存中的动态字节数组,前 32 字节保存长度,add(data, 32) 指向实际数据,mload(data) 读取字节长度。revert 使用这些字节重新抛出目标合约的错误。
在 Remix 中验证状态变化
打开 Remix IDE,创建文件并粘贴上述代码。在 Solidity Compiler 中选择兼容 ^0.8.24 的编译器版本,编译后进入 Deploy & Run Transactions,环境选择 Remix VM。
- 部署
Target,复制其合约地址。 - 部署
Caller,先点击counter,确认初始值为0。 - 调用
unsafeCall,填写 Target 地址和true,展开交易的返回值或调试信息。 - 再次点击
counter,观察计数是否增加。 - 调用
safeCall,填写相同地址和true,检查交易回滚原因。 - 再次读取
counter,确认失败交易没有留下新的状态变化。 - 调用
safeCall,填写相同地址和false,验证正常返回路径。
预期结果如下,假设两个合约均已正确部署,且按上述顺序执行:
| 操作 | 底层调用结果 | 交易状态 | counter |
|---|---|---|---|
| 初始读取 | 不涉及 | 只读成功 | 0 |
| unsafeCall(true) | success=false | 成功 | 1 |
| safeCall(true) | success=false | 回滚 | 1 |
| safeCall(false) | success=true,返回 7 | 成功 | 2 |
第一笔失败调用中,Target 的执行被回滚,但 Caller 没有主动回滚,因此 counter 从 0 增加到 1。第二笔失败调用中,Caller 传播回滚,自己的 counter += 1 也被撤销。最后一次调用正常返回 7,计数增加到 2。
返回数据与错误传播的边界
returndata 本身没有自动附带 Solidity 类型信息,调用方需要根据约定的函数 ABI 解码。
成功路径中,示例使用 abi.decode(data, (uint256))。如果目标合约虽然成功返回,却提供空数据或不符合 uint256 编码要求的数据,解码操作可能回滚。因此,低级调用成功不等于返回内容可以安全使用。
失败路径中,建议区分以下情况:
| 失败表现 | 返回数据 | 推荐处理 |
|---|---|---|
revert("原因") |
通常包含 Error(string) 编码 |
原样传播或按可信 ABI 解析 |
| 自定义错误 | 通常包含错误选择器和参数 | 原样传播,必要时识别选择器 |
revert() |
可能为空 | 提供默认错误或原样回滚 |
| 子调用耗尽 gas | 可能为空 | 回滚并检查 gas 限制 |
| 成功但 ABI 数据不合法 | success=true,数据异常 |
拒绝解码结果并回滚 |
如果不需要保留原始原因,最简单的安全检查是 require(success, "CALL_FAILED"),但这样会丢失目标合约提供的详细错误信息。示例使用汇编原样传播,更适合需要保留错误类型和参数的调用封装。
还有两个重要边界:第一,调用没有代码的地址不一定失败,因此调用预期合约接口前应验证目标代码及可信地址来源。第二,回滚数据由被调用方控制,即使它看起来像某个标准错误,也不能单凭错误内容判断是哪一层合约产生的。
审计时重点检查什么
审计低级调用时,先搜索 .call(、.delegatecall(、.staticcall( 和 .send( 等调用位置,再结合上下文检查失败分支。不要把搜索结果直接当成漏洞,因为某些业务明确允许失败后继续执行。
重点验证三个问题:
- 失败是否被处理:如果业务要求目标操作必须成功,失败后应回滚,而不是继续更新余额、发放奖励或写入成功状态。
- 返回值是否被正确解释:除了检查 EVM 层的
success,还应确认返回长度、ABI 类型和业务层成功标志。例如某些 ERC-20transfer实现可能返回false而不回滚。 - 外部调用是否存在重入风险:即使检查了
success,恶意目标合约仍可能在调用期间重入。应按具体场景使用检查—效果—交互模式、重入保护和可信目标校验。
特别注意,忽略低级调用失败和重入属于不同问题。添加 require(success) 不能自动防止重入;添加重入锁也不能替代失败检查。
可以继续修改示例验证两个边界:将 safeCall 的目标地址换成没有代码的普通账户地址,预期得到 NOT_CONTRACT;再将目标换成返回空数据但不回滚的合约,预期底层调用成功,但 abi.decode 阶段因数据不足而回滚。
审计结论应同时记录底层调用结果、目标合约状态和调用方最终状态。只有明确了失败传播策略、返回值约定和可接受的部分成功行为,才能判断一笔跨合约交易是否真正保持业务一致性。