
智能合约与以太坊 / 系统课时
配置紧急暂停与链上告警
配置紧急暂停与链上告警
智能合约上线后,即使经过审计,也可能因新漏洞、预言机异常或权限泄露面临资产风险。本课使用 OpenZeppelin 实现可控的紧急暂停,配置关键事件告警,并将权限隔离、升级应急和恢复验证整理成可执行的上线验收方案。
学习目标
- 使用 Pausable 和 AccessControl 实现分权暂停与恢复,并明确暂停覆盖范围。
- 为暂停、权限变更和代理升级事件制定可执行的链上告警规则。
- 按应急流程验证密钥隔离、升级审批与恢复运行条件。
明确紧急暂停的保护边界
紧急暂停适合阻止新增风险操作,例如存款、交易、铸造或关键参数修改。它不能撤销已经确认的交易,也不会自动阻止没有使用暂停检查的函数。
以资金管理合约为例,先定义以下应急规则:
| 操作 | 暂停期间 | 原因 |
|---|---|---|
| 新增存款 | 拒绝 | 避免风险资金继续进入 |
| 新增投资或交易 | 拒绝 | 阻止风险敞口扩大 |
| 普通配置修改 | 拒绝 | 避免异常期间修改业务参数 |
| 紧急暂停 | 已暂停时拒绝重复执行 | 防止状态重复操作 |
| 恢复运行 | 仅恢复权限持有者可以执行 | 需要风险解除后单独授权 |
| 用户紧急提款 | 按独立安全评估决定 | 防止暂停导致资产永久不可取回 |
实现分权暂停合约
以下示例适用于 Solidity 0.8.20 及 OpenZeppelin Contracts 5.x。使用三个不同地址承担管理员、紧急暂停和恢复权限,避免单个操作密钥既能暂停又能恢复。示例仅演示业务参数控制,不包含真实资产托管逻辑。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {AccessControl} from "@openzeppelin/contracts/access/AccessControl.sol";
import {Pausable} from "@openzeppelin/contracts/utils/Pausable.sol";

contract EmergencyGuard is AccessControl, Pausable {
    bytes32 public constant PAUSER_ROLE = keccak256("PAUSER_ROLE");
    bytes32 public constant RECOVERY_ROLE = keccak256("RECOVERY_ROLE");

    uint256 public transactionLimit = 100 ether;

    event TransactionLimitChanged(uint256 oldLimit, uint256 newLimit);

    constructor(address admin, address guardian, address recovery) {
        require(admin != address(0), "invalid admin");
        require(guardian != address(0), "invalid guardian");
        require(recovery != address(0), "invalid recovery");
        require(admin != guardian && admin != recovery && guardian != recovery, "roles not separated");

        _grantRole(DEFAULT_ADMIN_ROLE, admin);
        _grantRole(PAUSER_ROLE, guardian);
        _grantRole(RECOVERY_ROLE, recovery);
    }

    function emergencyPause() external onlyRole(PAUSER_ROLE) {
        _pause();
    }

    function resume() external onlyRole(RECOVERY_ROLE) {
        _unpause();
    }

    function setTransactionLimit(uint256 newLimit)
        external
        onlyRole(DEFAULT_ADMIN_ROLE)
        whenNotPaused
    {
        require(newLimit > 0, "zero limit");
        uint256 previous = transactionLimit;
        transactionLimit = newLimit;
        emit TransactionLimitChanged(previous, newLimit);
    }
}
这里采用 OpenZeppelin 5.x 的 Pausable 导入路径。_pause() 和 _unpause() 内部会检查当前状态,成功执行后分别发出 Paused(address) 和 Unpaused(address) 事件。
部署时应将 admin 配置为经过治理审批的多签地址,将 guardian 配置为独立的应急操作地址,将 recovery 配置为独立的恢复审批地址。三个地址不能相同,但地址分离并不等于密钥安全,仍须检查实际签名者和密钥保管方式。
对于生产合约,还应限制管理员授予和撤销角色的操作。因为 DEFAULT_ADMIN_ROLE 默认可以管理这些角色,所以管理员实际上拥有间接重新分配暂停与恢复权限的能力。可以使用 AccessControlDefaultAdminRules 增加单管理员及延迟交接约束,并结合多签、时间锁或治理策略设计权限变更流程。
配置链上事件监控与告警
合约事件本身不会发送短信或自动暂停其他合约。必须由链下监控程序订阅日志、核对合约地址和区块链网络,再根据规则发送通知或提交应急操作请求。
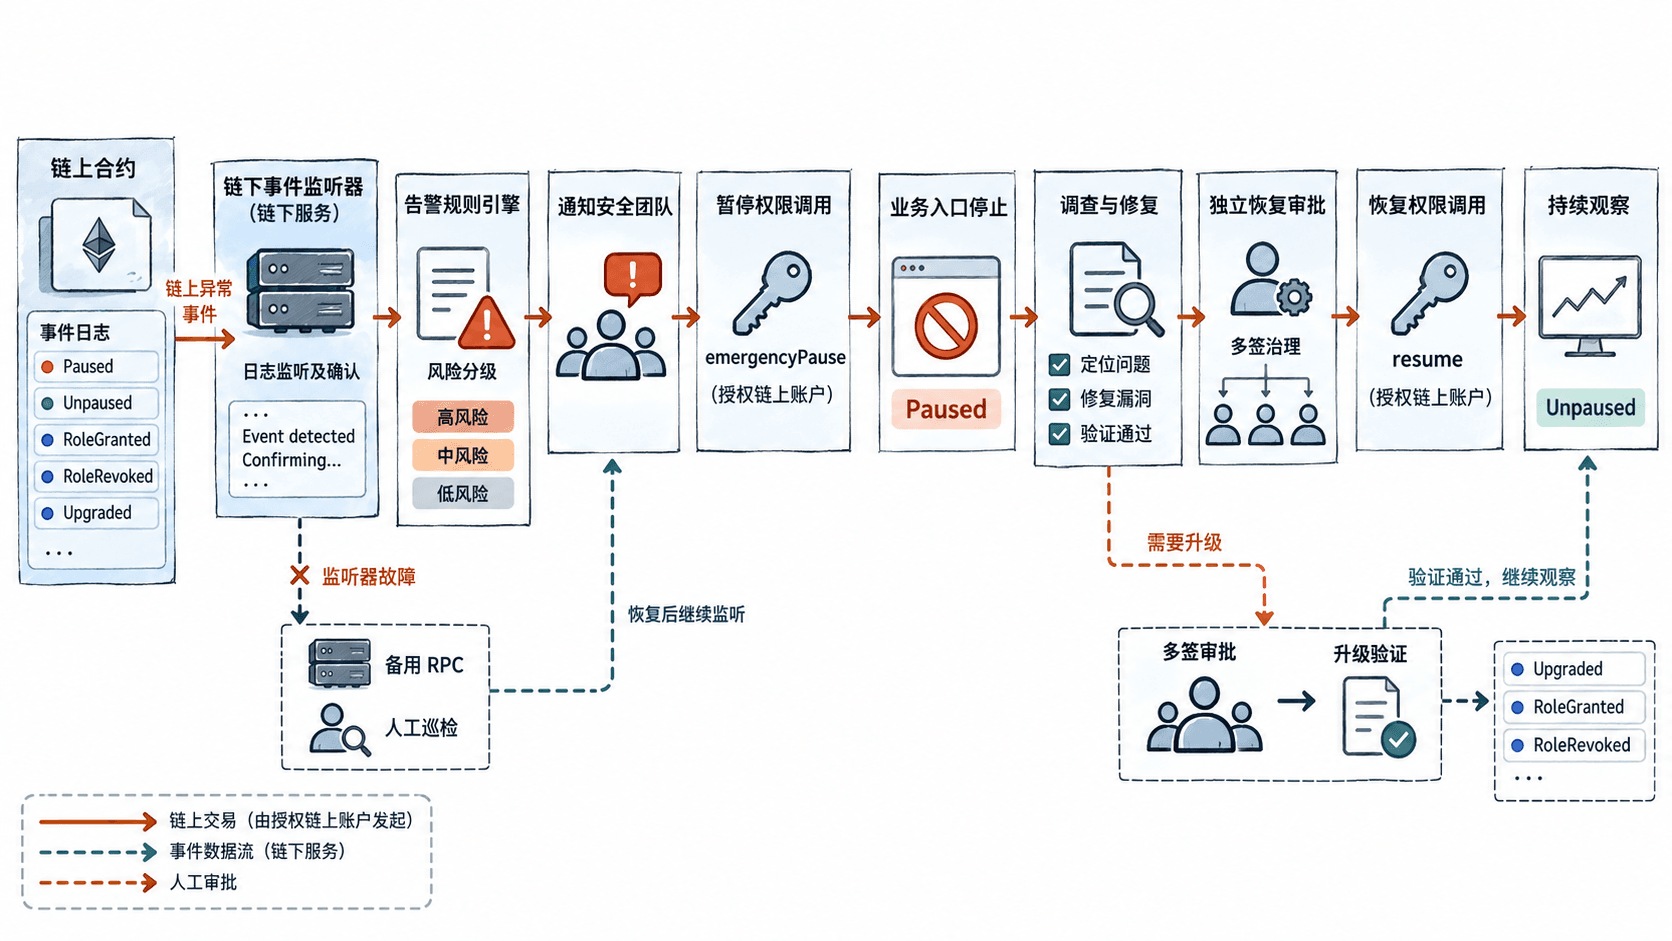
建议至少设置以下监控规则,阈值是项目初始验收参考值,需要按链的出块时间、最终性和业务风险调整。
| 事件或条件 | 告警级别 | 参考触发规则 | 处置动作 |
|---|---|---|---|
Paused |
严重 | 发现匹配日志立即预警 | 核实发起地址和受影响功能 |
Unpaused |
严重 | 发现匹配日志立即预警 | 核对恢复审批记录 |
RoleGranted |
高 | 任何关键角色新增 | 校验治理提案与接收地址 |
RoleRevoked |
高 | 任何关键角色撤销 | 判断是否属于授权轮换 |
Upgraded |
严重 | 代理实现地址发生变化 | 核对新实现代码哈希与审批 |
| 异常交易失败率 | 高 | 5 分钟窗口内失败率超过 20%,且至少 20 笔交易 | 检查失败原因和业务入口 |
| 监控心跳丢失 | 高 | 连续 3 次、每次间隔 30 秒未收到心跳 | 切换备用 RPC 并人工检查 |
Upgraded(address) 是 ERC-1967 等升级机制可能发出的事件,不是上述普通合约自动具备的事件。只有使用相应代理架构时才配置对应的事件订阅,并以实际代理地址及升级实现为准。
监控平台需要保存链 ID、合约地址、交易哈希、区块号、日志索引、事件参数和首次发现时间。通过链 ID、交易哈希和日志索引组合去重,并对区块重组引发的日志撤销提供补偿处理。对于高风险事件可以先提示待确认,再根据链的最终性规则更新状态。
测试权限隔离与暂停行为
使用 Foundry 验证关键不变量。下面的测试依赖 forge-std 和上面的 EmergencyGuard 合约,假设将合约保存为 src/EmergencyGuard.sol,测试保存为 test/EmergencyGuard.t.sol,且项目已经安装兼容版本的 OpenZeppelin Contracts 5.x 与 forge-std。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";
import {EmergencyGuard} from "../src/EmergencyGuard.sol";

contract EmergencyGuardTest is Test {
    EmergencyGuard guard;
    address admin = address(0xA1);
    address guardian = address(0xB2);
    address recovery = address(0xC3);

    function setUp() public {
        guard = new EmergencyGuard(admin, guardian, recovery);
    }

    function testPauseAndRecoveryPermissions() public {
        // 只有紧急暂停角色可以暂停业务。
        vm.prank(guardian);
        guard.emergencyPause();
        assertTrue(guard.paused());

        // 暂停期间即使管理员也不能修改受保护参数。
        vm.prank(admin);
        vm.expectRevert();
        guard.setTransactionLimit(200 ether);

        // 暂停密钥不能自行恢复运行。
        vm.prank(guardian);
        vm.expectRevert();
        guard.resume();

        vm.prank(recovery);
        guard.resume();
        assertFalse(guard.paused());

        vm.prank(admin);
        guard.setTransactionLimit(200 ether);
        assertEq(guard.transactionLimit(), 200 ether);
    }
}
在 Foundry 项目根目录执行:
forge test --match-contract EmergencyGuardTest预期输出的关键结果为一条通过的测试:
[PASS] testPauseAndRecoveryPermissions()Foundry 的完整输出还会包含测试套件、Gas 和耗时等数据,具体数值随环境变化。验证时必须补充未授权账户调用 emergencyPause()、重复暂停、重复恢复、管理员撤销角色后的权限行为,以及真实业务函数是否全部受到预期保护。
制定升级与恢复应急流程
发现攻击时不应立即升级并恢复业务。必须先判断升级是否能阻断风险、存储布局是否兼容,以及升级权限是否仍然可信。
可执行的应急顺序如下:
- 风险确认:记录异常交易哈希、受影响合约地址、链 ID、资产范围与发现时间;判断是否正在持续损失。
- 启动暂停:由 guardian 发起
emergencyPause(),核验交易成功和链上paused()状态为true;逐一确认重要业务入口受到限制。 - 保护权限:检查
PAUSER_ROLE、RECOVERY_ROLE和管理员角色持有者;对疑似泄露的密钥执行撤权与安全轮换。涉及管理员自身泄露时,按独立治理预案处理。 - 评估修复:若采用代理合约,审查新实现的代码、初始化器、存储布局及权限。升级需通过独立多签审批,并先在分叉环境执行复现测试与回归测试。
- 执行升级:核对目标实现地址、部署链、代码哈希及审批交易;执行后复核代理实际实现地址和关键存储变量。若没有预留安全升级机制,不得假设已部署的普通合约可以原地升级。
- 批准恢复:取得独立安全负责人和业务负责人的书面或链上治理批准;由 recovery 执行
resume(),核对Unpaused事件并持续监控至少 30 分钟。
升级与暂停是不同的安全能力。对于 UUPS 或 Transparent Proxy,还需独立检查代理管理员、升级入口、初始化保护和存储布局兼容性。示例中的 EmergencyGuard 不具备升级能力,不能通过调用 resume() 达到升级目的。
上线安全验收清单
正式上线前,将以下项目逐一记录为通过、失败或不适用。建议由开发人员执行操作、安全人员独立复核,再由上线负责人签字批准。
| 验收项目 | 通过标准 |
|---|---|
| 暂停入口 | 指定角色可以暂停,其他地址调用失败 |
| 保护范围 | 高风险业务函数全部按设计阻断 |
| 恢复入口 | 暂停角色无法直接恢复,恢复角色单独授权 |
| 管理权限 | 管理员采用受控多签或等效治理,关键签名者经过核验 |
| 密钥隔离 | 暂停、恢复、管理员权限没有共用单一私钥 |
| 事件告警 | 暂停、恢复和角色变化均可在监控系统查看并通知值班人员 |
| 监控故障 | 备用 RPC、心跳检查、异常日志补偿均已演练 |
| 升级管理 | 如支持升级,已验证审批、代码哈希、存储兼容与回滚预案 |
| 恢复验证 | 暂停期间操作拒绝,恢复后授权业务操作成功 |
| 应急演练 | 已记录操作人、交易哈希、审批证据和响应耗时 |
建议额外约定两项服务目标:严重链上事件在监控捕获后 60 秒内发出通知,值班人员在收到通知后 5 分钟内确认。它们是团队制定的响应目标,不是区块链或监控平台天然保证的性能;验收时应测量实际达到率。
最终交付应包含部署地址与链 ID、权限地址及实际签名者清单、监控规则配置、暂停演练交易记录、升级审批方案,以及恢复授权记录。只有确认暂停确实限制了目标业务入口、告警链路实际送达且恢复权限独立受控后,才可以将紧急响应能力标记为上线验收通过。