
智能合约与以太坊 / 系统课时
检查 delegatecall 状态归属
检查 delegatecall 状态归属
审计代理合约时,最容易误判的是代码来自实现合约,却把状态修改算到了实现合约上。本课通过可运行的 Solidity 实验,对照 call 和 delegatecall 的执行上下文、msg.sender 与存储写入位置,并给出定位存储槽覆盖和信任边界混淆的方法。
学习目标
- 区分
call与delegatecall的代码来源、执行地址和调用者身份。 - 运行合约实验,验证状态究竟写入哪个合约的存储空间。
- 根据存储布局和权限检查位置,识别危险的委托调用。
两种调用的执行上下文
EVM 中,合约地址、执行代码和状态存储并不总是属于同一个合约。普通 call 在目标合约的上下文中执行;delegatecall 使用目标合约的代码,却保留发起委托调用的合约上下文。
假设用户 Alice 调用代理合约 Proxy,Proxy 再调用实现合约 Logic。两种调用的关键差异如下。
| 检查项目 | call |
delegatecall |
|---|---|---|
| 执行的代码 | Logic 的代码 | Logic 的代码 |
address(this) |
Logic 地址 | Proxy 地址 |
Logic 代码读取的 msg.sender |
Proxy 地址 | Alice 地址 |
| 状态读写位置 | Logic 存储 | Proxy 存储 |
msg.value |
本次 call 传入的 ETH 数量 |
保留调用者上下文的 msg.value |
这里的 Alice 指直接调用 Proxy 的外部账户。如果 Proxy 是被另一份合约调用的,委托执行期间的 msg.sender 就是那份上游合约,而不一定是最初发起交易的 EOA。
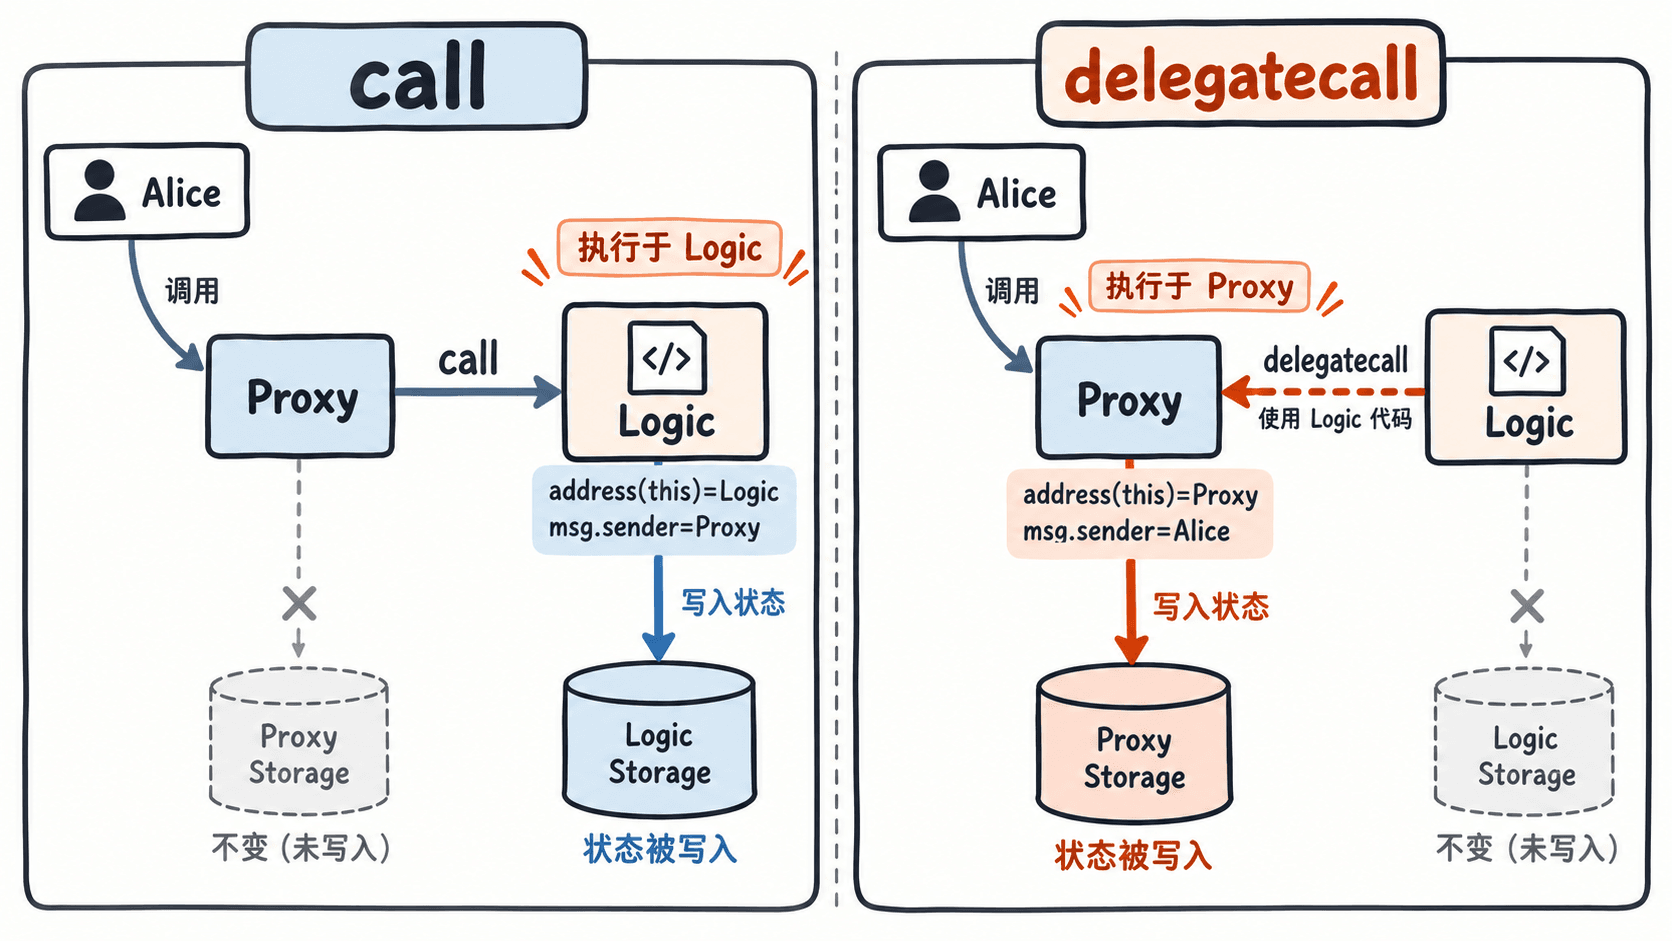
判断执行上下文时,不能只看被调用函数定义在哪个合约里。需要同时确认调用操作码,以及当前代码执行时的 address(this)、msg.sender 和存储空间。
编写可验证的对照合约
下面的完整示例适用于 Solidity 0.8.20,可以在 Remix 中直接编译部署。两个合约故意使用完全相同的前三个状态变量,使委托调用时的存储槽对应关系可以直接观察。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract Logic {
    uint256 public value;         // slot 0
    address public lastSender;    // slot 1
    address public executedAt;    // slot 2

    function record(uint256 newValue) external {
        value = newValue;
        lastSender = msg.sender;
        executedAt = address(this);
    }
}

contract Inspector {
    uint256 public value;         // slot 0
    address public lastSender;    // slot 1
    address public executedAt;    // slot 2

    function viaCall(address logic, uint256 newValue) external {
        (bool ok, ) = logic.call(
            abi.encodeWithSignature("record(uint256)", newValue)
        );
        require(ok, "call failed");
    }

    function viaDelegate(address logic, uint256 newValue) external {
        // Logic 的代码将直接读写 Inspector 的存储槽。
        (bool ok, ) = logic.delegatecall(
            abi.encodeWithSignature("record(uint256)", newValue)
        );
        require(ok, "delegatecall failed");
    }
}
Logic.record() 没有写死存储地址,编译后的状态访问依赖当前执行上下文。viaCall() 切换到 Logic 的上下文,viaDelegate() 则在 Inspector 的上下文中执行 Logic 的代码。
这里使用低级调用只是为了观察 EVM 行为。示例没有权限控制和目标地址白名单,不能直接用于生产环境。
在 Remix 中逐项验证
打开 Remix,创建 DelegateContext.sol,粘贴代码,在 Solidity Compiler 中选择兼容 ^0.8.20 的编译器版本并编译。
进入 Deploy & Run Transactions,选择 Remix VM 环境,在同一账户 Alice 下部署 Logic 和 Inspector。记录两个部署地址,后续均使用同一个 Logic 地址。
首先调用 Inspector 的 viaCall(logic, 7)。交易成功后分别读取两个合约的公开变量。
预期结果:
| 读取位置 | value |
lastSender |
executedAt |
|---|---|---|---|
| Logic | 7 | Inspector 地址 | Logic 地址 |
| Inspector | 0 | 零地址 | 零地址 |
然后调用 Inspector 的 viaDelegate(logic, 9),再次查询状态。
预期结果:
| 读取位置 | value |
lastSender |
executedAt |
|---|---|---|---|
| Logic | 7 | Inspector 地址 | Logic 地址 |
| Inspector | 9 | Alice 地址 | Inspector 地址 |
其中实际部署地址由 Remix 环境决定,零地址表示 0x0000000000000000000000000000000000000000。
注意,第二次调用没有修改 Logic 的 value。尽管执行的是 Logic.record(),它仍然写入 Inspector 的 slot 0、slot 1 和 slot 2。
还可以在 Remix 的 Debugger 中打开成功交易,沿执行轨迹查找 CALL 或 DELEGATECALL,检查随后执行的 SSTORE。调试器展示方式随 Remix 版本变化,但应重点核对执行上下文地址和写入的存储槽,而不是只根据源码所属合约判断写入位置。
从存储布局定位覆盖风险
Solidity 的存储槽分配由状态变量声明顺序、类型和打包规则决定。委托执行不会根据变量名称寻找对应位置,而是直接访问调用方的槽编号。
假设 Proxy 的 slot 0 保存 owner,Logic 的 slot 0 却定义为 value。当 Logic 代码使用 SSTORE 写入 slot 0 时,实际改变的是 Proxy 的 slot 0,而不是 Logic 自己的 value。
这一点也意味着,变量名称相同并不足以证明布局兼容。需要核对继承关系、变量顺序、类型宽度、打包规则,以及升级前后已占用的槽位。动态数组和映射还涉及基于槽位计算的实际存储位置。
审计时建议按以下顺序操作:
- 定位
delegatecall的目标地址,确认地址来自常量、受控配置还是用户输入。 - 找到代理与实现合约的存储布局,逐槽比较类型、偏移量及继承变量。
- 检查实现函数的所有状态写入,包括内部调用和汇编中的
sstore。 - 标记
owner、实现地址、管理员、余额记录等敏感槽,检查是否可能被覆盖。 - 使用测试环境调用相关函数,比较调用前后敏感槽的原始值。
使用 Solidity 编译器的存储布局输出可以减少人工推断错误。例如安装匹配版本的 solc 后,对保存上述完整代码的文件执行:
solc --storage-layout DelegateContext.sol预期结果:输出包含 Logic 和 Inspector 的存储布局信息;两者的 value 位于 slot 0,lastSender 位于 slot 1,executedAt 位于 slot 2。实际输出格式取决于 solc 版本和调用方式。
识别调用者身份造成的信任混淆
delegatecall 保留 msg.sender,但这并不自动意味着权限判断安全。必须弄清楚权限判断实际发生在哪里,以及谁能够控制被委托执行的代码。
例如,Proxy 对某个管理函数做了权限验证,但同时暴露了允许任意用户选择目标地址的 delegatecall 入口。攻击者可能绕过原本的管理函数,改为委托执行自己部署的代码,直接修改 Proxy 的状态。
相反,如果 Logic 中使用 require(msg.sender == owner),也要核实 owner 读取的是 Proxy 存储中的哪个槽,并确认用户无法通过其他委托入口修改它。普通 call 中的 msg.sender 则会是 Proxy,不能将两种调用方式的授权语义混用。
针对这种风险,可执行的修正措施包括:
- 禁止用户直接指定任意委托目标;将实现地址更新限制在受控升级流程中。
- 在代理实际执行路径上验证权限,而不只检查某个独立的管理入口。
- 使用一致且经过验证的存储布局;升级前比较旧版与新版布局。
- 对实现地址、管理员和关键资产记录编写调用前后状态不变量测试。
最后做一个审计练习:在本课示例中,把 Inspector 的第一个变量改成 address public owner,重新部署后使用 viaDelegate(logic, 9)。观察 owner 是否变化,并结合 slot 0 的 32 字节存储解释原因。这个改动仅用于隔离测试,绝不可在真实代理上尝试。
最终判断 delegatecall 是否安全,应同时拿到三份证据:实际委托执行的代码、调用方的存储布局,以及入口权限与调用者身份的传递路径。三者有一项无法确认,就不能仅凭实现合约源码认定状态访问安全。