
智能合约与以太坊 / 系统课时
将修复回归与扫描加入 CI
将修复回归与扫描加入 CI
智能合约漏洞修复后,必须防止后续提交重新引入同类问题。本课使用 Foundry、Slither 和 GitHub Actions 建立自动化安全检查,将编译、回归测试、模糊测试和静态扫描接入拉取请求,并通过分支保护阻止未通过检查的代码合并。
学习目标
- 配置能够执行编译、单元测试、模糊测试和 Slither 扫描的 CI 工作流。
- 为漏洞修复补充回归测试,理解不同检查任务的失败条件。
- 设置分支保护和发布门禁,验证安全检查失败时无法正常合并。
确定安全检查范围
示例采用 GitHub Actions 和 Foundry 项目,要求仓库根目录存在 foundry.toml,合约位于 src/,测试位于 test/。依赖通过 Foundry 管理,第三方库通常位于 lib/。
CI 至少执行四项检查:
| 检查任务 | 执行工具 | 阻断条件 |
|---|---|---|
| Solidity 编译 | forge build |
编译失败 |
| 单元与回归测试 | forge test |
任意测试失败 |
| 模糊测试 | forge test --fuzz-runs 1000 |
任意模糊测试失败 |
| 静态安全扫描 | Slither | 出现达到指定严重程度的发现项 |
这里把模糊测试执行次数设为每个模糊测试 1000 次,适合演示 CI 的基本配置。生产项目应根据执行耗时和风险等级调整次数,并增加定期长时间模糊测试。
四项任务在同一个检查作业中依次执行。任何步骤返回失败状态,后续常规步骤便不再执行,整个作业标记为失败。
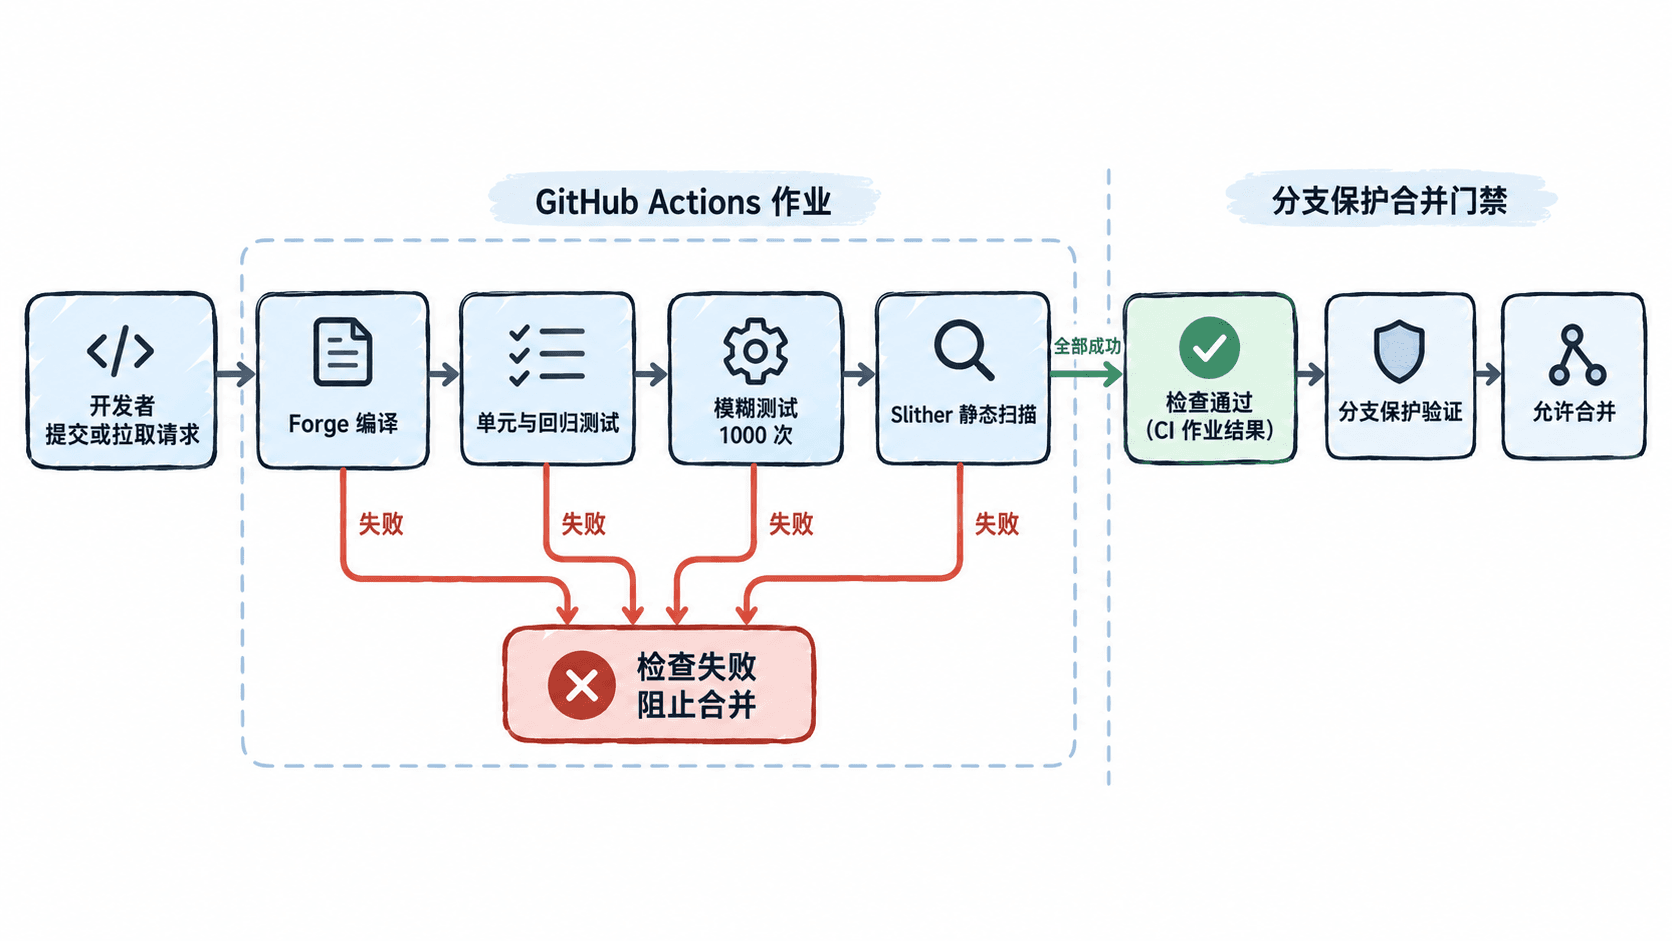
编写 GitHub Actions 工作流
在仓库中创建 .github/workflows/contract-security.yml。以下示例适用于使用 Foundry 的 Solidity 项目,不依赖真实链上的 RPC 服务。
name: Contract Security

on:
  pull_request:
    branches: [main]
  push:
    branches: [main]
  workflow_dispatch:

permissions:
  contents: read

jobs:
  security:
    name: security
    runs-on: ubuntu-latest
    steps:
      - name: Checkout source
        uses: actions/checkout@v6
        with:
          persist-credentials: false
          submodules: recursive

      - name: Install Foundry
        uses: foundry-rs/foundry-toolchain@v1
        with:
          version: stable

      - name: Compile contracts
        run: forge build

      - name: Run unit and regression tests
        run: forge test -vv

      # 提高模糊测试次数,覆盖更多输入组合
      - name: Run fuzz tests
        run: forge test --fuzz-runs 1000 -vv

      # 检测结果达到 medium 或更高严重程度时失败
      - name: Run Slither
        uses: crytic/slither-action@v0.4.2
        with:
          fail-on: medium
工作流中的 Actions 版本与参数以对应项目公开文档为依据:foundry-rs/foundry-toolchain@v1 安装 Foundry,crytic/slither-action@v0.4.2 提供 fail-on 配置。正式项目应进一步锁定经过审核的完整提交 SHA,并记录工具版本,避免工具更新造成不可预期的检查结果。
这里不设置 continue-on-error: true,也不对检测命令追加忽略错误的 Shell 表达式,因此编译、测试或扫描失败会正常传播为作业失败。
预期结果:提交工作流后,进入仓库的 Actions 页面,打开 Contract Security 运行记录。正确配置并且代码通过检查时,security 作业及其全部步骤显示成功;出现测试失败或达到阈值的 Slither 发现项时,作业显示失败。
为漏洞修复保留回归测试
CI 只能执行仓库已有的测试。假设此前修复了代币余额检查缺失的问题,应当保留能够复现旧漏洞的测试,并验证修复版本会拒绝超额转账。
下面给出一个独立的 Foundry 示例。创建 test/VaultBalance.t.sol,使用标准 forge-std/Test.sol 测试工具。项目需要已安装 forge-std,并能通过 Foundry 默认导入映射解析该依赖。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";

contract VaultBalance {
    mapping(address => uint256) public balances;

    function deposit() external payable {
        balances[msg.sender] += msg.value;
    }

    function withdraw(uint256 amount) external {
        // 修复点:先验证余额,再执行扣减
        require(balances[msg.sender] >= amount, "insufficient");
        balances[msg.sender] -= amount;
        (bool ok, ) = msg.sender.call{value: amount}("");
        require(ok, "transfer failed");
    }
}

contract VaultBalanceTest is Test {
    VaultBalance vault;
    address user = address(0x1234);

    function setUp() public {
        vault = new VaultBalance();
        vm.deal(user, 10 ether);
        vm.prank(user);
        vault.deposit{value: 1 ether}();
    }

    function testRejectExcessWithdrawal() public {
        vm.prank(user);
        vm.expectRevert("insufficient");
        vault.withdraw(2 ether);
    }

    function testFuzzWithdrawalBound(uint96 amount) public {
        // 超过余额时,任何输入都必须被拒绝
        vm.assume(amount > 1 ether);
        vm.prank(user);
        vm.expectRevert("insufficient");
        vault.withdraw(amount);
    }
}
这段示例只验证超额提款拒绝规则,并不是经过完整审计的生产资金库。真实项目还应测试重入防护、正常提款、余额守恒和异常接收方等安全性质。
在项目根目录运行:
forge test --match-contract VaultBalanceTest --fuzz-runs 1000 -vv预期输出包含以下测试结果,耗时和具体模糊测试统计信息由环境决定:
[PASS] testRejectExcessWithdrawal()
[PASS] testFuzzWithdrawalBound(uint96)
如果移除修复后的余额检查,Solidity 0.8 的算术下溢检查仍可能让测试通过,因为超额扣减会产生另一种回滚。测试通过并不证明回滚原因正确。 本例使用 vm.expectRevert("insufficient"),要求回滚原因与预期相符,避免把普通算术错误误当成业务校验成功。
设置失败即阻断合并的规则
工作流运行成功后,还需要在 GitHub 中配置保护规则。以下以 GitHub 仓库的经典分支保护界面为例;组织使用 Rulesets 时,可在 Settings → Rules → Rulesets 中配置等效要求。
- 打开仓库
Settings → Branches,创建或编辑main的分支保护规则。 - 启用
Require a pull request before merging,要求变更通过拉取请求进入主分支。 - 启用
Require status checks to pass before merging。 - 在必需状态检查中选择工作流对应的
security作业检查;如果 GitHub 展示的完整检查名称不同,以实际出现的检查名称为准。 - 启用
Do not allow bypassing the above settings,并检查组织权限和其他规则是否允许绕过。 - 保存规则,使用测试分支创建拉取请求,确认检查失败时合并操作被禁止。
这里采用一个包含四个顺序步骤的 security 作业,因此可以把整个作业作为一个必需检查。如果以后拆成 build、test、fuzz、slither 四个并行作业,应将所有承担安全门禁职责的检查都列为必需项。
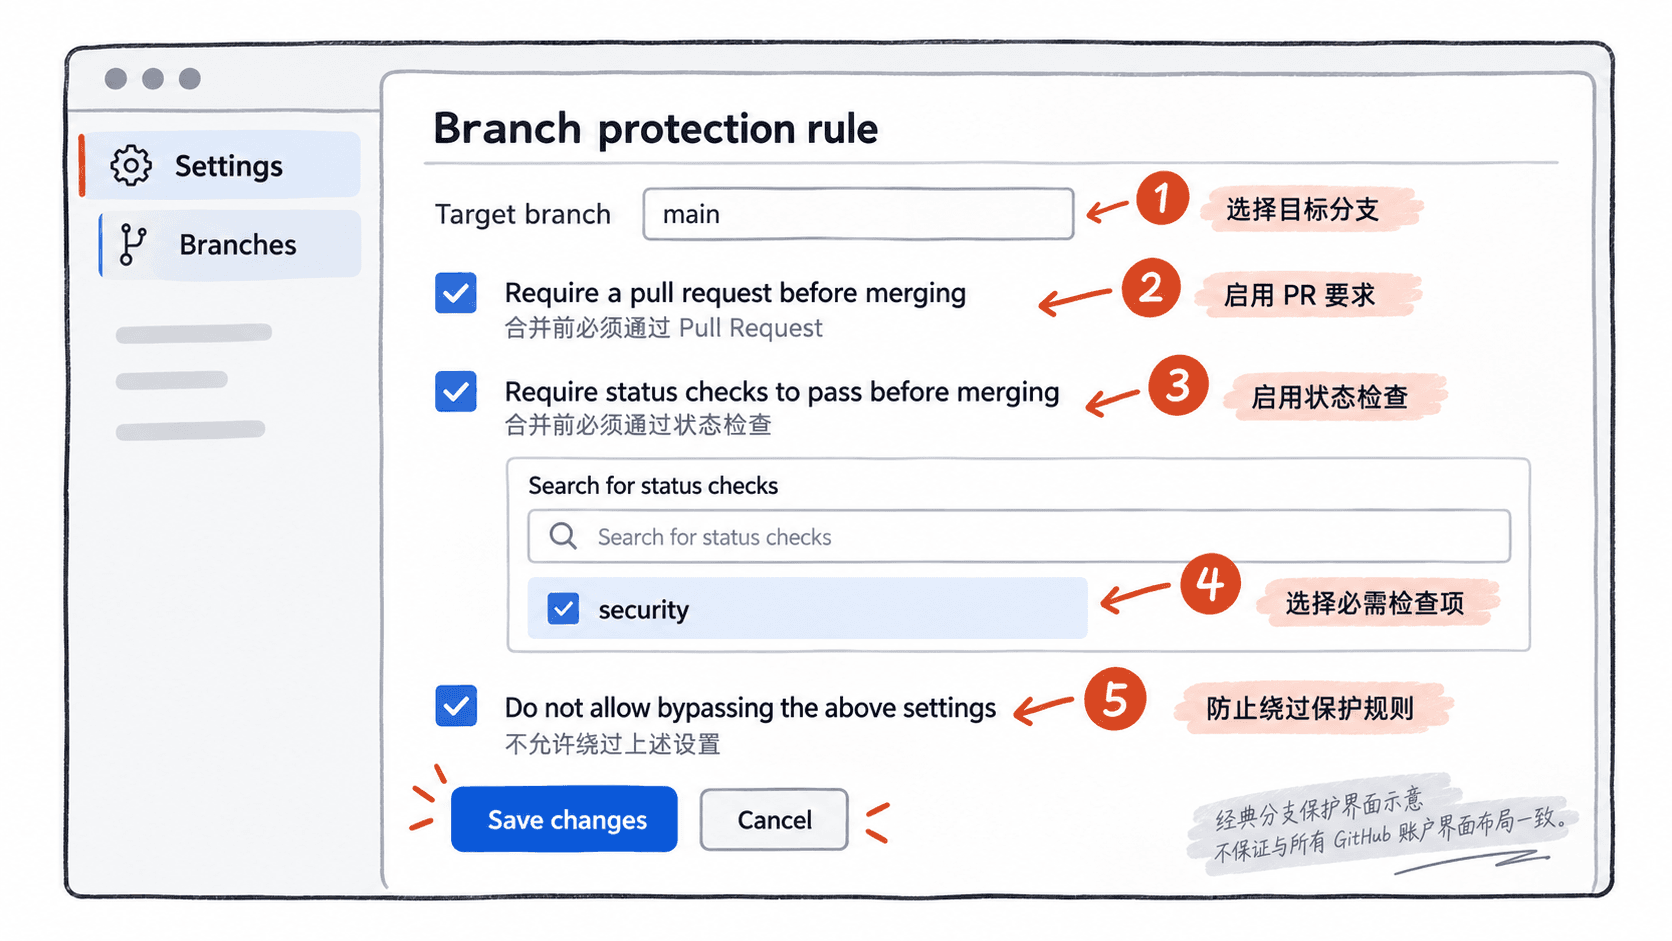
验证门禁并处理扫描结果
最后要执行一次有意制造失败的验证,证明安全门禁确实生效,而不只是工作流显示绿色标记。
建议在临时分支中把 testRejectExcessWithdrawal 的预期回滚原因改成一个不存在的字符串,提交并创建拉取请求。这样测试将因回滚原因不匹配而失败,不需要向生产分支引入漏洞。
验收时逐项检查:
| 操作 | 应观察到的结果 |
|---|---|
| 提交正常修复代码 | 编译、测试和 Slither 检查均通过 |
| 故意破坏回归断言 | forge test 失败,security 作业失败 |
| 尝试合并失败的 PR | 分支保护拒绝正常合并 |
| 恢复断言并再次提交 | 检查重新运行,全部通过后才满足检查门禁 |
| 引入达到阈值的 Slither 发现项 | 扫描步骤失败并阻断后续正常合并 |
Slither 的 fail-on: medium 表示达到 Medium 或更高严重程度的发现项会使扫描失败;低严重程度发现项不一定阻断。安全要求更严格的团队可以使用 fail-on: all,但应先清理历史发现项,避免基线噪声让团队长期忽视失败。
对于误报,应记录检测器名称、受影响代码、人工复核依据和处理人。确需忽略时,可在经过审查后使用 Slither 支持的定向抑制方式,不能直接关闭整个扫描步骤。
CI 不应保存部署私钥,也不应该让来自不可信拉取请求的代码获得生产凭据。部署密钥和审批应放在独立的受保护发布流程中,并结合人工审计结论、合约字节码校验及链上配置复核共同决定是否上线。
完成验收后,保留一次正常运行记录、一次失败阻断记录以及漏洞回归测试,作为审计报告中的修复验证证据。