
智能合约与以太坊 / 系统课时
用 Ownable 检查管理员交接
用 Ownable 检查管理员交接
使用 OpenZeppelin 的 Ownable 管理智能合约时,必须确认初始管理员是否正确、旧管理员在移交后是否失权,以及放弃所有权后管理功能是否永久失效。本篇使用 Solidity 和 Foundry 编写可运行测试,覆盖正常交接、越权调用、零地址限制和放弃权限后的最终状态。
学习目标
- 理解
Ownable的初始管理员、所有权转移和放弃权限规则。 - 使用 Foundry 验证不同调用者的权限及状态变化。
- 识别错误交接、不可恢复的权限丢失和事件审计中的常见风险。
明确 Ownable 的权限规则
本文使用 Solidity 0.8.20、OpenZeppelin Contracts 5.x 和 Foundry。Ownable 维护一个管理员地址,通过 owner() 查询当前管理员,并使用 onlyOwner 限制敏感操作。
OpenZeppelin 5.x 的构造函数必须显式接收 initialOwner。部署交易的发送者不一定就是初始管理员,这是与部分 4.x 示例的重要区别。
| 操作 | 允许的调用者 | 成功后的状态 |
|---|---|---|
| 部署并指定管理员 | 合法部署者 | owner() == initialOwner |
transferOwnership(B) |
当前管理员 A | owner() == B |
renounceOwnership() |
当前管理员 | owner() == address(0) |
调用 onlyOwner 功能 |
当前管理员 | 执行受保护的操作 |
| 非管理员调用管理功能 | 非管理员 | 交易回滚,状态不变 |
一次完整的审计需要同时检查调用者、状态变化和失败后的状态保持,而不只是确认函数能够执行。
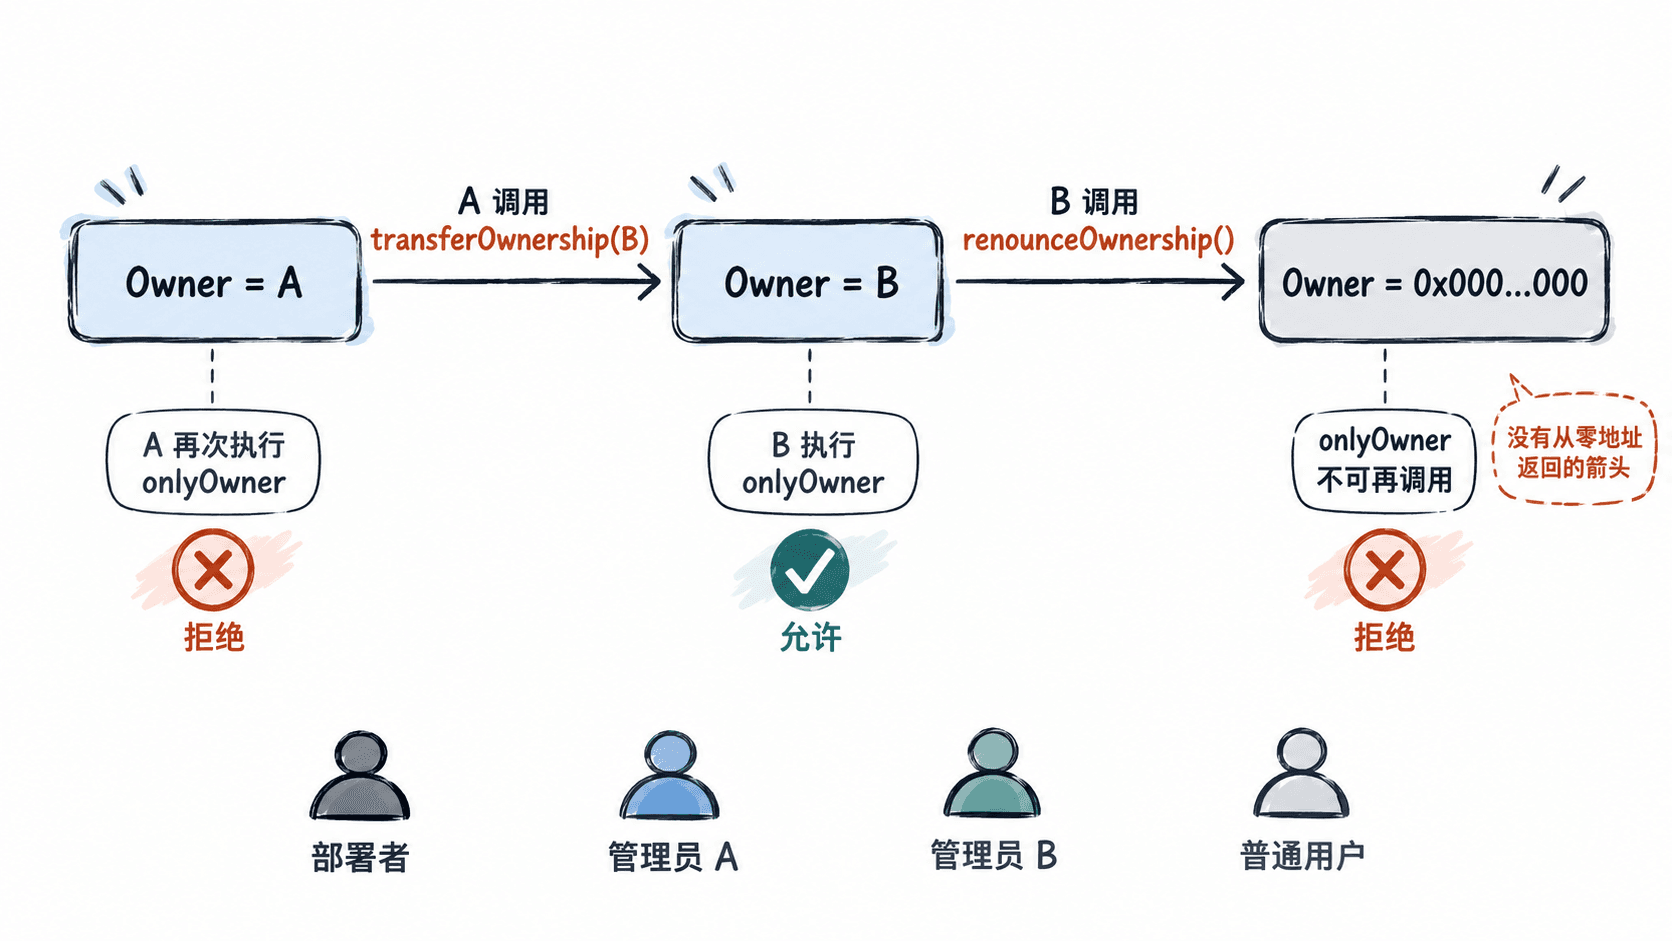
需要特别区分两个行为:transferOwnership(address(0)) 会回滚,而 renounceOwnership() 可以把管理员设置为零地址。前者防止误把所有权转给零地址,后者允许管理员主动放弃权限。
编写可检查权限的合约
先创建 Foundry 项目并安装 OpenZeppelin 依赖。以下命令适用于已安装 Foundry 和 Git 的 macOS、Linux 或其他支持 Bash 的环境。
forge init ownable-audit
cd ownable-audit
forge install OpenZeppelin/openzeppelin-contracts
预期结果:项目包含 src/、test/ 和 lib/ 目录,lib/openzeppelin-contracts/ 中存在 contracts/access/Ownable.sol。安装输出会因 Foundry 和 Git 版本而不同。
创建 src/OwnedVault.sol:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Ownable} from "openzeppelin-contracts/contracts/access/Ownable.sol";

contract OwnedVault is Ownable {
    uint256 public limit;

    // 5.x 必须显式指定管理员,不能假设部署者自动成为 owner。
    constructor(address initialOwner) Ownable(initialOwner) {}

    // 用可观察的业务状态验证权限是否真正生效。
    function setLimit(uint256 newLimit) external onlyOwner {
        limit = newLimit;
    }
}
这是完整的 Solidity 合约文件,依赖刚安装的 OpenZeppelin Contracts 5.x。Foundry 默认扫描 lib/ 中的依赖并生成对应导入映射。
调用 setLimit(100) 成功后,limit() 应返回 100。非管理员调用时应触发 OwnableUnauthorizedAccount(address),并保持原来的 limit 不变。
验证初始管理员与所有权移交
在 test/OwnedVault.t.sol 中编写 Foundry 测试。测试使用固定的模拟地址:A 为初始管理员,B 为接任管理员,C 为无权限用户。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";
import {OwnedVault} from "../src/OwnedVault.sol";
import {Ownable} from "openzeppelin-contracts/contracts/access/Ownable.sol";

contract OwnedVaultTest is Test {
    OwnedVault vault;
    address constant A = address(0xA11CE);
    address constant B = address(0xB0B);
    address constant C = address(0xCAFE);

    function setUp() public {
        // 故意由测试合约部署,让部署者与初始管理员不同。
        vault = new OwnedVault(A);
    }

    function testInitialOwner() public {
        assertEq(vault.owner(), A);
        assertEq(vault.limit(), 0);
        vm.prank(A);
        vault.setLimit(100);
        assertEq(vault.limit(), 100);
    }

    function testTransferAndOldOwnerRevoked() public {
        vm.prank(A);
        vault.transferOwnership(B);
        assertEq(vault.owner(), B);

        // 旧管理员必须立即失去管理权限。
        vm.expectRevert(
            abi.encodeWithSelector(
                Ownable.OwnableUnauthorizedAccount.selector, A
            )
        );
        vm.prank(A);
        vault.setLimit(999);
        assertEq(vault.limit(), 0);

        vm.prank(B);
        vault.setLimit(200);
        assertEq(vault.limit(), 200);
    }

    function testUnauthorizedTransfer() public {
        vm.expectRevert(
            abi.encodeWithSelector(
                Ownable.OwnableUnauthorizedAccount.selector, C
            )
        );
        vm.prank(C);
        vault.transferOwnership(B);
        assertEq(vault.owner(), A);
    }

    function testCannotTransferToZero() public {
        vm.expectRevert(
            abi.encodeWithSelector(
                Ownable.OwnableInvalidOwner.selector, address(0)
            )
        );
        vm.prank(A);
        vault.transferOwnership(address(0));
        assertEq(vault.owner(), A);
    }
}
这里使用 vm.prank() 模拟下一次目标合约调用的发送者,通过 vm.expectRevert() 检查精确的自定义错误。测试不是只检查回滚,还要检查失败后 owner() 和业务变量没有意外变化。
运行:
forge test --match-contract OwnedVaultTest预期结果:当前四个测试全部通过,报告中应有 testInitialOwner、testTransferAndOldOwnerRevoked、testUnauthorizedTransfer、testCannotTransferToZero 四个成功用例。实际编译日志、耗时和 Gas 数字可能不同。
其中最重要的安全断言是:A 转交所有权后即使仍持有原来的私钥,也不能继续调用 setLimit;B 则必须能够正常执行管理操作。
验证放弃权限后的不可恢复状态
renounceOwnership() 不需要接收地址参数。调用成功后,owner() 返回零地址,所有继承自 Ownable 的 onlyOwner 检查都无法由普通外部账户通过。
在前面的 OwnedVaultTest 合约中继续添加以下测试方法。它是片段示例,依赖已经定义的 vault、A、B、C 和 setUp()。
function testRenounceOwnership() public {
    vm.prank(A);
    vault.renounceOwnership();
    assertEq(vault.owner(), address(0));

    // 原管理员无法重新获得管理权限。
    vm.expectRevert(
        abi.encodeWithSelector(
            Ownable.OwnableUnauthorizedAccount.selector, A
        )
    );
    vm.prank(A);
    vault.setLimit(300);

    // 其他账户也不能恢复所有权。
    vm.expectRevert(
        abi.encodeWithSelector(
            Ownable.OwnableUnauthorizedAccount.selector, B
        )
    );
    vm.prank(B);
    vault.transferOwnership(B);

    assertEq(vault.owner(), address(0));
    assertEq(vault.limit(), 0);
}

function testNonOwnerCannotRenounce() public {
    vm.expectRevert(
        abi.encodeWithSelector(
            Ownable.OwnableUnauthorizedAccount.selector, C
        )
    );
    vm.prank(C);
    vault.renounceOwnership();
    assertEq(vault.owner(), A);
}
重新运行:
forge test --match-contract OwnedVaultTest -q预期结果:命令以退出码 0 结束,安静模式下成功时可能没有输出。去掉 -q 可以看到六个测试的执行结果。
这组测试证明两件事:只有当前管理员可以主动放弃权限;放弃后原管理员和其他普通账户都不能重新获得所有权。对于本例没有额外权限恢复入口的合约,管理权限将永久不可用。
检查链上事件与交接风险
OpenZeppelin Ownable 在初始化、转移或放弃所有权时会发出 OwnershipTransferred(previousOwner, newOwner) 事件。事件可以辅助审计,但不能替代读取当前链上状态。
对应本例,预期事件参数如下:
| 场景 | previousOwner | newOwner |
|---|---|---|
| 初始部署 | 零地址 | A |
| A 移交给 B | A | B |
| B 放弃所有权 | B | 零地址 |
可以为 testTransferAndOldOwnerRevoked 增加事件检查,或独立添加以下测试方法。此片段依赖之前的测试合约,OwnershipTransferred 是 Ownable 声明的事件。
function testTransferEmitsEvent() public {
    vm.expectEmit(true, true, false, true, address(vault));
    emit Ownable.OwnershipTransferred(A, B);

    // 事件地址和两个 indexed 参数都必须匹配。
    vm.prank(A);
    vault.transferOwnership(B);
    assertEq(vault.owner(), B);
}
验证方法:执行 forge test --match-test testTransferEmitsEvent -vv,预期测试通过,同时 owner() 等于 B。事件的两个地址参数均为索引字段,适合用来筛选管理员变更记录。
实际审计时还要关注以下边界:
- 交接给错误地址:普通
Ownable的transferOwnership是立即生效的单步操作,接收者不需要确认;错误地址可能导致永久失去管理能力。 - 交接给合约账户:先确认目标合约具有调用受保护函数的能力,不要仅因为它有合约地址就认为能执行管理操作。
- 放弃权限之前:检查所有
onlyOwner功能清单,确认没有尚未完成的必要管理事务。 - 升级合约场景:确认实际使用的代理、初始化器和权限模块,不能直接把普通构造函数部署的测试结论套用到代理部署流程。
对于需要管理员主动接受交接的场景,可考虑 OpenZeppelin Ownable2Step。它将交接拆成 transferOwnership 发起和 acceptOwnership 接受两个动作,但仍应测试待接收地址、交接期间的权限和放弃所有权的行为。
一次合格的 Ownable 权限审计,应同时证明初始管理员正确、未经授权的交易回滚、所有权交接后旧管理员立即失权,以及放弃权限后受保护操作无法再执行。最后以 owner() 的真实链上状态和事件记录交叉核对,不能只依赖前端显示的管理员地址。