
智能合约与以太坊 / 系统课时
用 EIP-712 限定签名作用域
用 EIP-712 限定签名作用域
离线签名授权如果没有绑定链、合约和具体操作,攻击者可能将同一签名用于其他环境或重复执行。本课实现一份 EIP-712 转账授权,让签名只对指定链、指定合约、指定接收方和金额生效,并通过代码验证哪些参数变化会让签名失效。
学习目标
- 理解 EIP-712 如何通过 Domain 和结构化消息限定授权范围。
- 使用 Solidity 和 OpenZeppelin 实现带 nonce、deadline 的签名授权。
- 验证跨链、跨合约、参数篡改和重复提交的防护效果。
签名到底绑定了什么
EIP-712 将待签名数据分为两部分:Domain(签名域)和 Message(业务消息)。最终签名摘要由域分隔符和结构化消息哈希共同决定,而不是直接对一段不透明字符串签名。
Domain 通常包含四个字段:
| 字段 | 示例 | 约束范围 |
|---|---|---|
| name | SecureTransfer | 区分协议或应用 |
| version | 1 | 区分签名协议版本 |
| chainId | 1 | 区分 Ethereum 主网等链环境 |
| verifyingContract | 具体合约地址 | 限定签名验证合约 |
业务消息还必须绑定操作参数。例如一份转账授权包含 from、to、amount、nonce、deadline。其中 amount 使用代币最小单位,不能含糊地写成用户界面显示的金额。
EIP-712 摘要计算遵循以下形式:
这里的符号表示字节拼接。domainSeparator 与 hashStruct(message) 都是 32 字节;前缀 0x1901 是两个固定字节。
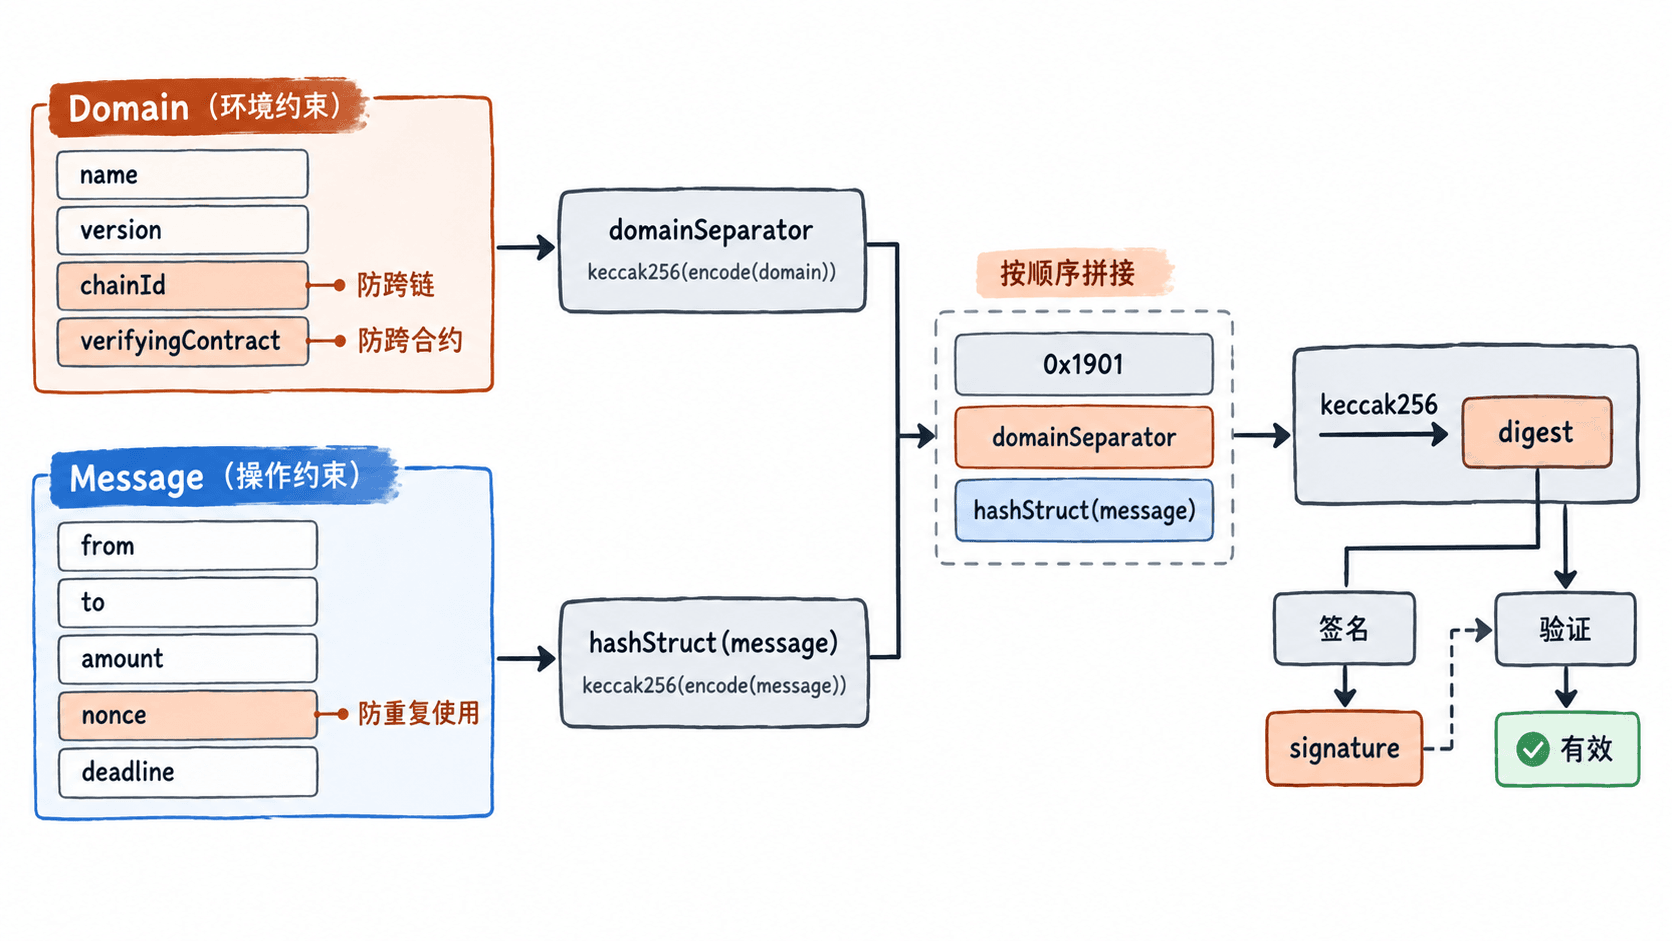
注意:EIP-712 本身不提供完整的重放保护。它只能让被绑定的字段参与验签;如果没有正确管理 nonce,同一签名仍可能在有效期内多次使用。
用 Solidity 实现限定作用域的授权
下面基于 Solidity ^0.8.24 和 OpenZeppelin Contracts 5.x 实现一个授权执行器。示例用递增的内部记账余额演示签名验证,不涉及真实 ERC-20 转账,也没有完整的入金和提款机制,不能直接作为资产托管合约投入生产。
签名类型固定为 Transfer(address from,address to,uint256 amount,uint256 nonce,uint256 deadline)。合约通过继承 EIP712 自动将当前 block.chainid 和合约地址纳入签名域。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

import {EIP712} from "@openzeppelin/contracts/utils/cryptography/EIP712.sol";
import {ECDSA} from "@openzeppelin/contracts/utils/cryptography/ECDSA.sol";

contract SecureTransfer is EIP712 {
    bytes32 private constant TRANSFER_TYPEHASH = keccak256(
        "Transfer(address from,address to,uint256 amount,uint256 nonce,uint256 deadline)"
    );

    mapping(address => uint256) public nonces;
    mapping(address => uint256) public balances;

    constructor() EIP712("SecureTransfer", "1") {}

    // 演示专用:任何账户可为自己的模拟余额记账,不代表真实资产充值。
    function depositForDemo(uint256 amount) external {
        balances[msg.sender] += amount;
    }

    function executeTransfer(
        address from,
        address to,
        uint256 amount,
        uint256 nonce,
        uint256 deadline,
        bytes calldata signature
    ) external {
        require(block.timestamp <= deadline, "Expired");
        require(to != address(0), "Invalid recipient");
        require(nonce == nonces[from], "Invalid nonce");
        require(balances[from] >= amount, "Insufficient balance");

        bytes32 structHash = keccak256(abi.encode(
            TRANSFER_TYPEHASH,
            from,
            to,
            amount,
            nonce,
            deadline
        ));
        bytes32 digest = _hashTypedDataV4(structHash);

        // 恢复出的签名者必须是授权余额的所有者。
        address signer = ECDSA.recover(digest, signature);
        require(signer == from && signer != address(0), "Invalid signer");

        // 验签通过后先消耗 nonce,再修改模拟余额。
        nonces[from] = nonce + 1;
        balances[from] -= amount;
        balances[to] += amount;
    }
}
这是完整合约示例,依赖已安装的 @openzeppelin/contracts 5.x。可在 Remix 使用 npm 导入并选择 Solidity 0.8.24 或兼容编译器进行编译。executeTransfer 不限制交易提交者,因此第三方可以代为广播授权交易,但不能改变签名覆盖的收款人与金额。
_hashTypedDataV4 会结合当前 Domain 计算最终摘要,ECDSA.recover 负责从该摘要及签名中恢复账户地址。该方案针对 EOA 签名者;若要支持 Safe 等智能合约钱包,应考虑 OpenZeppelin 的 SignatureChecker 和 ERC-1271。
构造与合约完全一致的签名消息
前端可以使用 ethers.js 6.x 的 signTypedData。字段名称、类型、顺序和具体数值必须与 Solidity 中的 TRANSFER_TYPEHASH 完全一致。
以下是片段示例,依赖已连接的 ethers.js BrowserProvider、用户授权的 EOA 账户和部署好的 SecureTransfer 合约。这里假设签名账户是 from,接收地址为 recipient,合约实例为 contract。
const network = await provider.getNetwork();
const signer = await provider.getSigner();
const from = await signer.getAddress();
const nonce = await contract.nonces(from);

const domain = {
  name: "SecureTransfer",
  version: "1",
  chainId: network.chainId,
  verifyingContract: await contract.getAddress()
};

const types = {
  Transfer: [
    { name: "from", type: "address" },
    { name: "to", type: "address" },
    { name: "amount", type: "uint256" },
    { name: "nonce", type: "uint256" },
    { name: "deadline", type: "uint256" }
  ]
};

const message = {
  from,
  to: recipient,
  amount: 100n,
  nonce,
  deadline: BigInt(Math.floor(Date.now() / 1000) + 600)
};

// 钱包签署 EIP-712 结构化消息,而非任意文本。
const signature = await signer.signTypedData(domain, types, message);
console.log(signature.length);
预期输出(标准 65 字节 ECDSA 签名转换为十六进制字符串):
132前提是用户批准签名且钱包返回标准 65 字节签名。签名值本身每次可能不同,不能硬编码。deadline 设置为当前 Unix 秒时间加 600,即授权有效期约 10 分钟,实际应以执行交易所在区块的时间戳判断。
如果要执行授权,可以通过合约连接的交易签名者调用 executeTransfer(message.from, message.to, message.amount, message.nonce, message.deadline, signature)。示例首先要求 from 已调用 depositForDemo 增加足够的模拟余额。
验证跨链、跨合约和参数篡改
准备两个部署实例 A、B,并在本地测试链生成一份针对 A 的有效签名。保持签名不变,只修改测试条件,即可观察作用域限制。
| 测试条件 | 预期结果 | 原因 |
|---|---|---|
| A、原链、原参数、当前 nonce | 成功 | 摘要及签名者匹配 |
| A、改变 to | Invalid signer | 消息哈希改变 |
| A、改变 amount | Invalid signer | 金额受到签名约束 |
| B、使用 A 的签名 | Invalid signer | verifyingContract 不同 |
| 不同 chainId 的部署环境 | Invalid signer | 域分隔符不同 |
| A、同签名第二次执行 | Invalid nonce | 首次成功已消耗 nonce |
| A、deadline 已过 | Expired | 授权超过有效期 |
对于其他 chainId 的测试,应在另一条本地测试链或通过测试框架改变链 ID,部署合约并使用原签名提交。单纯修改前端对象中的 chainId 不等于改变链上验证环境。
还需要检查字段是否被遗漏。例如,若转账结构只签署 from 和 amount,却允许执行时另外传入未经签名绑定的 to,中继者就有机会替换收款地址。因此任何影响资产流向、数量或权限的操作参数,都应纳入结构化消息,或者受到等效的链上约束。
审计签名作用域时检查什么
实际审计时,可以沿着三类边界逐项检查,而不是只确认代码是否调用了 ECDSA.recover。
- 环境边界:核对
name、version、block.chainid、address(this)是否参与域分隔符,并确认前后端域配置一致。 - 操作边界:逐一对照签名结构和执行函数参数,确保接收方、金额、资产地址、授权角色等重要字段没有漏签。
- 时间与次数边界:确认
deadline在执行时校验,nonce由合约状态管理且成功使用后失效。 - 签名者边界:确认恢复地址与真正有权操作的账户关联,而不是仅验证签名在密码学上有效。
- 版本与代理边界:核对代理地址、升级策略和 Domain 版本是否符合业务授权生命周期。
对于批量订单、兑换报价或多种操作共用同一个验证器的合约,应分别设置清晰的结构类型,并检查是否有可互换的签名路径。跨链桥、跨链授权等确实需要跨链复用的业务不能简单去掉 chainId,应设计明确的源链、目标链、消息唯一标识及消费记录。
本例的安全边界是:Domain 限定签名所在链和验证合约,结构化 Message 限定具体动作,nonce 与 deadline 限定使用次数和时间。三部分必须同时经过实际测试,才能判断一份离线授权是否按预期受到约束。