
智能合约与以太坊 / 系统课时
把业务规则改写为安全不变量
把业务规则改写为安全不变量
智能合约审计不能只检查函数是否按预期执行,还要验证攻击者能否通过异常调用顺序破坏业务规则。本课以 ETH 存款金库为例,将用户余额、合约负债和提款约束转化为可执行的安全不变量,并通过 Solidity 测试验证这些规则。
学习目标
- 区分业务需求、状态约束与可执行安全不变量。
- 从存款和提款规则中提取可计算的余额、负债与权限断言。
- 使用 Foundry 编写不变量测试,并识别测试覆盖不到的边界。
从业务规则提取可验证的约束
假设一个 ETH 金库支持用户存入 ETH,并允许用户提取自己的存款。业务需求通常写成“用户不能提取超过余额的资金”,但这句话还不够精确。
需要先定义三个状态量:
balances[user]:金库记录的某个用户可提款余额,单位为 wei。totalLiabilities:金库对所有用户承诺支付的 ETH 总额,单位为 wei。address(vault).balance:金库地址实际持有的 ETH 数量,单位为 wei。
从这些状态量可以得到三条检查规则。
| 业务规则 | 安全不变量或操作后置条件 |
|---|---|
| 金库必须有能力偿还已记录存款 | address(vault).balance >= totalLiabilities |
| 总负债必须对应用户账面余额 | totalLiabilities == sum(balances[user]) |
| 提款不能凭空增加债务 | 成功提款后,用户余额与总负债均减少提款金额 |
例如,Alice 存入 3 ETH,Bob 存入 2 ETH,金库负债应为 5 ETH。Alice 随后提取 1 ETH,Alice 的余额变为 2 ETH,金库负债变为 4 ETH。正常情况下,金库实际余额也从 5 ETH 变为 4 ETH。
注意第一条使用大于等于,而不是严格相等:其他合约可能通过 selfdestruct 等机制向金库强制转入 ETH,使链上实际余额高于账面负债。Solidity 0.8.20 及之后的以太坊 Cancun 语义下,selfdestruct 的删除行为受到限制,但向目标地址转移余额的能力仍需考虑。
第二条需要能枚举被计入负债的用户集合。如果只遍历测试中已知的两个地址,就不能证明生产环境中所有用户的余额总和正确。
区分持续不变量和操作后置条件
持续不变量用于检查合约完成一次外部操作后是否仍满足约束,例如“实际资产始终覆盖总负债”。提款金额检查则需要比较操作前后的状态,是后置条件,不应误写成没有上下文的全局断言。
以下以“正常提款”为例展示状态与资金的关系。
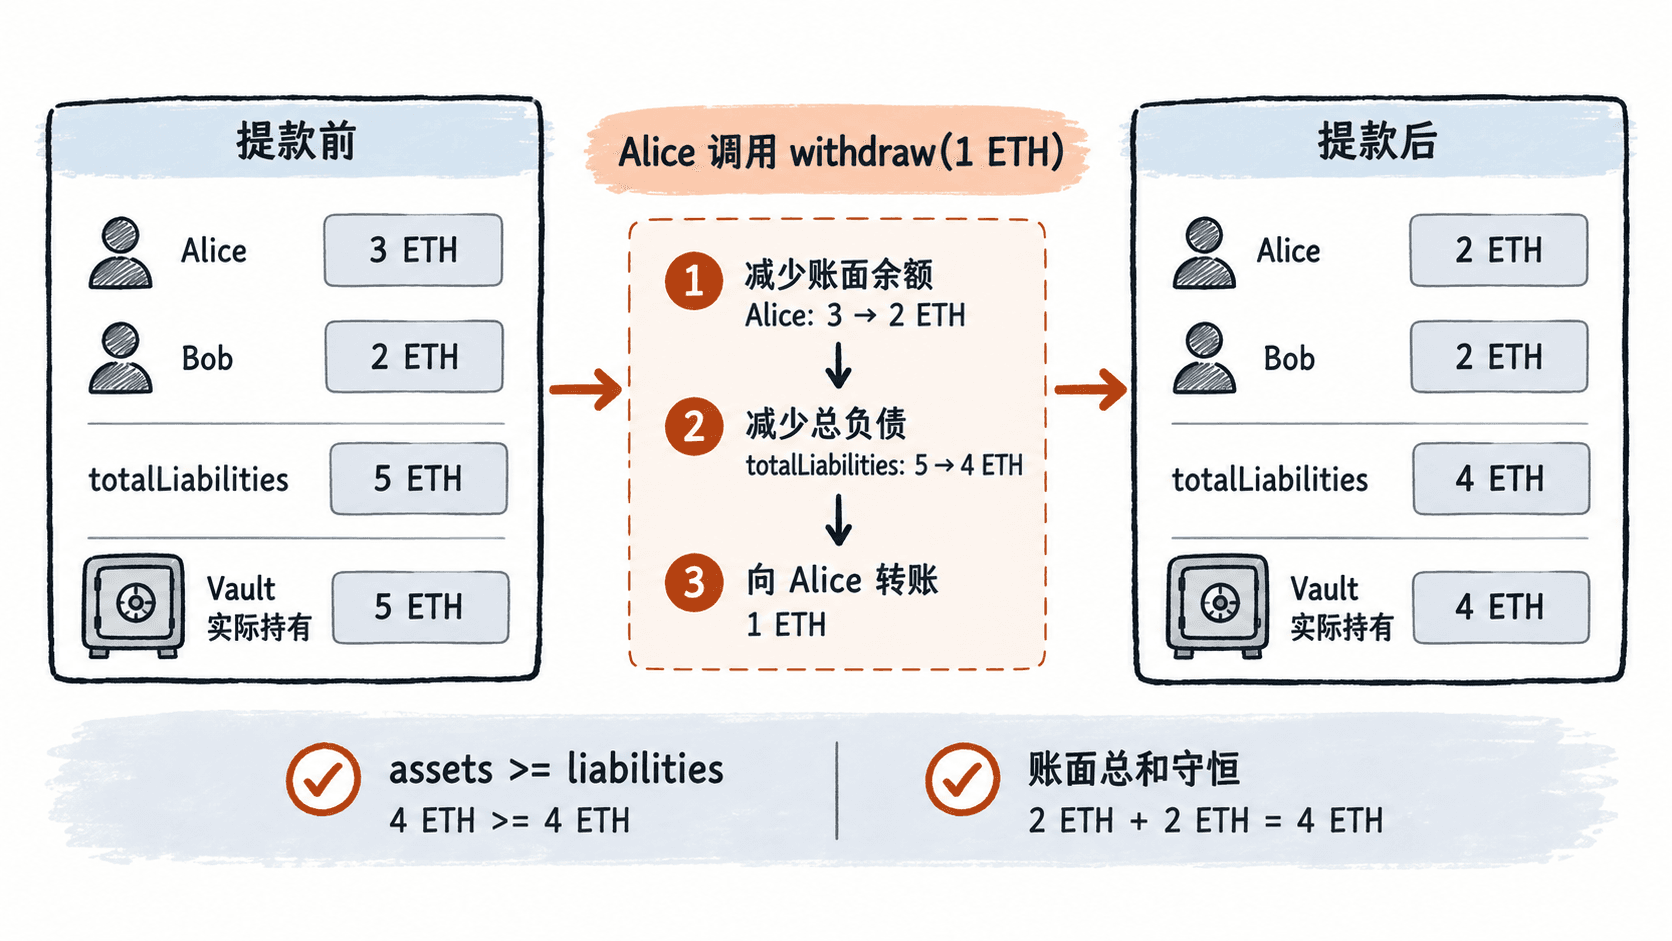
一个成功提款的后置条件可以写成:
- 提款前
oldUserBalance >= amount。 - 提款后
newUserBalance == oldUserBalance - amount。 - 提款后
newLiabilities == oldLiabilities - amount。 - 接收账户正常接收 ETH,且不考虑其他并发状态变化时,金库的 ETH 余额减少
amount。
如果提款金额超过用户余额,预期是交易回滚,用户余额和总负债均不改变。外部调用可能发生重入,因此必须分析调用期间可被观察到的状态,而不能仅依赖提款结束时的检查。
实现具有可检查状态的金库
以下示例适用于 Solidity 0.8.20 和 Foundry。示例采用先更新状态、再向外部地址转账的 Checks-Effects-Interactions 顺序,并维护总负债。
在已初始化的 Foundry 项目中,将以下代码保存为 src/Vault.sol。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract Vault {
    mapping(address => uint256) public balances;
    uint256 public totalLiabilities;

    function deposit() external payable {
        require(msg.value > 0, "Zero deposit");
        // 存款与总负债同步增长,避免账面金额不一致。
        balances[msg.sender] += msg.value;
        totalLiabilities += msg.value;
    }

    function withdraw(uint256 amount) external {
        require(amount > 0, "Zero withdrawal");
        require(balances[msg.sender] >= amount, "Insufficient balance");

        // 先扣减负债,再进行可能触发外部代码的转账。
        balances[msg.sender] -= amount;
        totalLiabilities -= amount;

        (bool ok, ) = payable(msg.sender).call{value: amount}("");
        require(ok, "Transfer failed");
    }
}
这段合约通过 Solidity 0.8.x 的算术溢出检查保护余额运算,但算术安全不等于业务安全。审计仍然需要验证账面一致性、资金偿付能力以及攻击者能否通过复杂调用序列破坏约束。
receive() 并非该示例的存款入口,用户应显式调用 deposit()。如果存在强制转入的 ETH,多余资产不自动计入用户存款,也不增加总负债。
使用 Foundry 将不变量变成测试
Foundry 的 invariant fuzz testing 会生成多次函数调用序列,并在调用序列中的检查点执行以 invariant_ 开头的测试函数。为了避免无关函数进入测试空间,这里使用一个 Handler 控制存款与提款操作。
将以下文件保存为 test/VaultInvariant.t.sol。它依赖 Foundry 标准测试库 forge-std,并通过 targetContract 指定随机调用目标。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {Test} from "forge-std/Test.sol";
import {StdInvariant} from "forge-std/StdInvariant.sol";
import {Vault} from "../src/Vault.sol";

contract VaultHandler is Test {
    Vault public vault;
    address[2] public actors;

    constructor(Vault _vault) {
        vault = _vault;
        actors[0] = address(0xA11CE);
        actors[1] = address(0xB0B);
    }

    function deposit(uint256 actorSeed, uint96 rawAmount) external {
        address actor = actors[actorSeed % actors.length];
        uint256 amount = bound(uint256(rawAmount), 1, 10 ether);
        vm.deal(actor, amount);
        vm.prank(actor);
        vault.deposit{value: amount}();
    }

    function withdraw(uint256 actorSeed, uint96 rawAmount) external {
        address actor = actors[actorSeed % actors.length];
        uint256 balance = vault.balances(actor);
        if (balance == 0) return;

        // 将输入限制在可提余额内,验证成功提款的状态变化。
        uint256 amount = bound(uint256(rawAmount), 1, balance);
        vm.prank(actor);
        vault.withdraw(amount);
    }
}

contract VaultInvariantTest is StdInvariant, Test {
    Vault internal vault;
    VaultHandler internal handler;

    function setUp() public {
        vault = new Vault();
        handler = new VaultHandler(vault);
        targetContract(address(handler));
    }

    function invariant_assetsCoverLiabilities() public view {
        assertGe(address(vault).balance, vault.totalLiabilities());
    }

    function invariant_liabilitiesMatchAccounts() public view {
        uint256 recorded = vault.balances(handler.actors(0))
            + vault.balances(handler.actors(1));
        assertEq(vault.totalLiabilities(), recorded);
    }
}
这里的 Handler 只操作两个已知账户,因此账面总和断言只在这个封闭的测试模型中完整。vm.deal 用于准备测试资金,不代表真实业务中的充值流程。实际审计应根据权限模型扩展攻击者地址、合约账户与失败交易测试。
在项目根目录运行:
forge test --match-contract VaultInvariantTest -vv预期结果:命令成功退出,测试报告中两个以 invariant_ 开头的测试均为通过状态。例如:
[PASS] invariant_assetsCoverLiabilities()
[PASS] invariant_liabilitiesMatchAccounts()
Foundry 实际输出还会包含运行次数、调用次数和 Gas 等信息,具体数值随配置及版本变化。可以通过 foundry.toml 的 [invariant] 配置设置 runs = 256、depth = 50,使每轮随机调用序列最多测试 50 步;这些设置提高了探索机会,但不构成形式化证明。
识别断言通过后的剩余风险
不变量测试通过,只能说明当前生成的操作序列没有违反已写出的断言,不能推导合约没有漏洞。
| 遗漏情况 | 需要增加的测试 |
|---|---|
| 超额提款未进入 Handler | 验证超额提款回滚且账面数据不变 |
| 攻击者是合约账户 | 使用恶意接收合约触发回调与重入 |
| 非正常 ETH 转入 | 强制增加金库资产后仍验证偿付约束 |
| 用户集合扩大 | 维护完整测试账户集合并核对负债总和 |
| 提款期间存在外部交互 | 检查回调期间可观察状态与权限边界 |
尤其要避免只检查 totalLiabilities <= address(vault).balance。恶意合约可以在不破坏总偿付能力的情况下错误扣减某个用户的余额,或允许未授权地址代替用户提款。因此,还必须补充针对用户身份、提款授权和单次操作资产流向的断言。
可以做一个故意破坏的实验:将 deposit() 中的 totalLiabilities += msg.value 删除,再运行同一个测试。只要生成了有效存款,不变量 invariant_liabilitiesMatchAccounts 就应失败,Foundry 会报告失败调用序列,帮助定位负债没有同步更新的问题。
最终审计清单应同时包含三类规则:资产覆盖负债的全局不变量、账户余额与总负债的一致性不变量,以及成功和失败提款各自的后置条件。每条规则都需要明确适用状态、攻击者能力和测试范围,才能成为可以执行、可以复核的安全依据。