
智能合约与以太坊 / 系统课时
核对签名者恢复与过期时间
核对签名者恢复与过期时间
离线签名授权允许用户提交由指定账户签署的消息,但合约不能仅凭签名能够恢复出地址就认定授权有效。本文实现一套可验证的授权检查:同时核对签名格式、签名者身份、截止时间和重复使用状态,拒绝伪造、过期或重放的授权请求。
学习目标
- 理解 ECDSA 地址恢复与授权身份验证的区别。
- 使用 OpenZeppelin 实现签名格式、零地址和截止时间检查。
- 验证错误签名、过期签名与重复提交的拒绝行为。
地址恢复不等于授权成功
以太坊外部账户通常使用 secp256k1 椭圆曲线数字签名。ECDSA 恢复操作根据消息摘要和签名得到一个地址,但恢复过程本身不知道哪个地址拥有业务授权。
例如,系统指定地址 A 为授权签名者。攻击者使用自己的私钥签署相同消息,可能成功恢复出地址 B。密码学恢复成功并不意味着地址 B 有权批准操作。
因此,授权必须同时满足以下条件:
- 签名对应当前合约实际计算的消息摘要。
- 签名编码合法,恢复过程没有失败。
- 恢复地址非零,且严格等于预先指定的授权地址。
- 当前区块时间没有超过授权截止时间。
- 授权尚未使用,消息绑定了正确的调用者、链和合约。
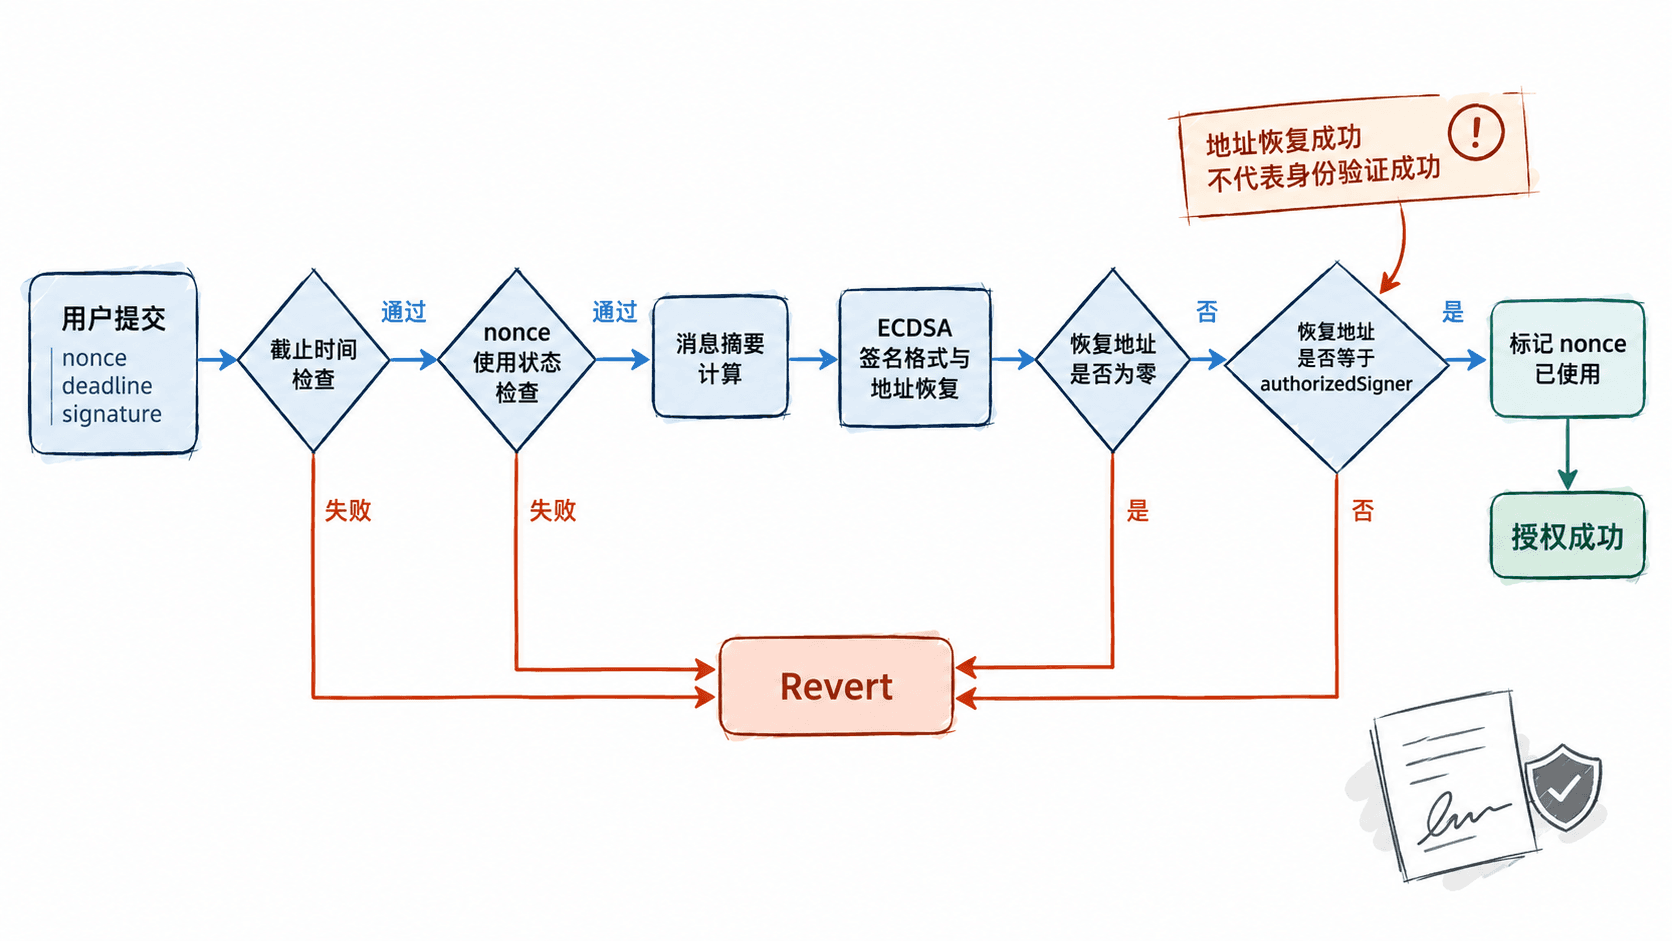
对于普通外部账户,OpenZeppelin Contracts 5.x 的 ECDSA.recover 可处理标准的 65 字节签名,并检查恢复参数和签名可塑性约束。格式错误可能直接触发 revert,不能假设任何无效签名都会返回零地址。
实现完整的授权检查
以下示例适用于 Solidity 0.8.20 及以上版本与 OpenZeppelin Contracts 5.x。项目必须安装相应依赖,并保证编译器版本符合依赖要求。
示例采用 EIP-191 的个人消息签名格式,通过 MessageHashUtils.toEthSignedMessageHash 将原始消息哈希转换为带以太坊签名前缀的摘要。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

import {ECDSA} from "@openzeppelin/contracts/utils/cryptography/ECDSA.sol";
import {MessageHashUtils} from "@openzeppelin/contracts/utils/cryptography/MessageHashUtils.sol";

contract SignedAuthorization {
    address public immutable authorizedSigner;
    mapping(uint256 => bool) public usedNonces;

    error InvalidSigner();
    error AuthorizationExpired();
    error AuthorizationAlreadyUsed();

    constructor(address signer) {
        // 部署时固定可信签名者,禁止配置零地址。
        if (signer == address(0)) revert InvalidSigner();
        authorizedSigner = signer;
    }

    function execute(
        uint256 nonce,
        uint256 deadline,
        bytes calldata signature
    ) external {
        // 截止时间由签名覆盖,调用者不能单方面延长。
        if (block.timestamp > deadline) {
            revert AuthorizationExpired();
        }
        if (usedNonces[nonce]) {
            revert AuthorizationAlreadyUsed();
        }

        // 绑定合约、链、调用者及授权参数,限制跨域重放。
        bytes32 payloadHash = keccak256(
            abi.encode(
                address(this),
                block.chainid,
                msg.sender,
                nonce,
                deadline
            )
        );
        bytes32 digest =
            MessageHashUtils.toEthSignedMessageHash(payloadHash);

        address recovered = ECDSA.recover(digest, signature);
        if (
            recovered == address(0) ||
            recovered != authorizedSigner
        ) {
            revert InvalidSigner();
        }

        // 验证通过后消耗 nonce,阻止相同授权再次执行。
        usedNonces[nonce] = true;
    }
}这是可编译的最小授权验证合约。execute 成功只代表授权被验证并消耗,不执行转账或其他业务操作。实际项目应在验证通过后接入具体业务,并明确该业务的权限和失败回滚规则。
部署时传入可信外部账户作为 signer。调用者必须提前取得这个账户对完全相同参数的签名,否则恢复出的地址不会匹配。
保证链下签名与链上摘要一致
签名验证常见问题不是密码学算法错误,而是链下、链上编码不一致。比如链下使用 abi.encodePacked,链上使用 abi.encode,生成的哈希通常不同;或者链下签的是十六进制文本而不是 32 字节哈希。
下面使用 ethers.js v6 生成与合约一致的签名。片段示例依赖已创建的 ethers Provider、拥有签名权限的授权账户,以及部署后的合约地址。为避免依赖真实网络,使用明确的测试参数演示哈希与签名生成。
import {
  AbiCoder,
  Wallet,
  getBytes,
  keccak256
} from "ethers";

const signer = Wallet.createRandom(); // 仅供本地测试
const contractAddress = "0x1111111111111111111111111111111111111111";
const caller = "0x2222222222222222222222222222222222222222";
const chainId = 31337n;
const nonce = 1n;
const deadline = 2000000000n;

// 字段顺序及类型必须与 Solidity abi.encode 一致。
const encoded = AbiCoder.defaultAbiCoder().encode(
  ["address", "uint256", "address", "uint256", "uint256"],
  [contractAddress, chainId, caller, nonce, deadline]
);
const payloadHash = keccak256(encoded);
const signature = await signer.signMessage(getBytes(payloadHash));

console.log(signature.length);
console.log(signature.startsWith("0x"));
console.log(signer.address.length);
预期输出:
132
true
42
132 个字符对应 0x 加 130 个十六进制字符,即标准 65 字节签名。Wallet.createRandom() 每次产生不同账户和签名,不能把该随机钱包当成真实授权账户。
在本地链实际调用时,应使用真实部署地址、当前 chainId、交易发送者地址和未来截止时间,并使用同一个授权钱包签名。由于签名绑定了 msg.sender,只有对应调用者能够成功提交。
检查截止时间与签名边界
本例采用 block.timestamp > deadline 判断过期,因此区块时间恰好等于 deadline 时仍有效。签名截止时间使用 Unix 秒级时间戳,不是 JavaScript 常用的毫秒时间戳。
假设签名者授权截止时间为 2,000,000,000 秒:
| 区块时间戳 | 检查结果 |
|---|---|
| 1,999,999,999 | 未过期 |
| 2,000,000,000 | 未过期 |
| 2,000,000,001 | 已过期,revert |
截止时间必须包含在被签名的消息中。本例将它放入 abi.encode,攻击者即使修改提交参数,也无法让原签名验证通过。
签名格式还应检查以下边界:
- 空字节数组:不满足标准签名格式,ECDSA 恢复失败。
- 非法长度:本示例的
ECDSA.recover(bytes32,bytes)不直接接受 64 字节紧凑签名,应先按支持的格式转换或使用对应接口。 - 非法恢复参数或高
s值:OpenZeppelin 的恢复实现会拒绝不符合要求的签名。 - 有效但由攻击者签署的签名:能够恢复攻击者地址,但与
authorizedSigner不相等。 - 将授权账户设为零地址:部署时直接拒绝,避免错误的身份配置。
注意,签名长度等于 65 字节并不代表签名有效。长度检查只能过滤部分格式错误,不能替代密码学恢复和身份比较。
验证拒绝行为与重放防护
使用本地开发链部署合约,将授权账户配置为固定测试钱包,再准备一个独立调用账户。测试时应签署链上实际使用的合约地址、链 ID 和调用账户地址。
| 测试场景 | 预期结果 |
|---|---|
| 正确签名,未过期,nonce 未使用 | 执行成功,usedNonces 变为 true |
| 攻击者使用自己的私钥签名 | InvalidSigner() |
| 截止时间早于区块时间 | AuthorizationExpired() |
| 同一授权再次提交 | AuthorizationAlreadyUsed() |
| 签名为空或格式非法 | ECDSA 库错误,交易 revert |
| 修改 nonce 或调用者 | 恢复身份不匹配,交易 revert |
| 在另一合约或链上复用签名 | 消息摘要变化,验证失败 |
可以使用 Foundry、Hardhat 或 Remix 逐项执行。对于有效授权,应同时检查交易成功及 usedNonces(nonce) 返回 true;对于失败调用,检查交易回滚,并确认 nonce 没有被消耗。
需要注意的是,nonce 在示例中采用全局唯一编号。如果业务有多个授权签名者,通常应改为按签名者或授权主体分别维护 nonce,并把对应身份纳入签名消息。
生产环境还应结合业务处理授权失效问题:仅有过期时间和 nonce 不支持主动撤销尚未使用的签名。如果需要立即撤销,可以增加授权版本号、签名者轮换机制或可撤销的授权标识,并把这些信息纳入签名摘要。
最终验收标准是:只有指定签名者针对当前调用者、当前链、当前合约以及未过期参数签署的未使用授权才能通过;所有其他输入必须失败,且不能产生未经授权的业务状态变化。