
智能合约与以太坊 / 系统课时
运行 Slither 并甄别误报
运行 Slither 并甄别误报
Slither 能快速发现 Solidity 合约中潜在的重入、权限控制和危险调用,但扫描结果不等于真实漏洞。本课使用一个可复现的合约运行扫描,结合代码执行路径判断风险是否成立,最后整理包含证据、处置结论和复核结果的审计记录。
学习目标
- 在本地安装 Slither,扫描 Solidity 合约并导出机器可读结果。
- 根据调用路径、攻击前提和实际影响区分真实漏洞、设计特征与误报。
- 为扫描发现建立可复核的审计记录,验证修复并合理处理误报。
准备扫描环境
Slither 是静态分析工具,通过编译结果分析合约的控制流、数据流和调用关系。它不需要部署合约,但必须能使用兼容的 Solidity 编译器完成编译。
以下操作以 Python 3.10 及以上版本、支持 Python 虚拟环境的终端为例。示例合约使用 Solidity 0.8.20;实际项目应匹配其编译器版本、依赖和构建配置。
先安装工具并确认命令可用:
python3 -m venv .venv
. .venv/bin/activate
python -m pip install slither-analyzer solc-select
solc-select install 0.8.20
solc-select use 0.8.20
slither --version
solc --version预期结果:slither --version 显示已安装的 Slither 版本,solc --version 显示 Solidity 编译器版本 0.8.20。Slither 的具体版本号随安装时间变化。上述激活命令适用于 Linux/macOS 的 Bash 等 Shell;Windows 需使用相应虚拟环境激活脚本。
在包含 foundry.toml 或 Hardhat 配置的项目根目录,通常可以直接执行:
slither .预期结果:Slither 尝试调用对应构建系统并输出检测发现及汇总信息。没有安全发现时也可能存在编译警告;编译失败时应先修复依赖、导入路径或编译器版本,而不是把失败理解为扫描通过。
用存在风险的合约复现检测
创建 UnsafeVault.sol,模拟一个允许用户存入 ETH 并提取余额的资金合约。为了演示扫描,故意将余额扣减放在外部调用之后。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract UnsafeVault {
    mapping(address => uint256) public balances;

    function deposit() external payable {
        balances[msg.sender] += msg.value;
    }

    function withdraw(uint256 amount) external {
        require(balances[msg.sender] >= amount, "insufficient balance");

        // 外部接收方可能在余额扣减前重新调用本合约
        (bool ok, ) = msg.sender.call{value: amount}("");
        require(ok, "transfer failed");

        balances[msg.sender] -= amount;
    }
}
这是演示漏洞的合约,不要部署并接收真实资金。问题发生在 withdraw:合约执行外部调用时,攻击者控制的接收方可能重新进入该函数,而存储中的余额尚未扣减。
执行指定检测器,并将完整扫描结果另外导出为 JSON:
slither UnsafeVault.sol --detect reentrancy-eth
slither UnsafeVault.sol --json slither-report.json
预期结果:第一条命令应报告 UnsafeVault.withdraw 存在与 ETH 转账相关的重入风险,并指出外部调用及其后的余额写入。第二条命令生成 slither-report.json,保存检测结果;不同版本的描述、行号和输出顺序可能不同。检测到问题时工具可能返回非零退出码,这不必然代表编译失败。
JSON 报告中的 results.detectors 数组包含检测项,常见字段包括 check、impact、confidence、description 和 elements。其中 impact 表示规则评估的影响等级,confidence 表示检测器对命中结果的置信程度,二者均不能替代人工验证。
区分真实漏洞、设计特征和误报
对扫描发现不能只看 High、Medium 等标签。先定位报告中的函数与代码行,再确认该路径是否可达、攻击者能控制什么、保护条件是否覆盖,以及最坏情况下会改变哪些资产或状态。
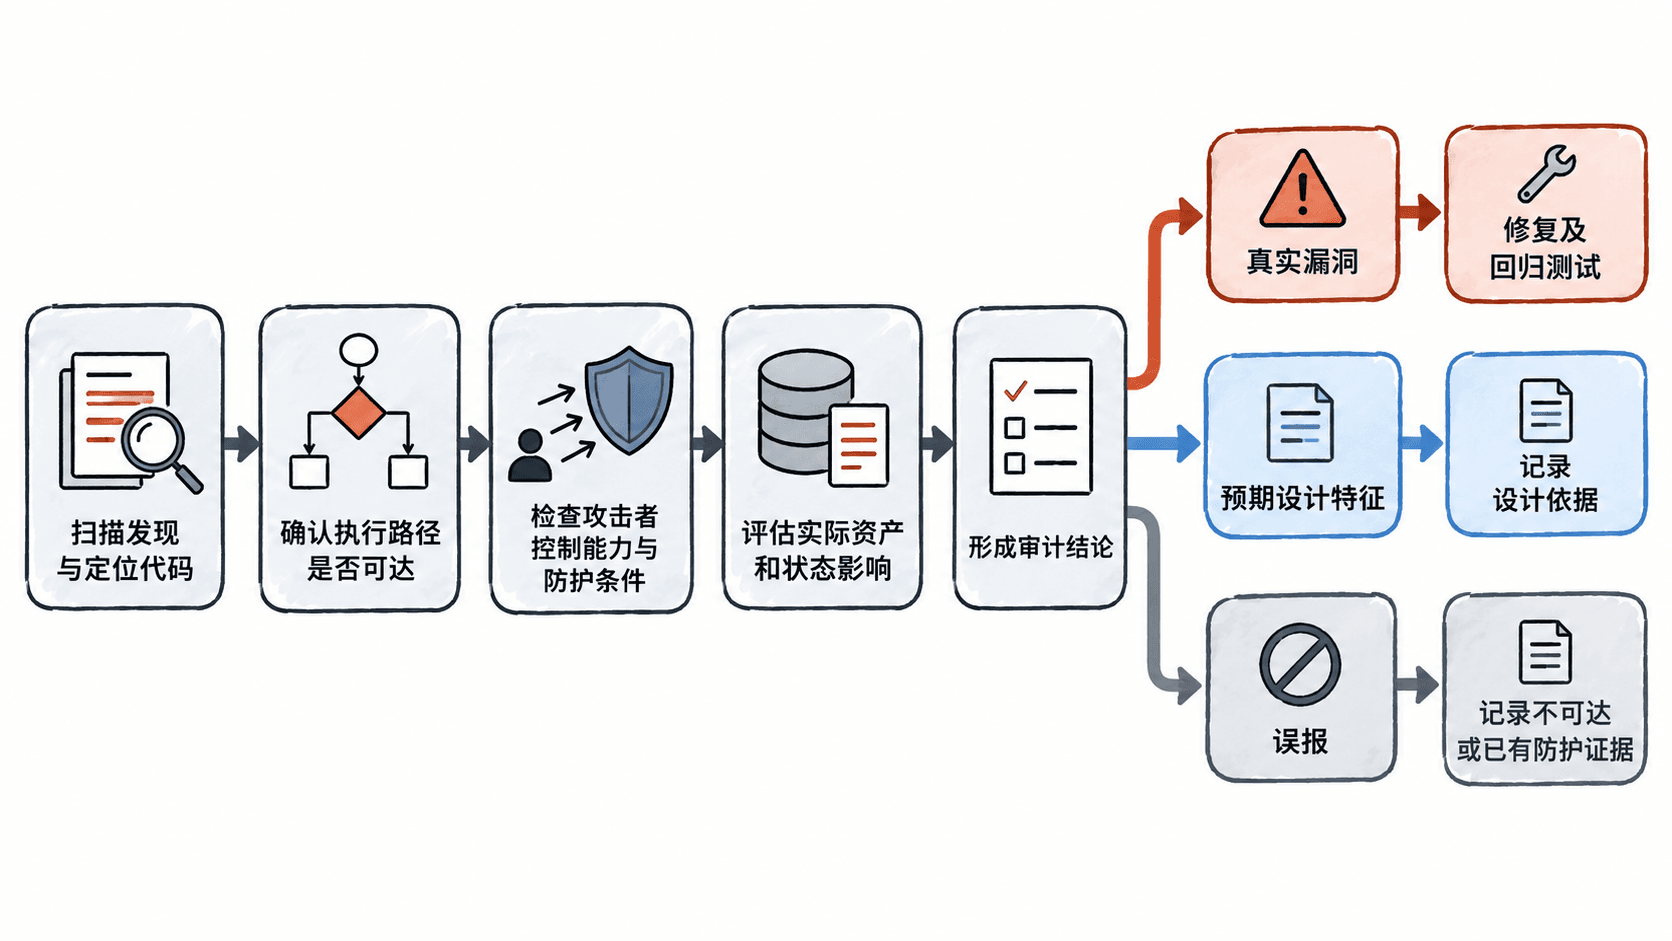
可以使用以下判定表对每条发现进行复核:
| 判定维度 | 需要确认的证据 |
|---|---|
| 路径可达性 | 外部用户是否能满足所有 require 和权限条件 |
| 攻击者能力 | 能否控制接收方地址、调用数据或回调行为 |
| 防护措施 | 是否存在有效的重入锁、状态提前更新或调用限制 |
| 业务影响 | 能否导致重复提款、越权操作、资金损失或服务不可用 |
| 测试证据 | 能否构造利用测试,或证明相关路径不可达 |
以 UnsafeVault.withdraw 为例,msg.sender 可以是攻击合约,其接收 ETH 的回调能重新调用 withdraw。余额更新发生在外部调用之后,因此存在真实的重入入口。
但必须继续检查实际影响:Solidity 0.8.x 默认进行整数下溢检查,某些递归提款路径最终可能因为余额扣减下溢而整体回滚。不能仅凭检测结果就宣称已经成功盗走资金;应使用攻击测试验证是否存在可以完成的资金转移,以及是否会造成拒绝服务等影响。
所谓设计特征,是代码行为有意如此且经过明确约束。例如受限的管理员提款操作可能被某些权限相关检测器标记,但实际业务要求就是由治理角色执行。此时要确认权限授予、撤销、多签或时间锁等控制是否符合威胁模型,不能把“设计如此”当作自动豁免理由。
误报则要求证明检测器推断的危险路径实际上不可达,或者所有相关路径都已由有效机制保护。例如某检测器仍对具备严格重入锁保护的外部调用报警,需要核对锁是否覆盖所有可利用的入口。若防护并不完整,应保留风险,而不是直接归类为误报。
修复风险并重新扫描
针对演示合约,可以采用 Checks-Effects-Interactions 原则:先检查输入和余额,再更新余额,最后执行外部调用。
将 UnsafeVault.sol 中的 withdraw 函数替换为以下实现。此处是片段示例,依赖前面合约中的 balances 状态变量及原有合约定义。
function withdraw(uint256 amount) external {
    require(balances[msg.sender] >= amount, "insufficient balance");

    // 先更新内部状态,避免回调看到未扣减的旧余额
    balances[msg.sender] -= amount;

    (bool ok, ) = msg.sender.call{value: amount}("");
    require(ok, "transfer failed");
}
由于 EVM 交易具有原子性,外部转账失败并触发 require 回滚时,前面的余额扣减也会回滚。状态提前更新并不意味着转账失败后用户会永久损失余额。
重新运行针对性检测:
slither UnsafeVault.sol --detect reentrancy-eth预期结果:针对上述外部调用后余额写入的重入检测项应消失。具体汇总文字依 Slither 版本而异;没有发现不代表整个合约没有其他重入路径。
复核时还需要通过 Foundry 或 Hardhat 编写攻击回调测试,检查重复提款是否受到阻止、正常提款是否成功、失败转账是否回滚。尤其要检查同一个合约中的其他外部入口、跨函数状态共享和跨合约调用;仅移动一条赋值语句不能证明整个协议不存在重入风险。
记录判定依据并控制误报
审计记录应让另一名工程师不依赖口头解释也能复核结论。每条发现至少保存检测器、位置、等级、分类、可达性证据、实际影响、修复提交和回归测试结果。
以下是一条人工审计记录示例,编号、提交和测试状态均为演示值,不表示已经执行了真实测试:
| 字段 | 记录示例 |
|---|---|
| 发现编号 | SC-008 |
| 检测器 | reentrancy-eth |
| 代码位置 | UnsafeVault.withdraw |
| 分类 | 真实风险,待验证可利用性 |
| 证据 | 外部 ETH 调用发生在余额扣减之前 |
| 修复方式 | 先扣减余额,再调用接收方 |
| 回归状态 | 静态复扫待确认,攻击测试待执行 |
对于已经人工确认且有充分证据的误报,可以使用 Slither 的定向抑制机制,例如在触发告警的代码行前添加对应检测器的 slither-disable-next-line 注释,但应保留解释及复核责任人。不要对整个项目使用 --exclude-high 掩盖尚未调查的高影响发现。
交互式甄别可以使用:
slither . --triage-mode预期结果:当存在检测发现时,Slither 会逐项要求选择需要在后续运行中隐藏的结果,并将甄别数据保存到 slither.db.json。如果没有可供甄别的发现,交互内容可能不同。隐藏结果不代表风险已经被修复。
对于 CI,建议保存未经过人工隐藏的完整报告,并将误报豁免记录单独纳入代码审查。这样既能避免重复调查已证实的误报,也能在合约代码、编译器或检测器版本变化后重新复核。
实际审计时应分别给出“静态检测未发现问题”“已通过利用测试验证”和“经人工审计确认”三种结论,不能混用。Slither 适合发现可疑位置并支持修复复核,但最终安全判断仍取决于执行路径、业务约束及测试证据。