
智能合约与以太坊 / 系统课时
根据可利用条件划分风险等级
根据可利用条件划分风险等级
审计报告中的风险等级直接决定漏洞修复顺序。本课以 Solidity 资金池合约为例,结合攻击者需要的权限、触发难度、可触达资产和实际损失,建立一套可复核的分级方法,并将评估结果转化为上线前的修复决策。
学习目标
- 区分漏洞存在、漏洞可利用和资产实际受损三个层次。
- 使用攻击前提、利用难度和损失范围判断 Critical、High、Medium、Low 等级。
- 为审计发现编写包含证据、风险等级和修复优先级的评估记录。
先判断漏洞能否被利用
发现危险代码不代表攻击者一定能够造成损失。评估时首先建立真实的攻击路径,确认每个前提是否成立。
以一个持有 500 ETH 的资金池为例,审计发现某个提取函数缺少访问控制。需要检查四个问题:
- 入口是否可达:攻击者能否直接调用该函数,还是必须经过其他合约或特定状态?
- 权限是否具备:普通外部账户即可触发,还是需要管理员、多签或特定角色?
- 状态是否满足:攻击是否要求资金池处于特定阶段,或者必须等待价格、时间或余额条件?
- 结果是否可实现:调用成功后能否真正转走资产,还是会受到余额校验、额度限制或其他执行条件阻止?
例如,external 函数即使没有 onlyOwner,也不一定存在可利用漏洞;如果内部已经通过 msg.sender 检查合法权限,就不能仅凭修饰符缺失判定为高危。
相反,某个函数虽然带有角色检查,但角色能够被任意账户取得,实际效果仍可能等同于无权限限制。
根据攻击门槛和损失范围分级
风险评估应同时考虑攻击可行性与影响程度,而不是仅根据漏洞名称贴标签。下面给出一套适用于课程审计练习的分级基准,实际项目应在审计开始前与委托方确认标准。
| 等级 | 典型可利用条件 | 典型实际影响 |
|---|---|---|
| Critical | 无特权攻击者能够以现实可行的路径触发,或关键权限可被直接夺取 | 大规模资产可被盗取、永久冻结或协议核心资产安全全面失守 |
| High | 利用路径明确,但存在有限状态、资金或时机要求 | 重要资产损失、严重资金冻结或关键安全机制失效 |
| Medium | 需要较特殊的环境、复杂前提或有限权限 | 局部资产损失、部分功能中断或可观的经济损害 |
| Low | 实际利用可能性较低且影响有限 | 轻微损失、局部异常或较小的功能影响 |
此表是判断起点,不是自动评级算法。例如,需要闪电贷不代表风险低;如果攻击者能在同一交易中无许可借入资金、完成攻击并归还贷款,经济门槛可能很低。
同样,损失金额必须使用真实部署范围。500 ETH 是池子当前资产,不一定全部可被漏洞触达。需要确认单次限额、可重复调用性、抵押约束、协议储备与实际链上余额。
还应区分资产损失和业务中断。永久锁死全部用户提款,即使攻击者没有直接获利,也可能达到 Critical 或 High。单次交易回退通常不能与永久不可提款等同处理。
用具体案例推导风险等级
假设某协议包含三个资金池,审计时的可触达资产如下:
| 资金池 | 当前资产 | 存在的约束 |
|---|---|---|
| 主资金池 | 500 ETH | 提款无单次额度限制 |
| 奖励池 | 40 ETH | 每个地址每日最多领取 0.1 ETH |
| 测试池 | 2 ETH | 管理员暂停后不可操作 |
发现 A:主资金池的提款函数允许任意用户指定其他人的存款余额进行提款,并将 ETH 发送给调用者。复现证明普通账户可以提取他人资金,且能够重复调用直到池内资产耗尽。
判断过程如下:
- 攻击入口公开,普通地址即可调用。
- 不需要管理员角色、特殊预言机价格或复杂交易排序。
- 已验证可以读取其他用户余额并转移对应资产。
- 主池最多 500 ETH 处于攻击可触达范围,且漏洞影响核心资金托管功能。
结论:按上述基准评为 Critical,应阻止存在漏洞的版本上线,并立即修复。若已部署,还须依据合约实际支持的应急机制采取措施。
发现 B:奖励池可重复领取,但攻击者必须控制已被授权的奖励分配角色,并且每天存在不可绕过的 0.1 ETH 领取上限。审计未发现普通账户获取该角色的方法。
此时不能因为涉及重复领取就直接评为 Critical。若确认角色获取受严格控制、每日额度不可绕过且损失范围有限,可以暂评 Medium;如果该角色实际上可被无许可取得,或者攻击能够跨地址绕过全局限额,就必须重新评估,可能上调至 High。
发现 C:测试池的一项只读接口在特定空数组输入下回退,资金不能转走,核心资金操作不依赖该接口。若只影响辅助查询,可评为 Low,并注明调用方影响范围。
这三个案例说明,漏洞类别相同并不保证风险相同;攻击前提和实际影响必须分别经过验证。
将攻击路径整理成可复核证据
多步骤漏洞容易遗漏权限、状态和外部依赖。对于需要串联三个以上环节的攻击,使用攻击路径图明确区分已验证的路径与尚未成立的条件。
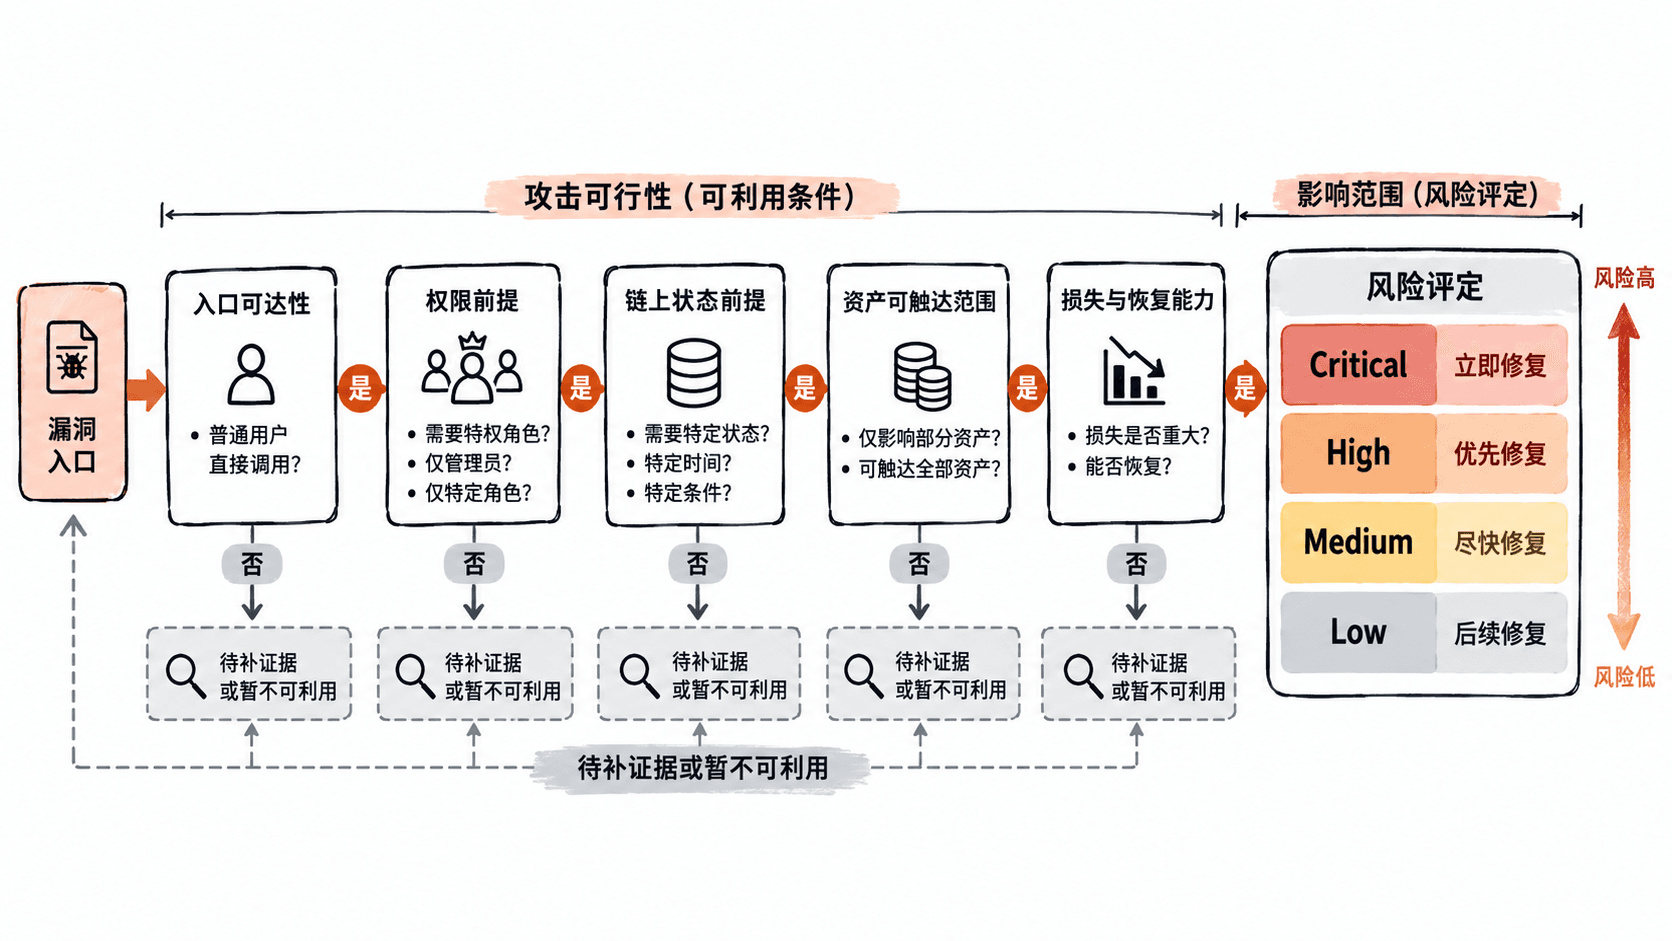
对每条发现至少保存以下证据:
- 攻击者模型:普通账户、授权角色、管理员,或者可部署恶意合约的攻击者。
- 前置条件:所需余额、授权状态、区块时间、外部合约行为和价格条件。
- 复现证据:测试用例、交易轨迹、关键状态变化和实际资产流向。
- 最大可证实影响:已经复现的损失,以及有依据的潜在扩大范围,两者分开记录。
- 缓解措施:权限保护、额度控制、暂停机制是否真正覆盖漏洞入口。
对于可复现的漏洞,可以在 Foundry 中用测试固定风险判断依据。例如,针对无权限提取,测试应断言非存款人调用提款时回退,而不是仅检查函数存在权限修饰符。
下面是 Solidity 片段示例,依赖 Foundry 的 forge-std/Test.sol,以及项目中已部署并初始化的 vault 合约、已有存款的 victim 和无权提款的 attacker。函数签名以 withdrawFor(address,uint256) 为例,需按真实合约接口调整。
// 片段示例:放在继承 forge-std Test 的测试合约中
function test_UnauthorizedWithdrawMustRevert() public {
    // 攻击者不得提取受害者名下的 1 ether 存款
    vm.prank(attacker);
    vm.expectRevert();
    vault.withdrawFor(victim, 1 ether);
}
预期结果:修复后的合约对该未授权操作回退,测试通过;存在未授权提取漏洞时,调用可能成功,测试失败。仅有这个测试不能证明所有攻击路径均已消除,还应检查批量调用、代理入口和其他提款接口。
将风险等级转化为修复优先级
风险等级用于描述安全问题的严重程度,修复优先级还需要考虑上线时间、资产暴露情况和已经存在的防护。建议分别记录,避免因为暂时启用了暂停功能就直接降低漏洞本身的严重程度。
| 风险等级 | 上线前处理要求 | 已部署时的处理原则 |
|---|---|---|
| Critical | 必须修复并复测,不允许带缺陷上线 | 立即启动安全事件响应,评估可用的暂停或资产保护措施 |
| High | 原则上必须修复并复测后上线 | 优先控制暴露范围,尽快修复并验证 |
| Medium | 明确影响、修复计划和残余风险,按发布安全门禁决策 | 制定有负责人和期限的修复任务 |
| Low | 记录影响和处置计划 | 按迭代计划修复并回归验证 |
报告中的单项发现可以按以下固定格式记录:
- 发现编号:SC-09-03-A。
- 风险等级:Critical。
- 受影响组件:主资金池提款接口。
- 攻击前提:普通外部账户,无特殊角色。
- 复现状态:本地测试已验证;主网是否已被利用尚未确认。
- 可触达资产:审计快照时主池 500 ETH;余额随链上状态变化。
- 直接影响:能够提取其他用户存款,可能造成主池资金损失。
- 修复要求:绑定提款授权与资金归属,补充未授权提款回归测试。
- 复测结论:待修复后重新验证。
最终交付审计报告时,每个等级判断都应能够回答:谁能发起攻击、需要满足哪些条件、最多影响哪些资产、哪些证据支持结论,以及修复后如何验证。条件或证据变化时,风险等级应重新评审,而不是沿用最初的标签。