
智能合约与以太坊 / 系统课时
检查抢跑与交易顺序依赖
检查抢跑与交易顺序依赖
同一组交易即使内容完全相同,只要链上执行顺序发生变化,报价、清算资格或权限结果就可能不同。本篇通过报价抢跑案例复现交易顺序依赖,使用价格上限、截止时间和状态版本校验限制意外成交,并建立可用于审计的检查方法。
学习目标
- 识别抢跑、夹子交易和交易顺序依赖的典型风险。
- 编写带有价格边界、有效期和状态版本校验的 Solidity 合约。
- 设计交易重排测试,判断业务结果是否受到不合理的顺序影响。
理解交易顺序如何改变结果
交易顺序依赖(Transaction Order Dependence,TOD)指多笔有效交易的执行次序会影响最终状态或参与者收益。以太坊交易进入待打包状态后,区块构建者可以决定实际排序,不能假设交易一定按用户提交时间执行。
假设用户读取某资产报价为每单位 100 wei,准备购买 2 单位。如果合约始终采用执行时的最新报价,交易确认前价格上涨到 130 wei,用户可能在未明确同意新价格的情况下成交。
典型风险包括以下三类:
| 场景 | 顺序变化 | 可能后果 |
|---|---|---|
| 报价交易 | 抢跑交易先改变流动性池储备 | 用户成交价格恶化 |
| 清算交易 | 第三方先偿还债务或改变抵押状态 | 原清算条件失效或收益变化 |
| 权限交易 | 管理员先撤销授权或修改角色 | 后续操作执行结果改变 |
其中,夹子交易(Sandwich Attack)通常通过攻击者先于用户交易买入、再在用户交易之后卖出获利。一般的抢跑只要求交易排在目标交易之前,而夹子交易还要求目标交易被夹在攻击者两笔交易之间。
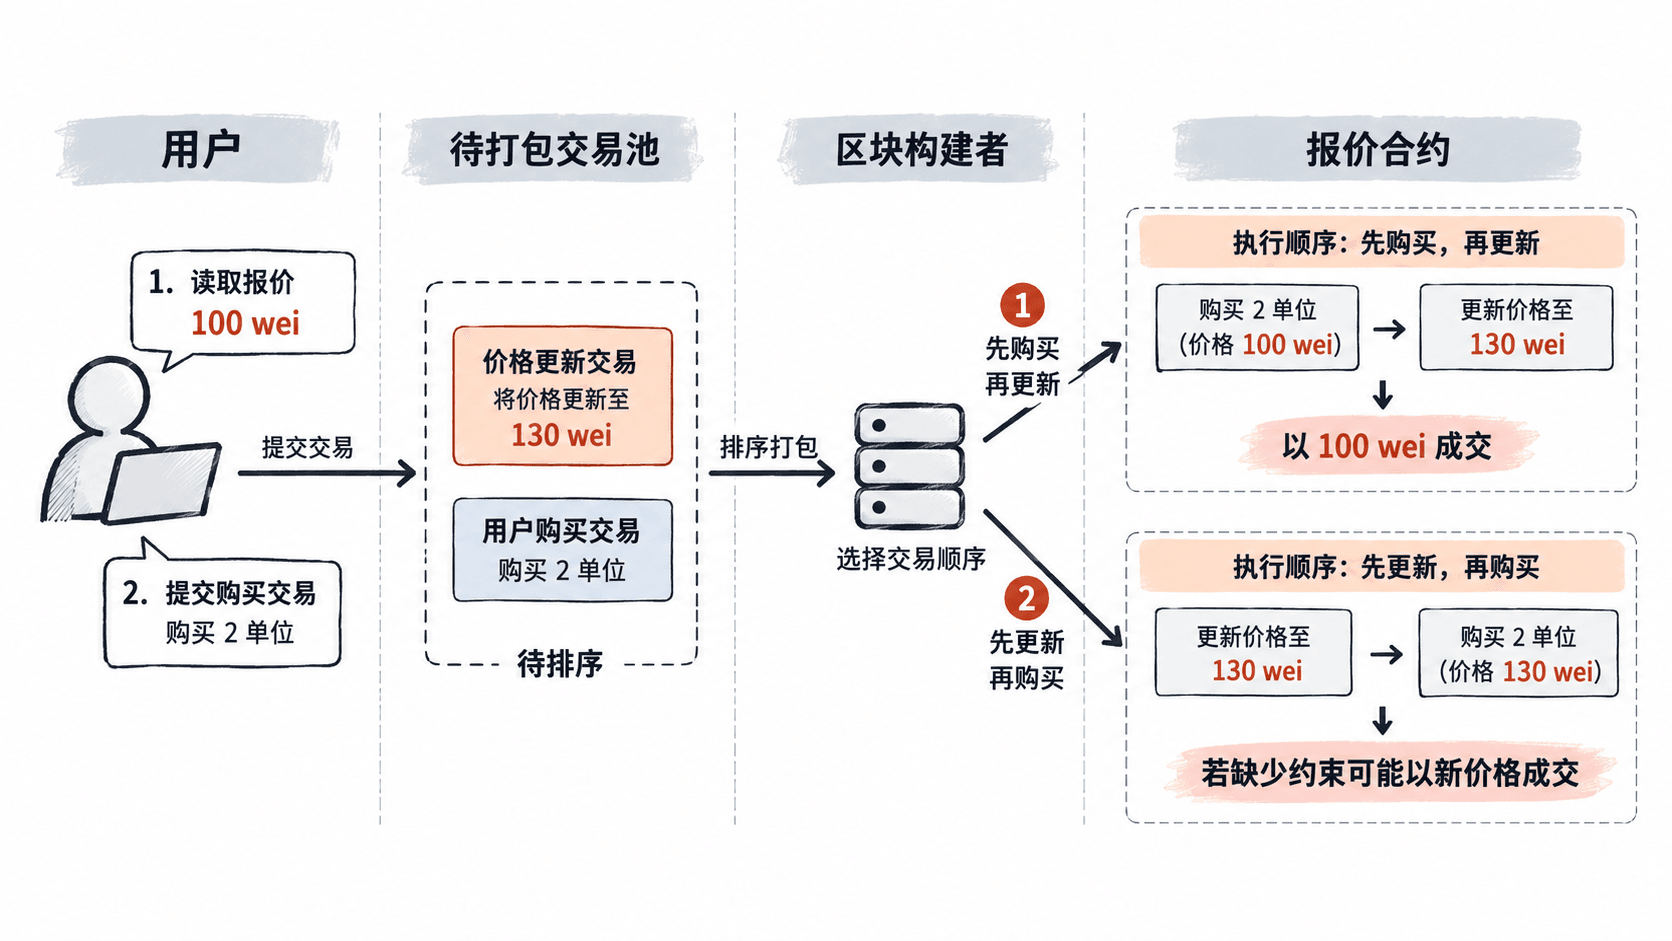
复现没有成交边界的报价风险
下面使用一个最小 Solidity 0.8.20 合约模拟可修改报价的交易系统。为突出顺序问题,示例采用固定单价,不接入真实 AMM、代币转账或预言机。
片段示例:以下是独立的易受顺序影响合约,部署到支持 Solidity 0.8.20 的测试环境后,可按后续步骤调用。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract UnsafeQuote {
    address public immutable owner;
    uint256 public unitPrice = 100;
    mapping(address => uint256) public purchased;

    constructor() {
        owner = msg.sender;
    }

    function setPrice(uint256 newPrice) external {
        require(msg.sender == owner, "NOT_OWNER");
        require(newPrice > 0, "INVALID_PRICE");
        unitPrice = newPrice;
    }

    function buy(uint256 quantity) external payable {
        require(quantity > 0, "INVALID_QUANTITY");
        // 只验证当前价格,没有验证用户最初接受的报价
        require(msg.value == quantity * unitPrice, "WRONG_VALUE");
        purchased[msg.sender] += quantity;
    }
}
在 Remix 中部署后,按以下次序检查:
- 用户读取
unitPrice(),结果为100,准备购买 2 单位。 - 管理员先执行
setPrice(130),让报价变成130。 - 用户调用
buy(2)并附带260 wei,交易成功,虽然用户最初看到的价格为100。 - 如果用户原本已提交
200 wei的购买交易,则价格更新先执行会导致该购买交易以WRONG_VALUE回滚。
预期结果:原有购买交易不会自动变成更高的付款金额,但用户如果依赖更新后的前端报价重新签署交易,缺少价格上限的接口仍不能证明其接受过最初的价格。严格的 msg.value 相等校验能避免本示例中的超额扣款,却不能解决一般 AMM 兑换中输出数量低于预期的问题。
用成交约束消除不合理结果
修复时应明确用户授权的交易边界,而不是假设价格不会变化。对固定价格购买,可以同时检查最高单价、状态版本及截止时间。
以下完整合约可在 Solidity 0.8.20 中编译运行,不依赖第三方库。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;

contract GuardedQuote {
    address public immutable owner;
    uint256 public unitPrice = 100;
    uint256 public priceVersion;
    mapping(address => uint256) public purchased;

    constructor() {
        owner = msg.sender;
    }

    function setPrice(uint256 newPrice) external {
        require(msg.sender == owner, "NOT_OWNER");
        require(newPrice > 0, "INVALID_PRICE");
        unitPrice = newPrice;
        ++priceVersion;
    }

    function buy(
        uint256 quantity,
        uint256 maxUnitPrice,
        uint256 expectedVersion,
        uint256 deadline
    ) external payable {
        require(block.timestamp <= deadline, "EXPIRED");
        require(quantity > 0, "INVALID_QUANTITY");
        // 状态已更新时拒绝使用旧报价继续交易
        require(priceVersion == expectedVersion, "STALE_QUOTE");
        require(unitPrice <= maxUnitPrice, "PRICE_TOO_HIGH");

        uint256 total = quantity * unitPrice;
        require(msg.value == total, "WRONG_VALUE");
        purchased[msg.sender] += quantity;
    }
}
代码采用三层限制:
maxUnitPrice限制可接受的最高成交单价,避免未授权的价格上涨。expectedVersion保证用户确认报价后,管理操作没有更改过价格版本。deadline使用 Unix 时间戳,限制交易可被执行的时间窗口。
例如用户读取报价 100 wei、版本 0,设置最高单价 105 wei,并选择当前区块时间之后 300 秒的截止时间。调用 buy(2, 105, 0, deadline),附带 200 wei 即可完成初始价格购买。
预期结果:
| 执行条件 | 结果 |
|---|---|
| 当前价格 100、版本 0、未过期、支付 200 wei | 成功,purchased 增加 2 |
| 管理员先设置价格 130,版本变为 1 | STALE_QUOTE |
| 版本 0、价格 110、最高允许 105 | PRICE_TOO_HIGH |
当前区块时间超过 deadline |
EXPIRED |
| 价格 100、支付 260 wei | WRONG_VALUE |
表中的价格 110 且版本 0 是独立的价格边界测试条件,不能通过此合约的 setPrice 正常产生,因为每次修改价格都会递增版本。
该方案刻意采用精确付款,不实现退款,因此不会在购买过程中向用户地址执行外部转账。真实商品系统还需要管理库存、交付及提取资金的权限。purchased 只是记账变量,不代表已经交付 ERC-20 资产。
审计清算与权限的顺序依赖
报价保护不能直接套用于所有业务。审计时要先确定哪些前置条件可能在交易排队期间改变。
对于借贷清算,假设最低健康因子为 1,用户提交交易时目标账户健康因子为 0.92。若借款人在清算交易之前补充抵押品,使健康因子恢复到 1.08,清算函数必须使用执行时重新计算的健康因子,不能相信链下服务提前算出的 0.92。
推荐的检查顺序是:
- 在执行时读取最新债务、抵押品及价格数据。
- 验证健康因子确实低于清算阈值。
- 根据最新抵押状态计算可清算额度和奖励。
- 使用调用者允许的最小奖励或最大支出作为边界。
- 在完成状态更新后再执行必要的外部资产交互,并配置重入防护。
权限同样存在交易顺序影响。例如管理员提交撤销操作后,旧授权用户的交易可能先被执行。若要求撤销操作一旦上链便立即阻止后续敏感操作,应在每次执行时检查当前角色,而不是只在用户签名或交易提交时检查。
但需要明确:链上撤权交易被确认之前,旧权限仍可能有效。对于签名授权,可使用单调递增的 nonce、过期时间以及受签名覆盖的操作参数;紧急停机或角色撤销也无法追溯取消已经先于它成功执行的交易。
用交易重排验证修复效果
审计中不能只测试一次正常交易。至少要比较相同操作在不同排序下的执行结果,并检查资金和权限不变量。
建议覆盖以下测试组合:
| 测试顺序 | 核对内容 | 合理结果 |
|---|---|---|
| 购买先于调价 | 原报价是否有效 | 按原成交约束执行 |
| 调价先于购买 | 旧版本是否被拒绝 | STALE_QUOTE |
| 截止时间后购买 | 过期交易是否拒绝 | EXPIRED |
| 还款先于清算 | 清算条件是否重新计算 | 不满足阈值则拒绝清算 |
| 撤权先于敏感操作 | 执行时是否检查当前权限 | 未授权操作回滚 |
如果使用 Foundry,可以分别构造两组独立测试:一组先调价再购买,另一组先购买再调价。测试应重新部署或重置状态,避免前一组执行影响后一组。
还需检查以下不变量:
- 用户实际支付不得超过其签署交易时接受的最大金额。
- 兑换交易的实际输出不得低于用户签署的
minAmountOut。 - 清算奖励不得超过协议允许的上限,且只能清算执行时仍满足条件的仓位。
- 角色撤销成功后,后续执行的敏感操作必须被拒绝。
价格上限、最小输出和过期校验只能限制最坏执行结果,不能保证绝对不被抢跑,也不能阻止所有 MEV 策略。私有交易提交可降低公开交易池中的暴露机会,但不能作为链上安全验证的替代品。审计最终应确认:无论交易如何被合法排序,合约都不会执行超出用户授权边界的操作。