
智能合约与以太坊 / 系统课时
追踪 msg.sender 的调用身份
追踪 msg.sender 的调用身份
同一个用户发起交易,直接调用合约与通过中转合约调用时,目标合约读取到的 msg.sender 可能不同。本课使用三个 Solidity 合约构造可复现的调用路径,观察每一层的身份变化,并判断身份校验应当放在哪里,避免错误授权。
学习目标
- 区分交易发起者、当前调用者与
msg.sender的含义。 - 部署用户、中转合约、目标合约组成的调用链,验证每一层的调用身份。
- 识别错误使用
tx.origin和盲目信任转发地址带来的授权风险。
msg.sender 究竟代表谁
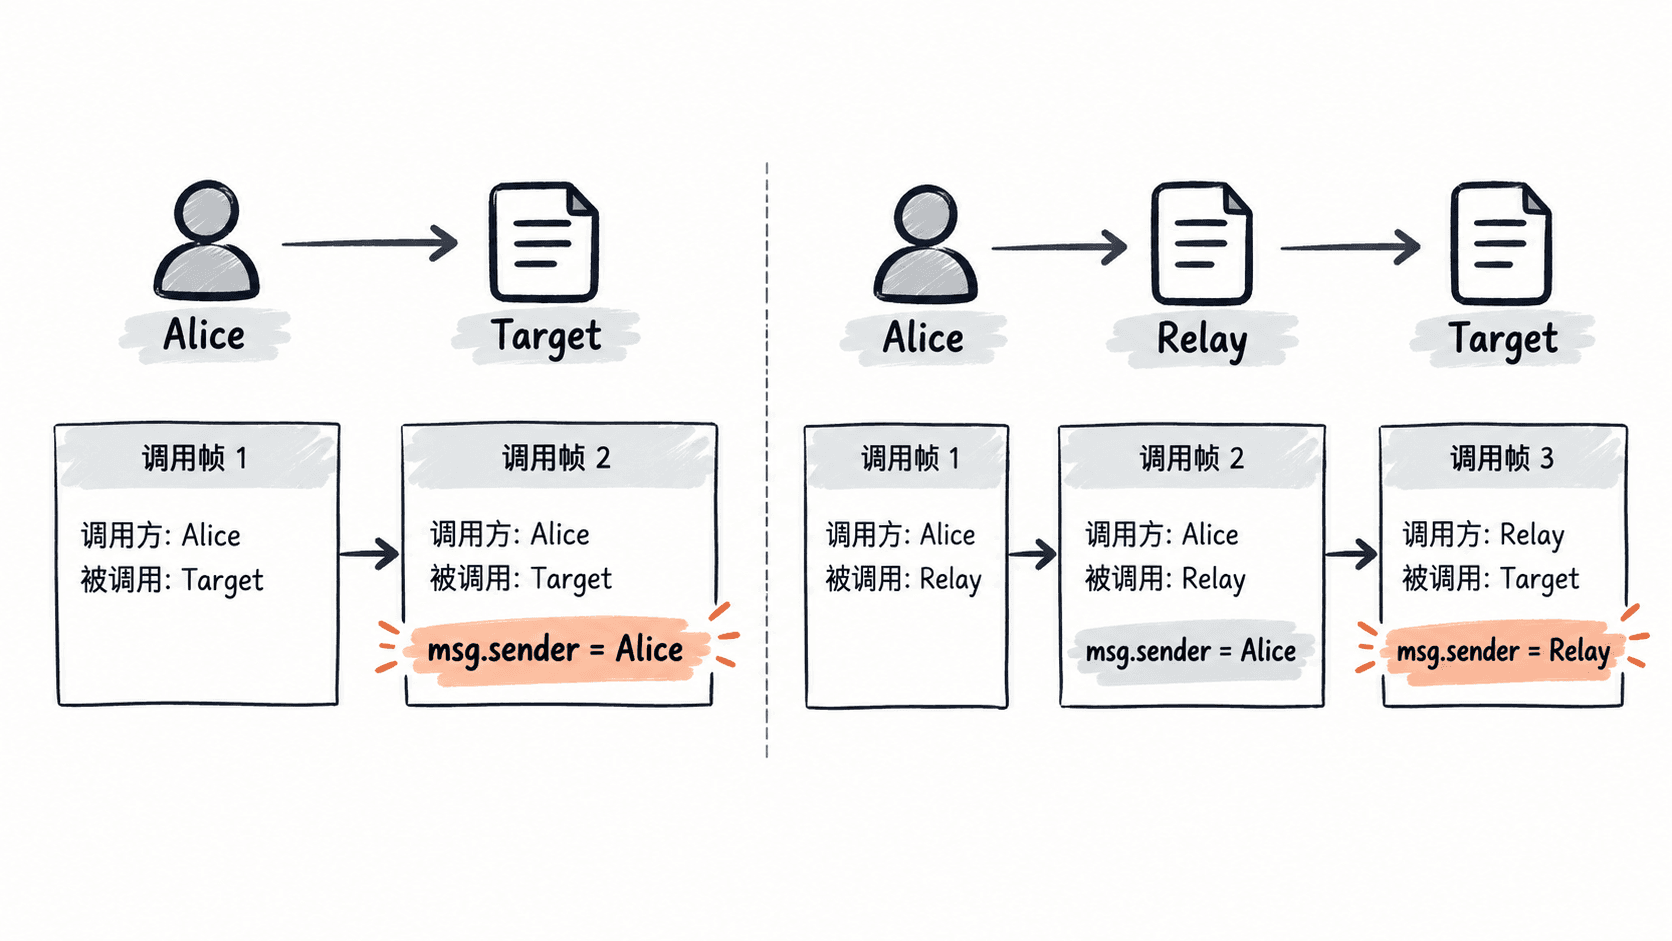
msg.sender 表示当前 EVM 调用帧的直接调用者,而不是整笔交易最初的发起者。外部账户(EOA)直接调用合约时,它就是该账户地址;合约 A 使用普通外部调用执行合约 B 的函数时,B 看到的调用者则是 A。
假设用户 Alice 的地址为 0xAa...,中转合约 Relay 为 0xBb...,目标合约 Target 为 0xCc...。以下地址仅用于说明关系,并非完整的以太坊地址。
| 调用位置 | 当前执行的合约 | msg.sender |
|---|---|---|
| Alice 直接调用 Target | Target | Alice |
| Alice 调用 Relay | Relay | Alice |
| Relay 再调用 Target | Target | Relay |
普通外部调用会产生新的调用帧,因此目标合约读取到的身份随调用边界变化。即使两种路径最终执行的是同一个目标函数,msg.sender 也可能不同。
编写可追踪的多合约示例
使用 Solidity 0.8.24,在 Remix IDE 新建 SenderTrace.sol,粘贴以下完整代码。它包含记录身份的目标合约和发起中转调用的合约。目标合约通过事件公布自身看到的 msg.sender 和 tx.origin,中转合约也会记录进入自身时的调用者。
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

contract Target {
    event IdentityObserved(
        address indexed sender,
        address indexed origin
    );

    function observe() external returns (address) {
        // sender 是本次进入 Target 的直接调用者。
        emit IdentityObserved(msg.sender, tx.origin);
        return msg.sender;
    }
}

contract Relay {
    event RelayEntered(address indexed sender);

    function forward(address target) external returns (address) {
        // 进入 Relay 时记录用户身份,便于对照下一层。
        emit RelayEntered(msg.sender);
        // 普通 CALL 进入 Target 后,调用者变为 Relay。
        return Target(target).observe();
    }
}
代码可在 Remix 的 Solidity 编译器选择 0.8.24 编译。若采用其他满足版本约束的 0.8.x 编译器,需确认编译成功;本课以 0.8.24 为复现基准。
这里的 tx.origin 表示整笔交易的原始发起账户,用于观察身份差异,不用于授权。observe() 返回当前直接调用者地址,事件则便于从交易日志核对调用路径。
在 Remix 中复现两条调用路径
打开 Remix IDE,在 Solidity Compiler 中选择 0.8.24 并编译文件。随后进入 Deploy & Run Transactions,Environment 选择 Remix VM,账户选取默认测试账户即可,不需要真实钱包或主网资金。
- 在 Contract 下拉框选择
Target,点击 Deploy,复制部署后的 Target 地址。 - 保持同一个 Account,展开 Target,点击
observe。在终端交易详情中找到IdentityObserved事件。 - 将 Contract 切换为
Relay,点击 Deploy。 - 展开 Relay 的
forward,填入刚复制的 Target 地址,执行交易。 - 展开第二笔交易的日志,分别检查
RelayEntered与IdentityObserved事件。
预期结果:假设当前测试账户是 Alice,部署出的 Relay 地址为 R,两笔交易的日志应符合下表。
| 操作 | 事件 | sender | origin |
|---|---|---|---|
| Alice 直接调用 observe | IdentityObserved | Alice | Alice |
| Alice 调用 Relay.forward | RelayEntered | Alice | 未记录 |
| Relay 调用 Target.observe | IdentityObserved | R | Alice |
表中的 Alice 和 R 应替换为 Remix 实际显示的完整地址,实际值随测试环境和部署顺序变化。RelayEntered 仅声明了 sender 参数,不存在 origin 字段,不要将其误认为事件遗漏。
注意 observe 和 forward 都是可能修改链上状态的非 view 函数,Remix 会发送交易。事务函数的 Solidity 返回值不会作为常规交易日志自动显示;本实验以事件中的地址作为可核验结果。
为什么身份变化会影响授权
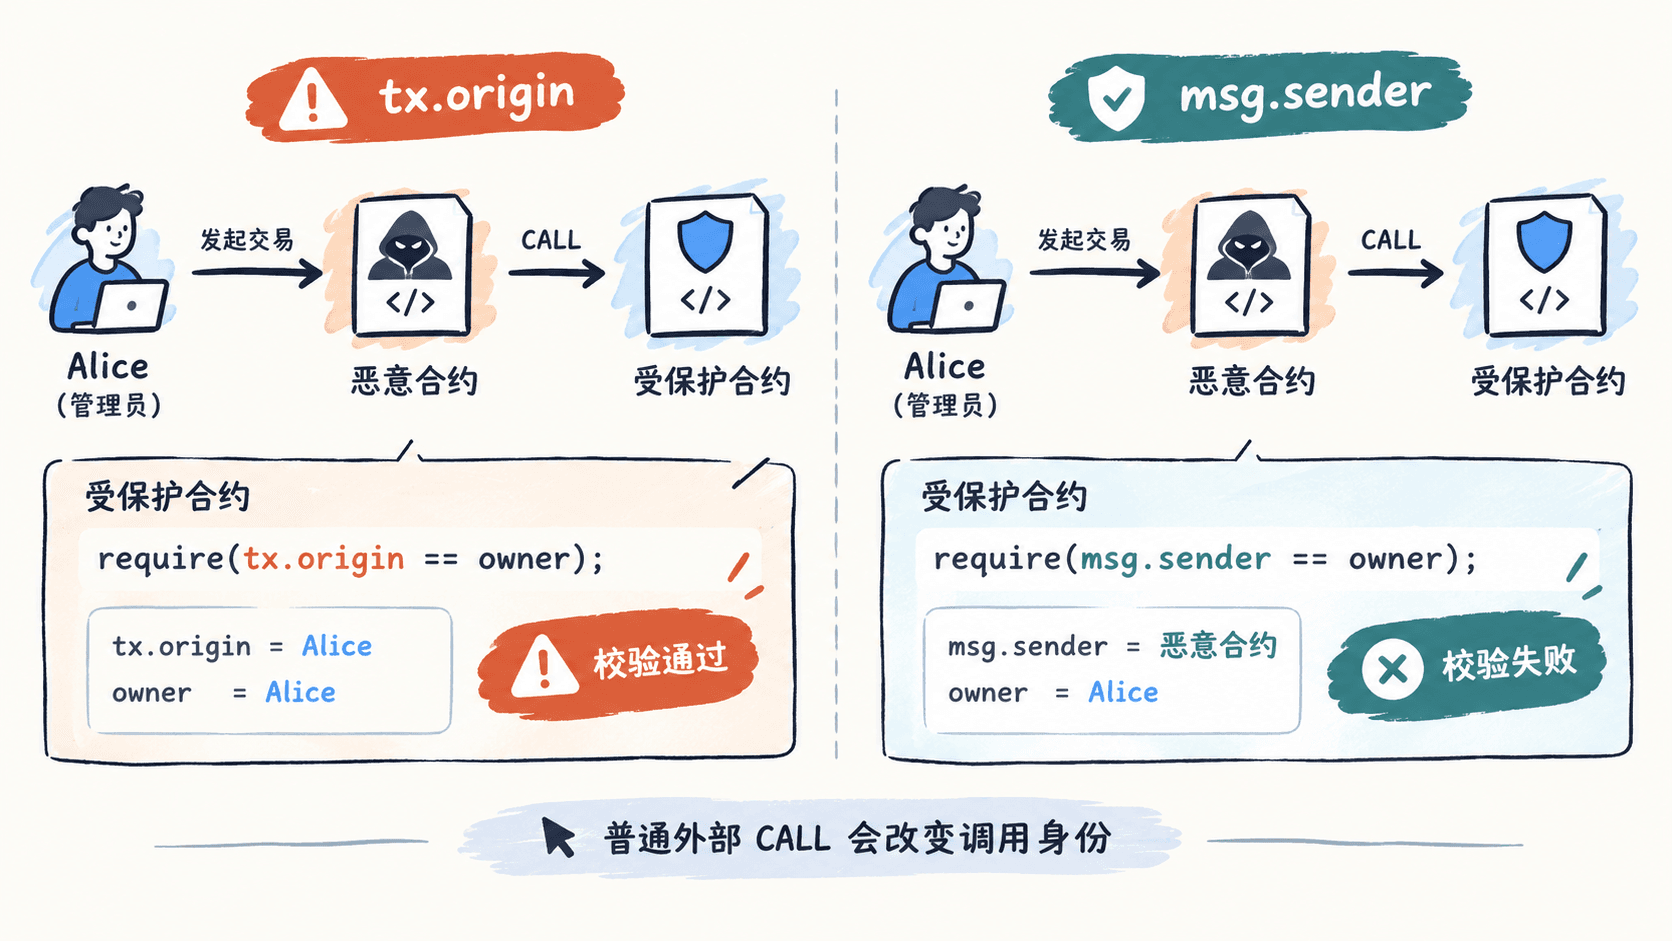
考虑一个仅允许管理员调用的目标合约。如果管理员 Alice 通过 Relay 调用目标函数,目标合约执行 require(msg.sender == owner) 时比较的是 Relay 地址,而不是 Alice 地址,因此当 owner 是 Alice 时调用会失败。
这种失败是预期的安全边界,不应简单通过将条件改成 tx.origin == owner 来绕过。以下为片段示例,依赖包含已初始化 owner 状态变量的合约上下文:
// 片段示例:owner 由合约初始化逻辑设置。
modifier onlyOwner() {
    require(msg.sender == owner, "not owner");
    _;
}
该修饰器只认可直接调用者。当 Alice 直接调用时可以通过;Relay 中转时,即使交易仍由 Alice 发起,也不能通过。若业务确实需要中转,应设计明确的可信转发协议及用户签名验证,不能直接假定转发地址代表最终用户。
更危险的错误是使用 tx.origin 做权限控制:管理员如果被诱导调用恶意合约,恶意合约再进入受保护合约,受保护合约看到的 tx.origin 仍可能是管理员,因此错误的授权条件可能通过。
审计时如何追踪调用者
审查包含 onlyOwner、msg.sender、tx.origin 或外部合约调用的逻辑时,可以按固定顺序定位身份边界。
- 找出用户直接进入的入口函数,记录该函数内预期的
msg.sender。 - 沿每次普通外部调用追踪到下一个合约,更新直接调用者为上一层合约地址。
- 在每个敏感函数中找到
require、自定义错误或权限修饰器,检查它实际验证的是哪个地址。 - 针对直接调用、合法中转和恶意中转分别执行测试,核对允许或拒绝的结果。
还要区分 CALL 和 DELEGATECALL:普通 CALL 会使被调用合约看到的 msg.sender 变为调用方合约;DELEGATECALL 则保留当前调用上下文中的 msg.sender,并在调用方的存储上下文内执行目标代码。因此,不能把本课的普通中转结论机械套用到代理合约的委托调用上。
审计中的最终判断应落实到具体调用帧:先确定谁直接调用了受保护函数,再判断合约是否正确验证了该身份,而不是仅根据交易最初由谁发起就认定调用安全。