
消息队列 / 系统课时
Virtual Host 怎样隔离资源
Virtual Host 怎样隔离资源
RabbitMQ 的 Virtual Host,通常简称 vhost,用来在同一个 Broker 或集群内部划分彼此独立的消息资源命名空间。开发、测试、生产或不同业务可以分别使用自己的 vhost,从而避免队列、交换机和权限互相干扰,同时仍共享底层 RabbitMQ 基础设施。
学习目标
- 理解 vhost 对交换机、队列和绑定关系的隔离作用
- 理解用户权限为什么需要按 vhost 授予
- 判断什么时候使用不同 vhost,什么时候需要更强的物理隔离
vhost 是一层什么边界
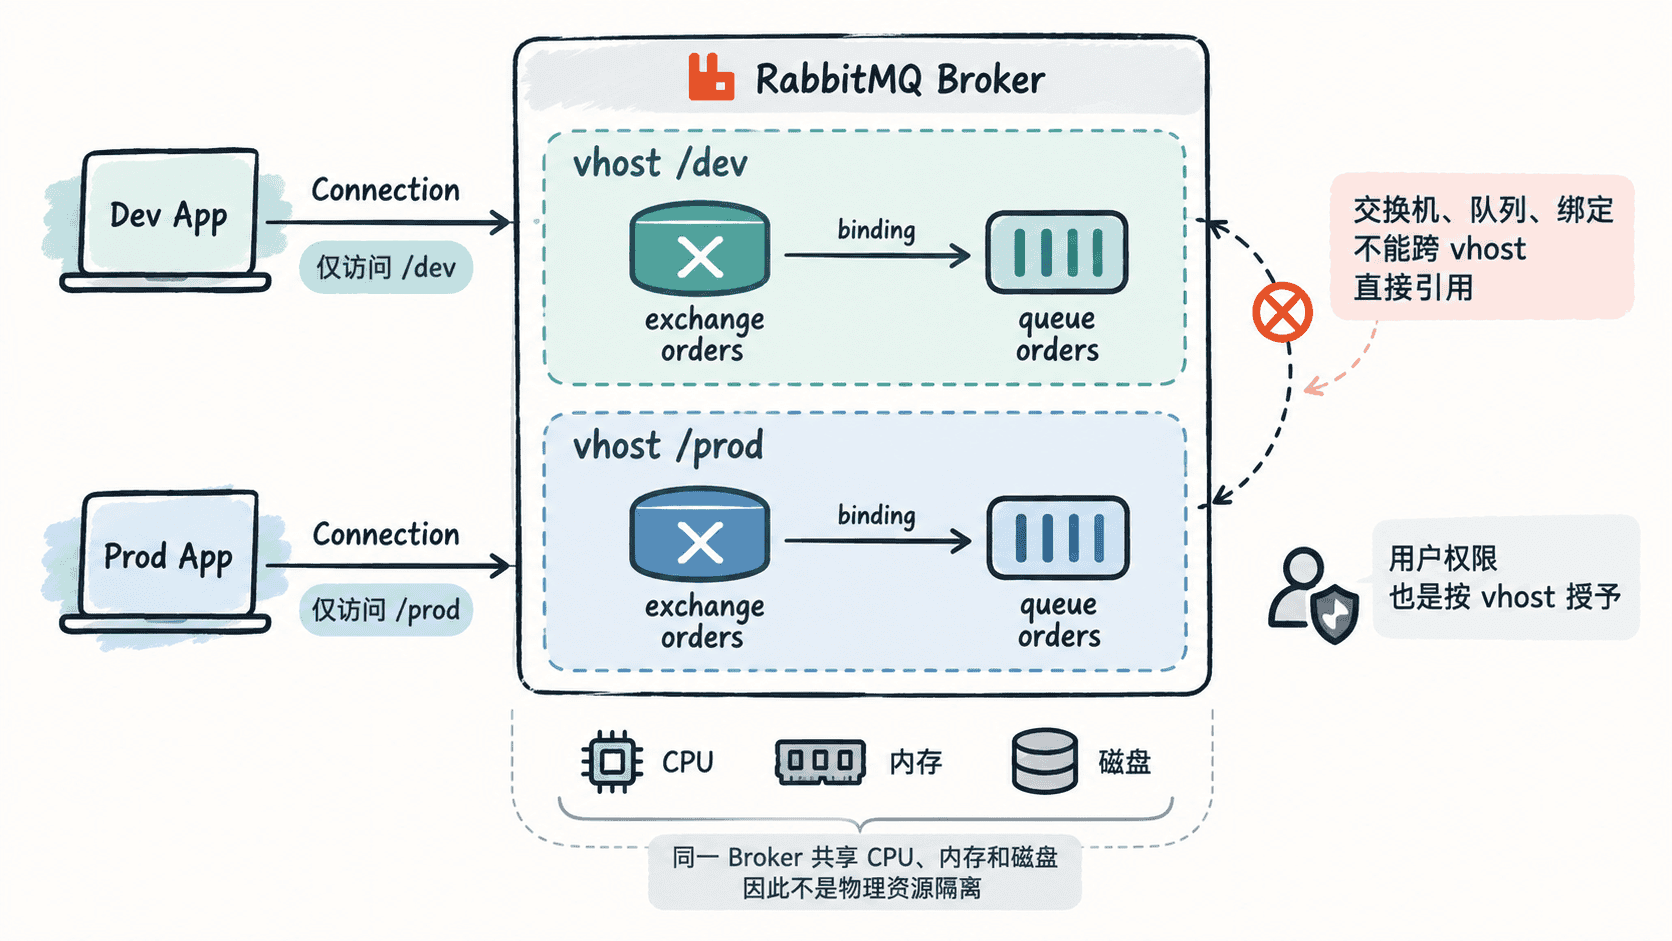
客户端建立 AMQP Connection 时,会选择一个具体的 vhost。连接建立成功后,这条 Connection 以及其中创建的 Channel 都在该 vhost 内工作,声明交换机、创建队列、建立绑定和消费消息时,都只能看到这个命名空间中的资源。
例如,可以同时存在 /dev 和 /prod 两个 vhost,而且两边都创建名为 orders 的队列。虽然名字相同,但它们是两个不同资源,生产环境发布到 /prod 的消息不会自动进入 /dev 中的 orders。
哪些资源会被隔离
vhost 最重要的作用是提供独立的消息资源命名空间。交换机、队列以及它们之间的绑定都属于具体 vhost,不能直接从一个 vhost 建立到另一个 vhost 的普通绑定。
| 对象 | vhost 隔离后的表现 |
|---|---|
| Exchange | 不同 vhost 可以存在同名交换机,彼此不是同一资源 |
| Queue | 不同 vhost 可以存在同名队列,消息不会自动共享 |
| Binding | 绑定关系只连接当前 vhost 内的资源 |
| Permission | 用户需要针对目标 vhost 获得相应权限 |
这种隔离尤其适合避免命名冲突。开发环境即使误建了与生产相同名称的队列,只要连接的是另一个 vhost,就不会修改生产 vhost 中的对应队列。
用户与权限怎样配合 vhost
RabbitMQ 用户是 Broker 层面的身份,而访问消息资源的权限通常针对具体 vhost 授予。也就是说,“用户存在”并不等于“用户能够访问所有 vhost”。同一个用户可以被允许访问 /dev,却没有 /prod 的资源权限。
权限还可以进一步限制用户能对当前 vhost 中哪些资源执行配置、写入和读取操作。因此,在多个团队或环境共享 RabbitMQ 时,vhost 提供资源边界,权限规则则决定谁可以进入这个边界以及能做什么。
怎样划分开发、测试和生产
如果多个环境确实要共享同一套 RabbitMQ 基础设施,可以为它们分别创建 vhost,例如 /dev、/test 和 /prod,再为应用账号只授予对应环境的访问权限。这样即使资源使用相同命名规则,也不会因为名称相同而直接发生交叉访问。
不过 vhost 主要提供的是逻辑资源和权限隔离,不是独立 RabbitMQ 实例。不同 vhost 仍然共享 Broker 节点的 CPU、内存、磁盘、网络以及进程本身。某个 vhost 中出现大量消息堆积或异常负载时,仍可能消耗整个 Broker 的资源。
因此,如果两个业务之间需要独立故障域、独立容量规划、独立升级周期或严格的基础设施边界,仅靠 vhost 并不充分,更适合使用不同 RabbitMQ 集群或实例。
容易混淆的边界
默认安装通常会看到名为 / 的 vhost,它只是一个普通的默认命名空间,并不代表整个 Broker。创建新的 vhost 后,新资源不会自动复制过去,原来在 / 中存在的交换机、队列和绑定也不会因此出现在新 vhost 中。
判断 vhost 是否划分合理,可以关注两个问题:这些业务是否允许看到彼此的消息资源,以及它们是否可以共享同一套 Broker 的计算和存储资源。前者可以通过 vhost 与权限解决;如果后者答案是否定的,就需要更强的部署级隔离。