
P2P 与分布式存储 / 系统课时
Noise 与 TLS 如何认证远端
Noise 与 TLS 如何认证远端
TCP 连接建立后,节点仍无法确认对方是否拥有目标 Peer ID 对应的私钥。本课拆解 libp2p 中 Noise 与 TLS 1.3 的密钥协商和身份认证机制,并通过本地实验验证:连接地址正确但远端身份不匹配时,安全握手必须失败。
学习目标
- 解释 Noise 与 TLS 1.3 如何建立加密会话,并把远端公钥绑定到 Peer ID。
- 区分握手密钥、节点身份密钥以及远端身份检查的职责。
- 使用 go-libp2p 分别完成正常连接和错误 Peer ID 连接实验。
安全握手位于连接建立的哪个阶段
对于使用 TCP 的 libp2p 节点,TCP 三次握手只能证明双方建立了网络连接,不能证明远端身份。libp2p 还需要通过安全协议协商、加密握手和流复用器协商,才能提供可供应用协议使用的连接。
典型连接过程如下:
- 建立 TCP 连接,得到尚未加密的底层连接。
- 通过 multistream-select 协商共同支持的安全协议,例如
/noise或/tls/1.0.0。 - 进行密码学握手,验证身份密钥与会话握手材料的绑定关系,并建立加密密钥。
- 发起方检查认证得到的远端 Peer ID 是否等于预期 Peer ID。
- 安全握手成功后,建立流复用能力,例如使用 yamux,随后创建应用数据流。
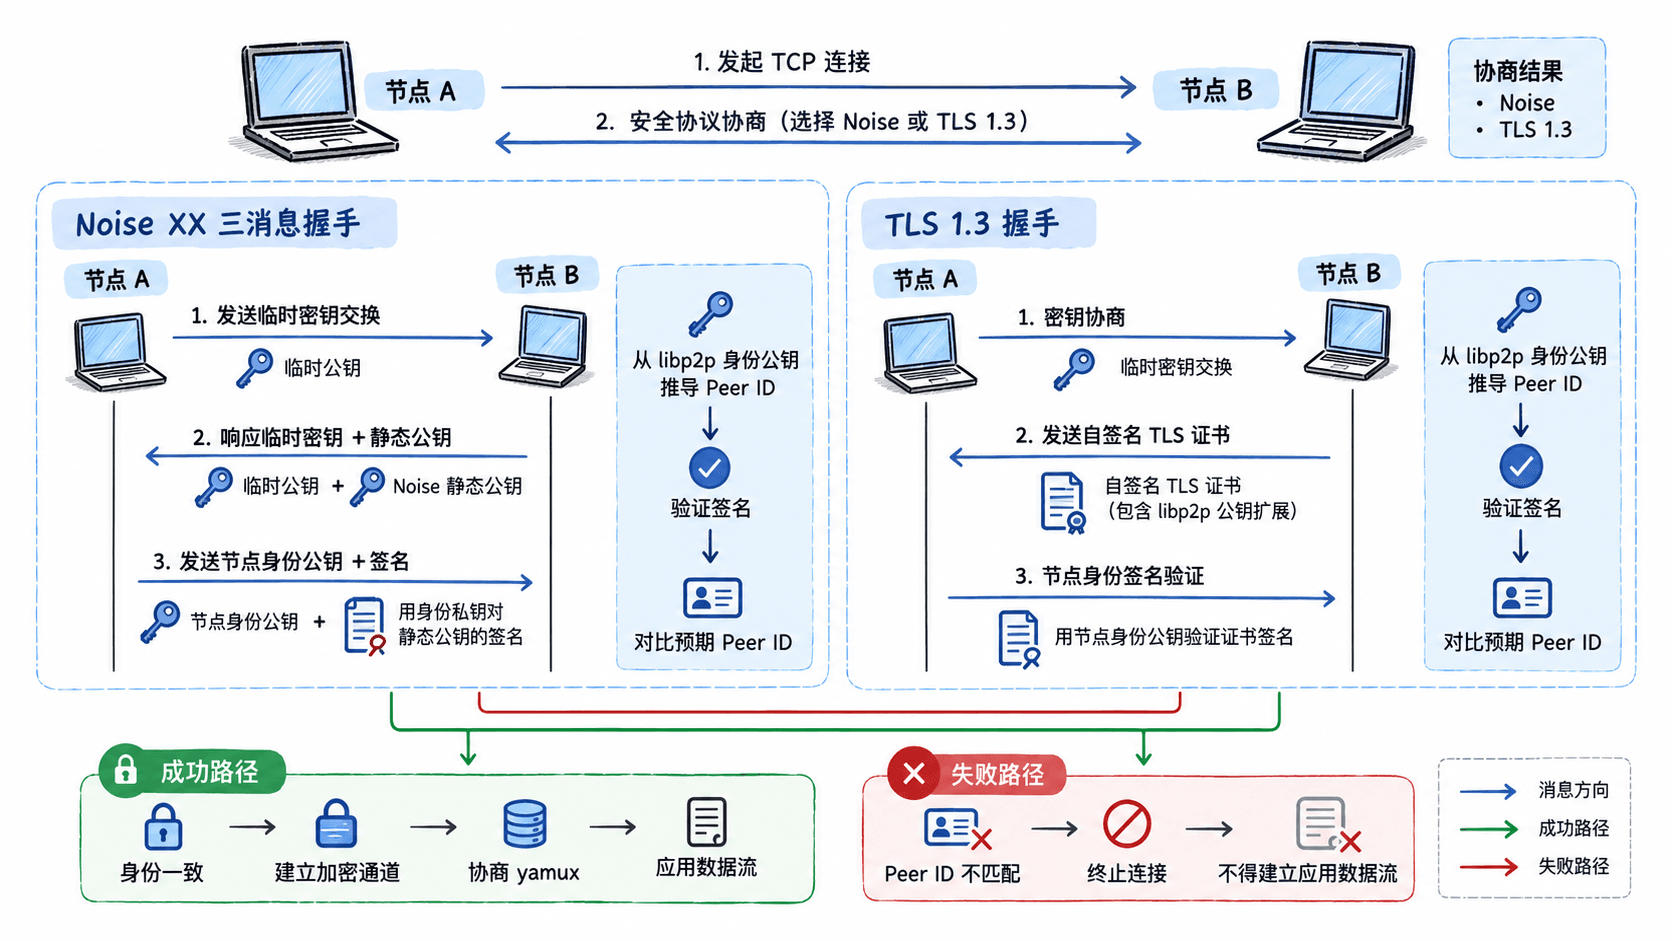
如果双方没有共同支持的安全协议,连接会在安全协议协商阶段失败;如果安全协议一致但身份不匹配,则会在认证阶段失败。这两种错误不能混为一谈。
Noise 与 TLS 如何把公钥绑定到 Peer ID
Noise 和 TLS 都能提供加密、完整性保护和远端身份认证,但它们证明身份的方式不同。
| 对比项 | Noise | libp2p TLS 1.3 |
|---|---|---|
| 安全协议 ID | /noise |
/tls/1.0.0 |
| 握手机制 | Noise XX | TLS 1.3 |
| 密钥协商 | X25519 Diffie-Hellman | TLS 1.3 支持的密钥交换机制 |
| 身份证明 | 身份私钥签名 Noise 静态公钥 | 身份私钥签名证书相关公钥材料 |
| 身份载体 | 加密握手载荷中的身份公钥与签名 | X.509 证书扩展中的身份公钥与签名 |
| 远端检查 | 验证签名并推导、比较 Peer ID | 验证证书扩展中的身份签名并推导、比较 Peer ID |
Noise 的身份认证链
libp2p Noise 使用 Noise_XX_25519_ChaChaPoly_SHA256 协议组合。XX 握手交换临时密钥和 Noise 静态公钥,完成 Diffie-Hellman 运算并派生加密会话所需的对称密钥。
Noise 静态密钥与 libp2p 节点身份密钥是两套不同的密钥。节点使用自己的 libp2p 身份私钥,对带有固定协议前缀的 Noise 静态公钥数据签名,再将身份公钥和签名放入握手载荷。接收方验证签名,确认 Noise 静态公钥确实得到了该身份密钥的授权。
接收方还需要从身份公钥推导 Peer ID,并与预期远端身份比较。签名有效但 Peer ID 不符合预期,同样必须拒绝连接。
Noise XX 使用三条握手消息。完成握手后,双方分别得到用于发送和接收的加密状态。应用数据使用协商出的会话密钥加密,不直接使用节点长期身份私钥加密。
TLS 1.3 的身份认证链
libp2p TLS 1.3 不依赖普通 HTTPS 的域名认证模式。节点通过证书扩展承载自己的 libp2p 身份公钥,并使用身份私钥签名证明它与证书密钥的绑定关系。
接收方需要验证 TLS 握手中的证书、签名以及 libp2p 身份扩展,再从身份公钥推导 Peer ID。发起方还要将结果与预期连接目标比较。
因此,一个自签名证书并不必然意味着 libp2p 身份认证失败。它的信任依据是有效的身份密钥证明及预期 Peer ID 检查,而不是普通网站的公共 CA 证书链。
本机验证两种安全协议和错误身份
使用两个真实节点 A、B,再生成一个不属于 B 的 Peer ID。A 首先以错误 Peer ID 连接 B 的真实监听地址,检查连接是否被拒绝;随后用 B 的真实 Peer ID 再连接一次,验证正常路径。
本例采用 go-libp2p v0.50.0,需要 Go 1.26 或兼容的自动工具链环境。实验仅监听 127.0.0.1,不需要公网 IP 或 NAT 穿透。
准备步骤:
- 创建空目录,执行
go mod init p2p-auth-lab初始化 Go 模块。 - 执行
go get github.com/libp2p/go-libp2p@v0.50.0安装指定版本依赖。 - 新建
main.go,写入下方完整代码。 - 执行
go run main.go,观察四条验证结果。
package main

import (
    "context"
    "fmt"
    "log"
    "time"

    libp2p "github.com/libp2p/go-libp2p"
    "github.com/libp2p/go-libp2p/core/crypto"
    "github.com/libp2p/go-libp2p/core/host"
    "github.com/libp2p/go-libp2p/core/peer"
    "github.com/libp2p/go-libp2p/p2p/security/noise"
    libp2ptls "github.com/libp2p/go-libp2p/p2p/security/tls"
)

func check(name string, security libp2p.Option) error {
    create := func() (host.Host, error) {
        // 仅开放本机TCP监听,并为本次实验指定安全协议。
        return libp2p.New(
            libp2p.ListenAddrStrings("/ip4/127.0.0.1/tcp/0"),
            security,
        )
    }

    client, err := create()
    if err != nil {
        return err
    }
    defer client.Close()

    server, err := create()
    if err != nil {
        return err
    }
    defer server.Close()

    // 生成与服务端身份无关的第三方Peer ID。
    wrongKey, _, err := crypto.GenerateKeyPair(crypto.Ed25519, -1)
    if err != nil {
        return err
    }
    wrongID, err := peer.IDFromPublicKey(wrongKey.GetPublic())
    if err != nil {
        return err
    }

    ctx, cancel := context.WithTimeout(context.Background(), 10*time.Second)
    defer cancel()

    // 地址属于B,但声明的预期身份属于第三方。
    err = client.Connect(ctx, peer.AddrInfo{
        ID:    wrongID,
        Addrs: server.Addrs(),
    })
    if err == nil {
        return fmt.Errorf("%s: 错误身份被接受", name)
    }
    if len(client.Network().ConnsToPeer(wrongID)) != 0 {
        return fmt.Errorf("%s: 错误身份仍有活跃连接", name)
    }
    fmt.Printf("%s 错误身份:已拒绝\n", name)

    // 使用相同地址与服务端真实Peer ID重新连接。
    err = client.Connect(ctx, peer.AddrInfo{
        ID:    server.ID(),
        Addrs: server.Addrs(),
    })
    if err != nil {
        return fmt.Errorf("%s 正常连接失败: %w", name, err)
    }
    if len(client.Network().ConnsToPeer(server.ID())) == 0 {
        return fmt.Errorf("%s: 正确身份无活跃连接", name)
    }
    fmt.Printf("%s 正确身份:已连接\n", name)
    return nil
}

func main() {
    suites := []struct {
        name     string
        security libp2p.Option
    }{
        {"Noise", libp2p.Security(noise.ID, noise.New)},
        {"TLS 1.3", libp2p.Security(libp2ptls.ID, libp2ptls.New)},
    }

    for _, suite := range suites {
        if err := check(suite.name, suite.security); err != nil {
            log.Fatal(err)
        }
    }
}
预期输出:
Noise 错误身份:已拒绝
Noise 正确身份:已连接
TLS 1.3 错误身份:已拒绝
TLS 1.3 正确身份:已连接
运行时会随机生成节点身份,系统也会分配实际 TCP 监听端口,因此每次运行的 Peer ID 和端口都可能不同。本例只输出固定的验证状态,未假定动态 ID、端口或底层错误字符串。
两种安全协议分别创建独立节点,避免已有连接复用影响结果。错误测试使用 B 的真实地址,排除了地址故意不存在这一干扰因素;同时确认错误身份没有活跃连接,正常身份存在活跃连接。
根据失败位置区分身份错误与网络错误
仅凭 Connect 返回错误,不能断言一定发生了身份不匹配。实际排查时,应按照连接建立顺序区分故障层。
| 可观察现象 | 优先检查 | 处理方式 |
|---|---|---|
| TCP 连接被拒绝或超时 | 监听地址、端口、防火墙 | 确认服务端在正确地址监听且可达 |
| 安全协议协商失败 | 两端是否有共同的 /noise 或 /tls/1.0.0 |
对齐至少一种安全协议 |
| 密钥或签名认证失败 | 身份密钥、握手签名或证书身份扩展 | 检查密钥是否被错误替换、加载或签名 |
| 远端 Peer ID 不匹配 | 预期 Peer ID 与握手认证出的 Peer ID | 修正发现记录或连接目标,不能绕过校验 |
| 安全握手成功但应用请求被拒绝 | 应用协议与访问控制规则 | 检查业务授权,而非关闭加密 |
本地实验中,如果错误 Peer ID 测试意外返回成功,应首先检查是否禁用了远端身份验证,或者是否误用了没有预期身份约束的拨号路径。Noise 的 DisablePeerIDCheck 等绕过身份检查的选项不应被当作解决身份不匹配问题的办法。
还需要检查实际拨号使用的身份来源。对于已知节点,应从经过验证的配置或可信发现记录中获取预期 Peer ID,不能把握手后收到的任意身份直接当作原本想连接的目标。
生产环境应妥善持久化节点身份私钥。若每次重启都重新生成身份密钥,Peer ID 也会随之改变,依赖旧 Peer ID 的节点可能持续连接失败。此时应确认密钥加载过程及节点身份迁移方案,而不是关闭身份认证。
可进一步核对 libp2p Noise 协议规范 和 libp2p TLS 握手规范。二者使用不同的身份绑定机制,但必须达到相同的安全结果:握手认证出的公钥与目标 Peer ID 一致后,才允许在加密连接上承载应用通信。