
P2P 与分布式存储 / 系统课时
DCUtR 如何协调两端同时打洞
DCUtR 如何协调两端同时打洞
当两个 libp2p 节点都处于 NAT 后面时,单方面向对方拨号通常会被入站过滤拦下。DCUtR 借助已经建立的中继连接交换候选地址、约定拨号时机,让两端几乎同时向外发送报文,争取建立不经过中继的直连;失败时仍保留中继通路。
学习目标
- 说清中继连接、
Connect、Sync和直连尝试各自负责什么。 - 根据中继往返时延推算两端的预计拨号时间。
- 区分 TCP 与 QUIC 的打洞动作,并判断何时应回退到中继。
打洞开始前必须具备的条件
假设节点 A 通过公开中继 R 连接到 NAT 后面的节点 B,且 B 已取得 Circuit Relay v2 的中继预约。此时 A 与 B 已经能通过 R 通信,但这不等于存在 A 到 B 的直接网络路径。DCUtR(Direct Connection Upgrade through Relay)正是在这条中继连接上协商升级。
双方需要支持 /libp2p/dcutr,并掌握对方可能可用的非中继地址,例如通过 Identify 的地址观察机制获得或推测的公网 IP、端口及传输协议。只有 /p2p-circuit 地址不足以执行直连拨号。如果 A 已有可直拨的公网地址,B 可以先尝试普通反向拨号,未必需要双方同步打洞。
Connect 和 Sync 的实际消息顺序
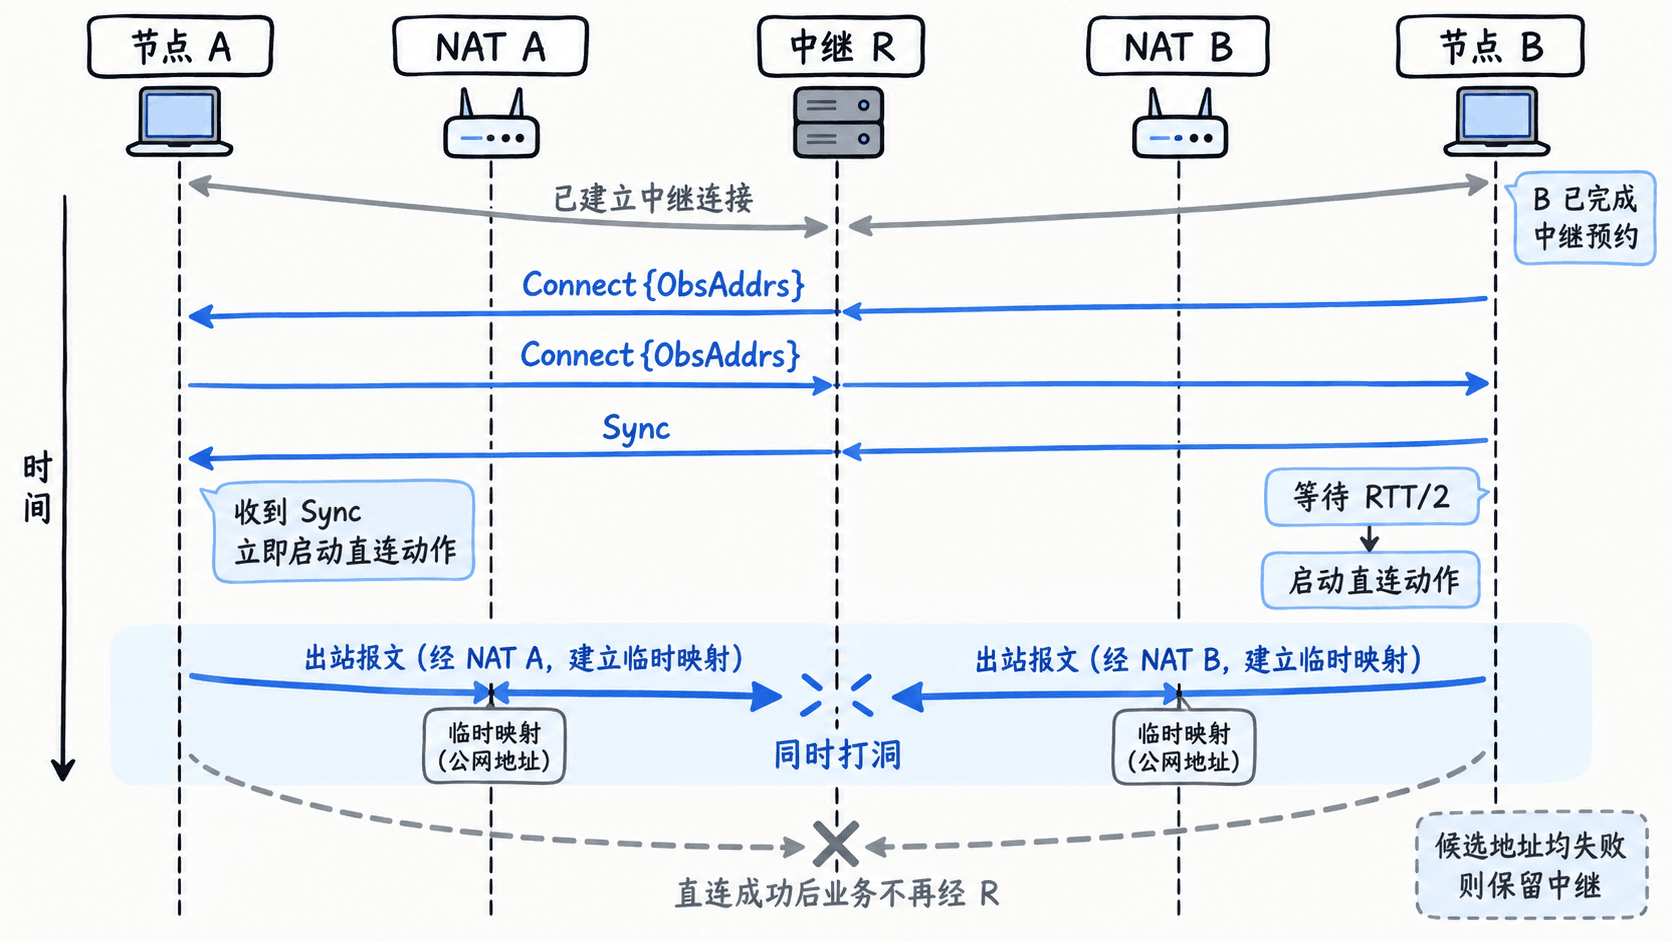
在标准 DCUtR 流程中,接受中继入站连接的 B 发起协商,而不是最初经中继拨号的 A。
- B 在现有中继连接上打开
/libp2p/dcutr流,向 A 发送带候选地址ObsAddrs的Connect,开始测量往返时间。 - A 返回自己的
Connect,其中包含 A 的候选地址。B 收到后得到本次中继往返时间 RTT。 - B 向 A 发送
Sync,同时启动RTT/2的等待计时器。 - A 收到
Sync后立即对 B 的候选地址执行直连动作;B 的计时器到期后,对 A 的候选地址执行相应动作。实际动作取决于 TCP 或 QUIC 传输。 - 直连建立并认证远端身份后,新建协议流优先使用直连;若各候选地址均失败,则继续使用原来的中继连接。
为什么要等待半个 RTT
假设中继路径的往返时延测得 120 ms,且去程与回程各需约 60 ms。B 在时刻 120 ms 收到 A 的 Connect 回复并发送 Sync;A 约在 180 ms 收到 Sync 并开始直连,B 在等待 60 ms 后也于约 180 ms 开始动作。
下面的 Python 3 示例只计算理想化协调时间,不发送网络报文,也不代表实际打洞成功。
def main():
    relay_rtt_ms = 120
    one_way_ms = relay_rtt_ms // 2  # 假设往返延迟对称
    b_sync_at = relay_rtt_ms
    a_dial_at = b_sync_at + one_way_ms  # A 收到 Sync 时动作
    b_dial_at = b_sync_at + relay_rtt_ms // 2

    print(f"中继 RTT: {relay_rtt_ms} ms")
    print(f"B 发送 Sync: {b_sync_at} ms")
    print(f"A 开始直连动作: {a_dial_at} ms")
    print(f"B 开始直连动作: {b_dial_at} ms")
    print(f"动作时间差: {abs(a_dial_at - b_dial_at)} ms")

if __name__ == "__main__":
    main()
预期输出:
中继 RTT: 120 ms
B 发送 Sync: 120 ms
A 开始直连动作: 180 ms
B 开始直连动作: 180 ms
动作时间差: 0 ms
RTT/2 只是基于路径时延近似对称的估算。实际中继排队、抖动与终端调度都会引入时间差,所以“同时”指尽量让两侧的 NAT 映射窗口重叠,而非要求两个系统时钟完全一致。
TCP 与 QUIC 的打洞动作并不相同
| 传输 | A 收到 Sync 后 | B 等待 RTT/2 后 | 关键条件 |
|---|---|---|---|
| TCP | 向 B 发起 TCP 拨号 | 向 A 发起 TCP 拨号 | 双方 SYN 可能形成 simultaneous open;还取决于操作系统、端口复用及 NAT 行为 |
| QUIC | 向 B 发起 QUIC 连接 | 向 A 地址发送用于建立 UDP 映射的探测报文 | B 的探测不是另一次完整 QUIC 客户端握手;A 作为 QUIC 客户端建立连接 |
按 DCUtR 规范,QUIC 情形下 B 可按 10~200 ms 的随机间隔重复发送填充随机字节的 UDP 报文,以维持打洞尝试。这是协议实现层的行为,不应在应用业务层另造一套打洞报文。无论使用哪种传输,都要在直接连接上确认对方仍是预期 Peer ID。
为什么同样的协商可能失败
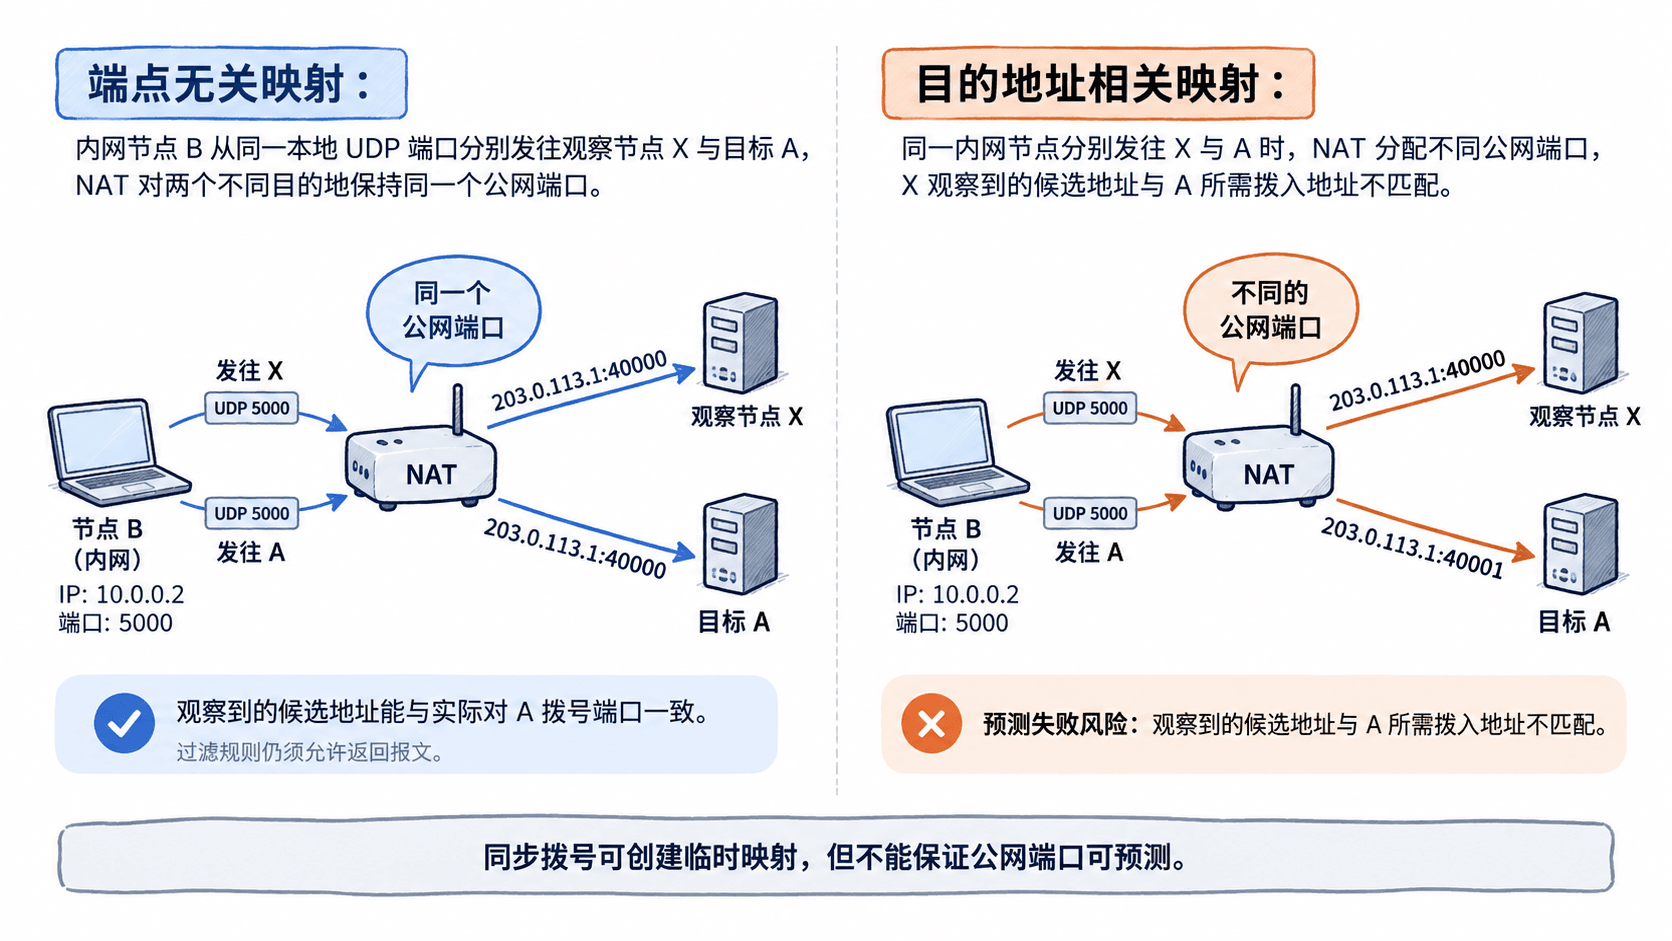
出站创建映射,入站再按规则检查。 当 A、B 几乎同时向对方发报文时,各自 NAT 可能已经有允许对端报文返回的状态;因此即使“未经请求的入站连接”默认被拒绝,打洞仍可能成功。
关键差异是 NAT 的映射方式与入站过滤方式:端点无关映射通常更容易复用已观察到的公网端口;如果公网端口随目标 IP 或端口改变,候选地址可能不再准确。端口受限过滤不等于必然失败,因为双方主动向对方发包可能恰好建立匹配的许可。对称 NAT、运营商级 NAT、多重 NAT、UDP 被屏蔽、TCP simultaneous open 不被支持,都会增加失败概率,但不能仅凭一个 NAT 类型标签断言必定失败。
怎样验收直连并安全回退
测试时至少准备两个分别处在独立 NAT 后的节点 A、B,以及一台具有公网可达地址的中继 R。先确认 B 的中继预约有效且 A 能经 R 与 B 通信,再观察一次 DCUtR 尝试。记录 Connect 往返 RTT、Sync 时刻、尝试的候选地址、使用的传输和最终连接类型。
验收不能只凭“Ping 成功”:中继也能转发 Ping。应检查已建立连接的实际远端地址与连接类型,确认业务使用的连接不是 /p2p-circuit,且认证的 Peer ID 未改变。直连成功后可以让新流走直连,待宽限期结束再释放中继;原先持续运行的长流可能需要重建,并不会自动无损迁移。
如果直连失败,按规范可重新交换 Connect、Sync 再尝试;规范建议 B 最多额外重试两次,即合计三轮。仍失败就保留中继并尊重 Circuit Relay v2 的时长和流量限额。协议细节可查阅 libp2p DCUtR 规范。