
P2P 与分布式存储 / 系统课时
怎样限制连接数和并发协议流
怎样限制连接数和并发协议流
一个 P2P 节点即使没有传输大量数据,也可能因连接和协议流不断增加而耗尽内存、文件描述符或处理能力。本课使用 go-libp2p 配置连接软水位与资源硬上限,并通过可重复的实验验证超限拒绝和资源释放后的恢复行为。
学习目标
- 区分连接管理器的软水位与资源管理器的硬限制,理解连接、协议流和内存的消耗关系。
- 使用 go-libp2p 配置连接数量、并发协议流与内存预算。
- 验证资源达到上限后的拒绝行为,并制定实际节点的监控与调参方法。
为什么只限制连接数还不够
libp2p 的一条底层连接可以通过多路复用同时承载多个协议流。例如,节点 A 与节点 B 只有一条 TCP 连接,却可能同时运行 Identify、Ping、DHT 查询和应用请求响应协议。
假设节点维持 100 条连接,每条连接平均打开 8 条协议流,则同时存在约 800 条流。如果每条流的应用层缓冲区平均占用 32 KiB,仅这部分缓冲区就需要约 25 MiB,还没有计算连接缓冲、加密状态、协议处理对象和其他运行时开销。
因此,连接数限制不能替代协议流限制。实际需要区分以下两个组件:
| 组件 | 主要职责 | 达到阈值后的行为 |
|---|---|---|
| Connection Manager | 根据连接价值维护连接数量 | 超过高水位后尝试裁剪至低水位,不保证立即拒绝新连接 |
| Resource Manager | 对连接、流、内存和文件描述符等资源记账 | 资源预留超过硬上限时拒绝新的资源请求 |
资源管理器还具有多层作用域。System 限制全局用量,Transient 限制尚未完成身份或协议协商的资源,Peer、Protocol 和 Service 可以分别限制特定对等节点、协议或服务的消耗。
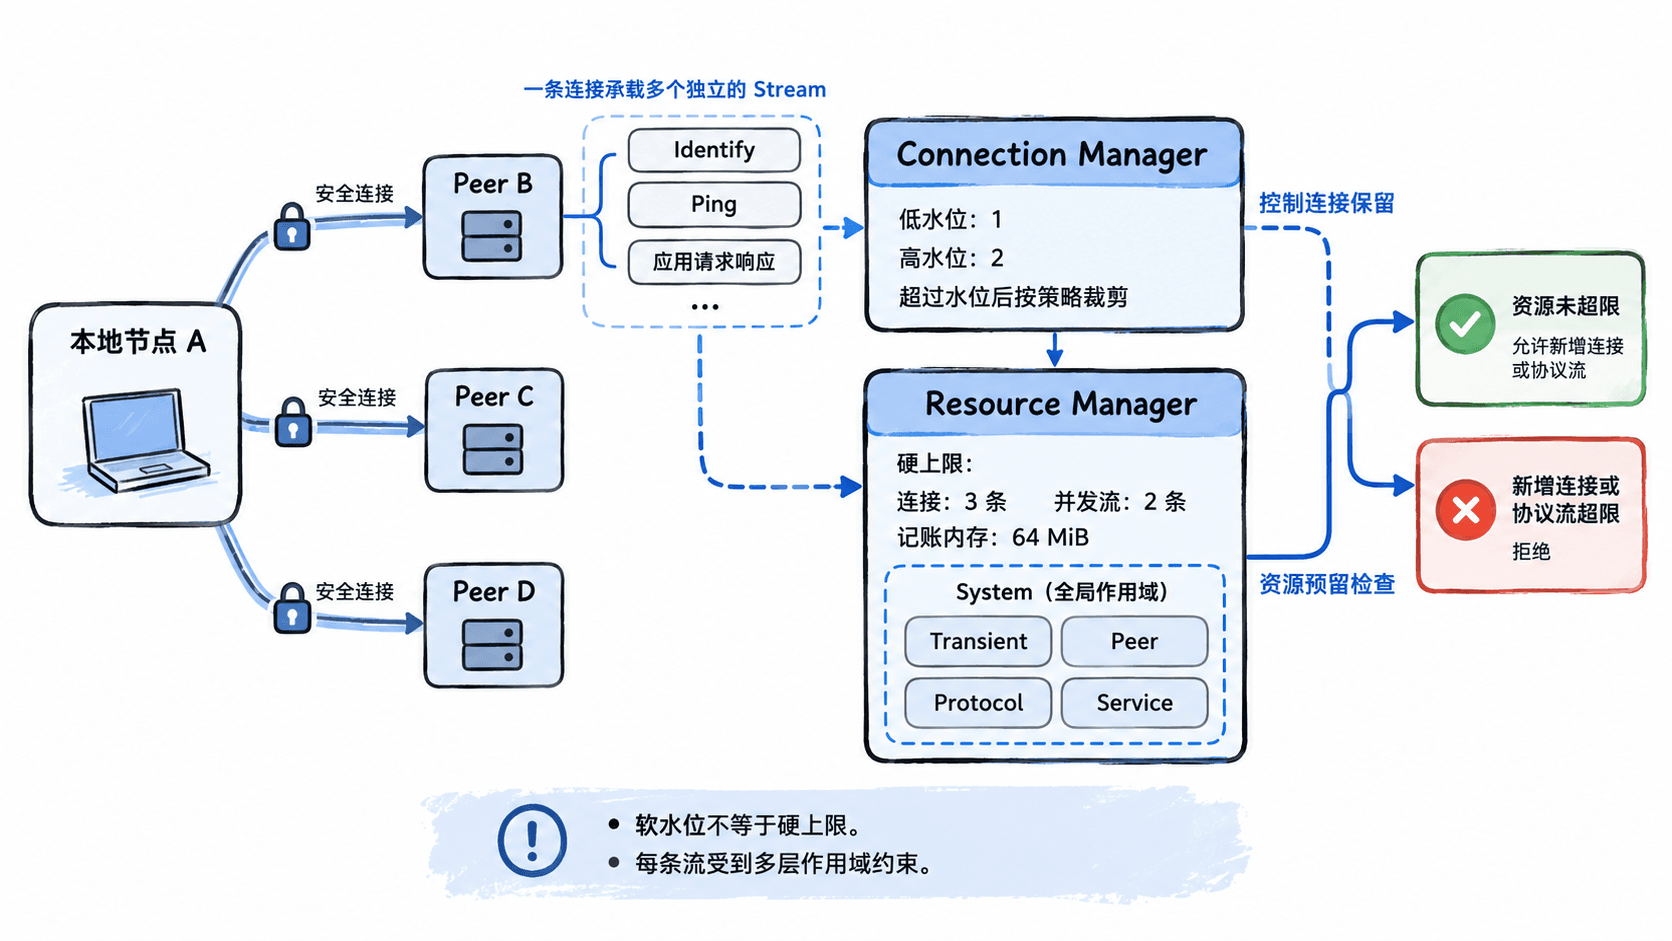
配置连接软水位与资源硬上限
下面使用 go-libp2p v0.50.0 演示,要求 Go 1.26.0 或兼容的更新版本。实验故意使用很小的限制,以便在单机上触发拒绝。生产环境不能直接照搬这些数值。
先在空目录中初始化 Go 模块并安装指定版本依赖:
go mod init example.com/p2p-limits
go get github.com/libp2p/go-libp2p@v0.50.0
预期结果:生成 go.mod,其中包含指定版本的 go-libp2p 依赖。首次执行需要联网下载模块;Go 工具链和依赖下载输出可能因环境不同而变化。
新建 main.go,写入以下完整程序。它会创建一个没有监听地址的 Host,并把自定义的连接管理器和资源管理器绑定到该 Host。为了得到确定的实验结果,程序随后直接调用资源管理器的预留接口,不实际建立网络连接。
package main

import (
    "fmt"

    libp2p "github.com/libp2p/go-libp2p"
    "github.com/libp2p/go-libp2p/core/network"
    "github.com/libp2p/go-libp2p/core/protocol"
    rcmgr "github.com/libp2p/go-libp2p/p2p/host/resource-manager"
    "github.com/libp2p/go-libp2p/p2p/net/connmgr"
    ma "github.com/multiformats/go-multiaddr"
)

func main() {
    // 保留默认作用域规则,只覆盖演示所需的全局硬上限。
    scaling := rcmgr.DefaultLimits
    libp2p.SetDefaultServiceLimits(&scaling)
    limits := rcmgr.PartialLimitConfig{
        System: rcmgr.ResourceLimits{
            Conns:           3,
            ConnsInbound:    3,
            ConnsOutbound:   3,
            Streams:         2,
            StreamsInbound:  2,
            StreamsOutbound: 2,
            Memory:          64 << 20,
        },
    }.Build(scaling.AutoScale())

    rm, err := rcmgr.NewResourceManager(
        rcmgr.NewFixedLimiter(limits),
        rcmgr.WithMetricsDisabled(),
    )
    if err != nil {
        panic(err)
    }

    // 连接软水位必须低于硬上限,避免裁剪机制无法触发。
    cm, err := connmgr.NewConnManager(1, 2)
    if err != nil {
        panic(err)
    }
    h, err := libp2p.New(
        libp2p.NoListenAddrs,
        libp2p.ConnectionManager(cm),
        libp2p.ResourceManager(rm),
    )
    if err != nil {
        panic(err)
    }
    defer h.Close()

    // 直接预留3个连接作用域,不进行真实拨号。
    addr := ma.StringCast("/ip4/127.0.0.1/tcp/4001")
    var conns []network.ConnManagementScope
    for i := 0; i < 3; i++ {
        c, e := rm.OpenConnection(network.DirOutbound, true, addr)
        if e != nil {
            panic(e)
        }
        conns = append(conns, c)
    }
    for _, c := range conns {
        defer c.Done()
    }

    c, err := rm.OpenConnection(network.DirOutbound, true, addr)
    if err == nil {
        c.Done()
    }
    fmt.Println("第4条连接被阻止:", err != nil)

    // 使用Host生成的有效Peer ID进行协议流额度演练。
    var streams []network.StreamManagementScope
    for i := 0; i < 2; i++ {
        s, e := rm.OpenStream(h.ID(), network.DirOutbound)
        if e != nil {
            panic(e)
        }
        if e = s.SetProtocol(protocol.ID("/demo/1.0.0")); e != nil {
            s.Done()
            panic(e)
        }
        streams = append(streams, s)
    }

    s, err := rm.OpenStream(h.ID(), network.DirOutbound)
    if err == nil {
        s.Done()
    }
    fmt.Println("第3条协议流被阻止:", err != nil)

    // 释放一个流作用域后,重新申请应当成功。
    streams[0].Done()
    s, err = rm.OpenStream(h.ID(), network.DirOutbound)
    fmt.Println("释放后重新开流:", err == nil)
    if err == nil {
        s.Done()
    }
    streams[1].Done()
}
配置中最重要的参数是:
| 参数 | 实验值 | 含义 |
|---|---|---|
NewConnManager(1, 2) |
1 / 2 | 连接裁剪的低、高水位 |
System.Conns |
3 | 全局最多预留3条连接 |
System.ConnsOutbound |
3 | 最多预留3条出站连接 |
System.Streams |
2 | 全局最多预留2条协议流 |
System.StreamsOutbound |
2 | 最多预留2条出站流 |
System.Memory |
64 MiB | 资源管理器管理的内存预留预算 |
Build 将未覆盖的字段填入自动缩放后的默认值,避免只设置几个字段就意外清空其他作用域的限制。这里的 64 MiB 是资源管理器的内存记账上限,不等同于整个 Go 进程的 RSS 上限。
验证超限拒绝与额度恢复
在 main.go 所在目录运行:
go run .预期输出:
第4条连接被阻止: true
第3条协议流被阻止: true
释放后重新开流: true
第一项说明已有3个出站连接作用域占用了全部连接额度,再申请第4个时被拒绝。第二项说明两个协议流作用域保持打开,第3个流的预留失败。第三项说明调用 Done() 释放一个流作用域后,资源管理器重新允许分配。
实验中的 OpenConnection 和 OpenStream 是资源记账接口,并非真实拨号或数据传输。程序没有通过网络发起连接,也没有真的向自身 Peer ID 发送消息。实际 Host 建连和开流时,libp2p 会调用同一套资源管理机制;拒绝可能发生在连接建立、流创建或协议协商阶段,并不保证远端收到某种固定格式的错误响应。
正式应用中,连接和协议流正常关闭后应及时释放相关资源。对于业务层创建的 network.Stream,应根据协议正常调用 Close(),发生异常时按需要调用 Reset()。不要把底层资源作用域的 Done() 当作普通业务流的关闭接口。
生产环境怎样设置和调整限额
实验值只用于验证机制。假设一个资源预算明确的小型 P2P 服务,预期维持60条连接,正常峰值80条,每条连接同时承载约4条协议流,可以先使用下面的容量规划作为压测起点:
| 指标 | 初始规划值 | 检查依据 |
|---|---|---|
| 连接低水位 | 60 | 正常希望保留的连接规模 |
| 连接高水位 | 80 | 超过后开始裁剪 |
| 全局连接硬上限 | 100 | 为短时突发保留20条余量 |
| 全局并发协议流硬上限 | 500 | 80条连接乘4条流,再留余量 |
| 单个对等节点的协议流上限 | 32 | 防止一个Peer长期占满流额度 |
| 内存预算 | 根据压测确定 | 依据资源预留量、实际RSS和容器限制共同校准 |
这些只是待验证的初始预算,不是 libp2p 的默认值。单个 Peer 的限制应通过 PartialLimitConfig 中的 PeerDefault 等作用域配置实现,并结合实际入站、出站流量分别确定阈值。
上线前应至少完成三组检查:
- 正常负载:用80条连接和约320条并发流测试,检查连接稳定性、请求延迟、内存使用量和文件描述符数量。
- 连接突发:短时间持续新增连接,检查连接裁剪是否发生,硬上限是否阻止继续分配,以及正常业务连接是否受到影响。
- 协议流突发:让少数Peer持续创建新流但暂不关闭,确认超过相应作用域限额时被拒绝,释放流后可恢复服务。
生产环境还应监控 rcmgr_blocked_resources 等资源管理指标。示例程序为了减少外部依赖关闭了资源管理器指标;部署时需要启用指标并接入对应的 Prometheus 注册与采集流程。
当拒绝数量持续增加时,不能直接认定上限设置得太低。应同时检查连接是否泄漏、协议流是否长期未关闭、请求是否积压,以及是否有恶意节点大量占用资源。Resource Manager 只按额度控制资源,不会自动判断哪些Peer可信。
对于公网节点,建议先通过压测确定正常负载和突发峰值,再把 Connection Manager 的工作水位设置在 Resource Manager 的硬上限以内,并额外结合每Peer限流、请求超时和协议层消息大小限制,避免单个恶意对等节点耗尽全局资源。