
P2P 与分布式存储 / 系统课时
消息处理变慢时如何执行背压
消息处理变慢时如何执行背压
当 P2P 节点接收消息的速度超过处理速度时,待处理队列会不断膨胀,最终可能耗尽内存或拖慢整个节点。本课通过慢速消费者实验,观察队列积压,使用有界队列、阻塞等待、超时和丢弃策略控制资源消耗,并验证背压是否真正生效。
学习目标
- 根据消息到达速率和消费速率计算队列积压量,识别无界队列的资源风险。
- 区分阻塞、超时、丢弃三种拥塞处理策略,并为不同类型的 P2P 消息选择合适行为。
- 使用 Python 模拟连续发送与慢速消费,验证队列容量、处理完成数和超时丢弃结果。
消费速度跟不上时队列如何膨胀
假设节点 A 持续向节点 B 发送 Gossip 消息。B 的网络接收线程负责读取和解析消息,业务工作线程负责验证签名、检查消息 ID 和执行应用处理。当验证开销突然增加时,网络接收速度可能仍然很快,但待处理队列已经开始积压。
以一个固定负载为例:
| 指标 | 示例数值 |
|---|---|
| 消息到达速率 | 100 条/秒 |
| 消费者处理速率 | 20 条/秒 |
| 净积压速率 | 80 条/秒 |
| 平均消息载荷 | 2 KiB |
| 持续拥塞时间 | 10 秒 |
| 新增积压消息 | 800 条 |
| 新增载荷占用 | 约 1.56 MiB |
这里的内存估算只统计消息载荷,没有计算 Python 对象、队列节点、解析结构和签名验证所需的额外内存。实际内存消耗通常更高。
如果采用无界队列,系统不会在达到危险容量时主动拒绝消息。假设上述负载持续一分钟,就会积压约 4800 条消息,即使内存尚未耗尽,旧消息也可能在队列中等待很久。
可以用两个指标判断问题是否正在发生:
- 队列深度:等待处理的消息数量是否持续增加。
- 队列等待时间:消息从成功入队到开始处理之间的时间是否持续增加。
如果队列深度持续上升,即使 CPU 尚未达到 100%,也应当检查消费者吞吐能力和入口流量。
在队列边界执行背压
背压的直接目的,是在下游处理能力不足时限制上游继续积压消息。它必须发生在一个有明确容量限制的边界上,而不能只依赖消费者最终把队列清空。
典型 P2P 消息处理链同时包含本地发送队列、传输连接、接收队列和业务消费者。不同位置的拥塞需要不同的控制方式。
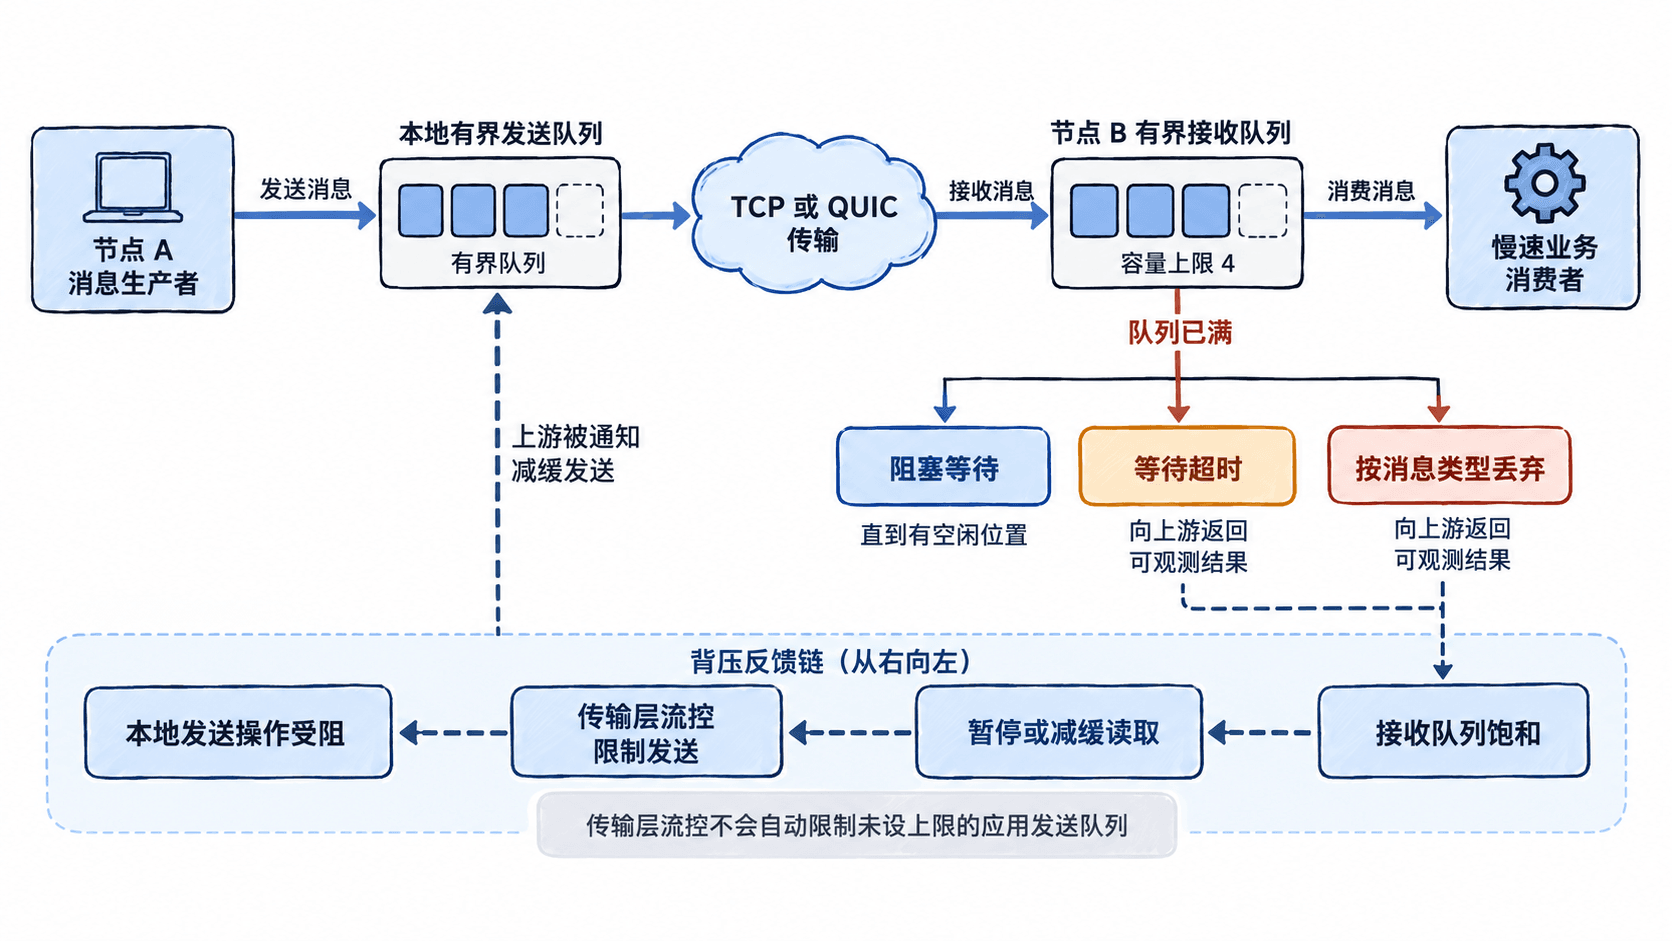
队列满时的三种处理策略
| 策略 | 触发行为 | 适用场景 |
|---|---|---|
| 阻塞 | 等待消费者释放队列槽位 | 能暂停的生产者、可靠任务提交 |
| 超时 | 等待指定时间后返回失败 | 有明确延迟预算的请求和消息发送 |
| 丢弃 | 不再接纳当前消息,或按规则淘汰旧消息 | 允许损失的遥测、可替代状态更新 |
例如,消费者每秒处理 20 条消息,处理一条平均需要 50 毫秒。如果队列最多允许等待 4 条消息,那么在消费者持续工作的理想情况下,排队等待可能接近 200 毫秒。这个估算还未包含实际处理时间和调度抖动。
如果消息有效期只有 300 毫秒,队列容量就不能无限增大,否则即使消息最终被处理,也可能已经过期。
对于不同消息类型,处理原则也不同:
- 状态快照:如果只需要最新状态,可以按实体 ID 合并或覆盖尚未处理的旧快照。
- Gossip 消息:可以对重复消息去重,对过期或低优先级消息限流、拒绝或丢弃。
- 请求响应:不能静默丢弃已承诺处理的请求,应返回明确错误或允许调用方超时,并使用请求 ID 防止重试产生重复副作用。
- 连接维护消息:应保留独立且有界的处理配额,避免普通业务消息堵塞所有维护操作。
背压怎样反馈到发送端
如果节点 B 发现接收队列已满,可以暂缓从连接中读取更多业务数据。在 TCP 或具备流量控制的 QUIC 连接上,持续的读取减速可能使传输层接收窗口受限,进而使节点 A 的发送操作等待可用发送额度。
但这不代表应用层自动安全:如果 A 在自己的无界发送队列中继续堆积消息,内存仍可能增长。因此,发送端同样需要设置队列上限,并让入队失败、等待或超时结果反馈给消息生产者。
实际实现时不要在唯一的网络事件循环中执行无限期阻塞,也不要让背压长期阻断维持连接所需的控制消息。应使用异步等待、有界任务调度或独立的发送工作线程。
使用慢速消费者验证有界队列
下面使用 Python 3.10 及以上版本的标准库完成一个可运行实验,不需要安装第三方依赖。
实验设置如下:
- 生产者计划发送 20 条消息。
- 待处理队列容量固定为 3 条。
- 消费者每处理一条消息耗时约 80 毫秒。
- 生产者每次入队最多等待 20 毫秒。
- 等待超时后记录丢弃,不再无限积压。
为了确保实验一定覆盖队列满和超时分支,程序先填满三个队列槽位,在启动消费者之前尝试发送第四条消息。随后启动慢速消费者,继续执行连续发送测试。
from queue import Queue, Full
from threading import Thread
from time import sleep

capacity = 3
total = 20
pending = Queue(maxsize=capacity)
accepted = dropped = handled = 0

def worker():
    global handled
    while True:
        message = pending.get()
        try:
            if message is None:
                return
            # 模拟签名验证或业务处理耗时。
            sleep(0.08)
            handled += 1
        finally:
            pending.task_done()

# 先填满队列,确保至少有一次真实的入队超时。
for message in range(3):
    pending.put_nowait(message)
    accepted += 1
peak = pending.qsize()

try:
    pending.put(3, timeout=0.02)
    accepted += 1
except Full:
    dropped += 1

consumer = Thread(target=worker)
consumer.start()

for message in range(4, total):
    try:
        # 队列满时最多阻塞20毫秒,超时则拒绝消息。
        pending.put(message, timeout=0.02)
        accepted += 1
        peak = max(peak, pending.qsize())
    except Full:
        dropped += 1
    sleep(0.005)

# 使用结束标记等待消费者排空已接纳的消息。
pending.put(None)
pending.join()
consumer.join()

print('消息总数:', total)
print('计数守恒:', accepted + dropped == total)
print('队列峰值:', peak)
print('已入队消息全部处理:', handled == accepted)
print('发生超时丢弃:', dropped >= 1)
预期输出:
消息总数: 20
计数守恒: True
队列峰值: 3
已入队消息全部处理: True
发生超时丢弃: True
这里的队列峰值固定为 3,因为消费者启动前队列就已经填满。至少有一条消息必然因为等待超时而被丢弃。后续实际接纳和丢弃的消息数量可能受到线程调度影响,但上述五项检查结果应当保持一致。
程序中的 pending.put(message, timeout=0.02) 具有两个行为:队列存在空位时立即入队;队列满时最多等待 20 毫秒,仍无空位则抛出 Full 异常。
如果改为 pending.put_nowait(message),队列满时会立即抛出 Full,不会等待。若使用没有超时参数的阻塞式 put(),则可能一直等待到消费者释放空间,因此必须确保消费者能继续运行,并设计停机和取消机制。
pending.join() 用于等待已入队任务全部完成。结束标记 None 也占用一个队列槽位,但不计入 20 条业务消息。
在真实 P2P 节点中设置验收标准
实验验证了队列不会无界增长,但真实节点还要防止单个恶意 Peer 通过大量消息占用全部处理资源。可以先采用一组保守的测试参数,再通过压测调整。
| 控制项 | 示例初始值 | 检查目标 |
|---|---|---|
| 每 Peer 队列容量 | 4 条 | 单 Peer 不能无限占用消息槽位 |
| 每 Peer 待处理字节预算 | 64 KiB | 大消息不能绕过条数限制 |
| 单条消息入队等待上限 | 50 ms | 消息生产者不会无限等待 |
| 消息排队有效期 | 300 ms | 过期业务消息不会继续处理 |
| 队列高水位 | 3 条 | 触发入口限流或暂停接纳 |
| 队列低水位 | 1 条 | 恢复正常接纳,避免频繁切换 |
以上数值属于实验配置,不是 libp2p 或其他 P2P 框架的统一默认值。字节预算需要在应用层单独实现,并在消息出队、丢弃或取消后准确释放额度。
建议至少记录四类指标:
queue_depth:当前队列中的待处理消息数,观察是否长期接近容量上限。queue_wait_ms:消息从入队到开始处理的等待时间,重点检查 P95 和 P99。enqueue_timeout_total:等待超时的累计次数,判断生产者是否持续超过处理能力。dropped_messages_total:按过期、重复、容量不足等原因分别统计丢弃数量。
可以采用下面的验收流程:
- 在正常负载下运行消费者,确认队列深度能够反复回落到零或较低水平。
- 将消费者处理时间提高到 80 毫秒,持续增加生产速率,观察队列是否达到上限并触发限流或拒绝。
- 对一个 Peer 注入突发消息,检查其他 Peer 的处理延迟是否受到配额保护。
- 停止注入流量,确认队列能够排空,等待中的任务能够退出,内存占用不再持续增长。
- 恢复正常消费者速度,验证高水位限流能够在达到低水位后解除。
如果测试时队列深度稳定,但生产者侧内存仍然增长,说明积压可能被转移到了上游发送缓冲区或其他未受限队列中,需要沿消息路径继续排查。
还应注意:背压不能替代消息大小限制、身份认证、速率限制和资源管理器。对于持续超额发送且不响应流控的恶意节点,可以逐步采取拒绝新消息、降低处理优先级或断开连接等措施。
最终验收应同时满足三个条件:队列容量和字节占用始终有上限,拥塞结果能反馈给上游,消费者恢复后系统能够继续处理新消息。只限制队列长度而没有传播拥塞信号,通常只是把资源风险转移到了其他位置。