
P2P 与分布式存储 / 系统课时
消息签名校验与重放防护怎样分工
消息签名校验与重放防护怎样分工
当一条消息经过多个 P2P 节点转发时,接收方既要确认原始发布者、检查内容是否被篡改,也要防止同一条合法消息被反复提交。本篇区分传输加密、消息签名和重放防护的职责,并通过可运行示例实现签名验证、有效期检查和重复消息拦截。
学习目标
- 区分传输加密、消息签名、重放防护分别解决的安全问题。
- 理解发布者身份、签名字段、消息 ID、序号和有效期的校验规则。
- 使用 Ed25519 完成消息验签、篡改检测与重复提交拦截。
三层保护分别阻止什么攻击
假设节点 A 发布订单消息,经过中继节点 B 转发给节点 C。攻击者可能监听链路、修改转发内容,也可能录制一条真实消息后再次发送。这三种风险需要不同机制处理。
| 保护机制 | 验证范围 | 解决的问题 | 无法单独解决的问题 |
|---|---|---|---|
| 传输加密与认证 | 当前相邻节点之间的连接 | 防止链路窃听、篡改与连接对端冒充 | 无法证明转发消息的原始作者,也不能防止合法对端重发旧消息 |
| 消息签名 | 原始发布者签署的消息字段 | 证明消息由对应私钥签发,检测签名覆盖字段的篡改 | 无法判断签名正确的旧消息是否已被处理 |
| 重放防护 | 消息 ID、序号、时间窗口及处理记录 | 拦截重复消息、过期消息和重复业务操作 | 不能证明消息的真实来源,必须结合身份认证和验签 |
libp2p 可以使用 Noise 或 TLS 1.3 建立安全连接,但多跳传播时,每一跳保护的是各自的传输连接。节点 C 不能因为消息来自已经认证的 B,就认为消息一定由 A 编写。
如果使用 GossipSub 的签名消息模式,接收方可以验证消息作者对应的签名。具体是否强制签名取决于实现与配置,例如 js-libp2p GossipSub 提供 StrictSign 和 StrictNoSign 策略,不能假设所有网络都启用了签名。
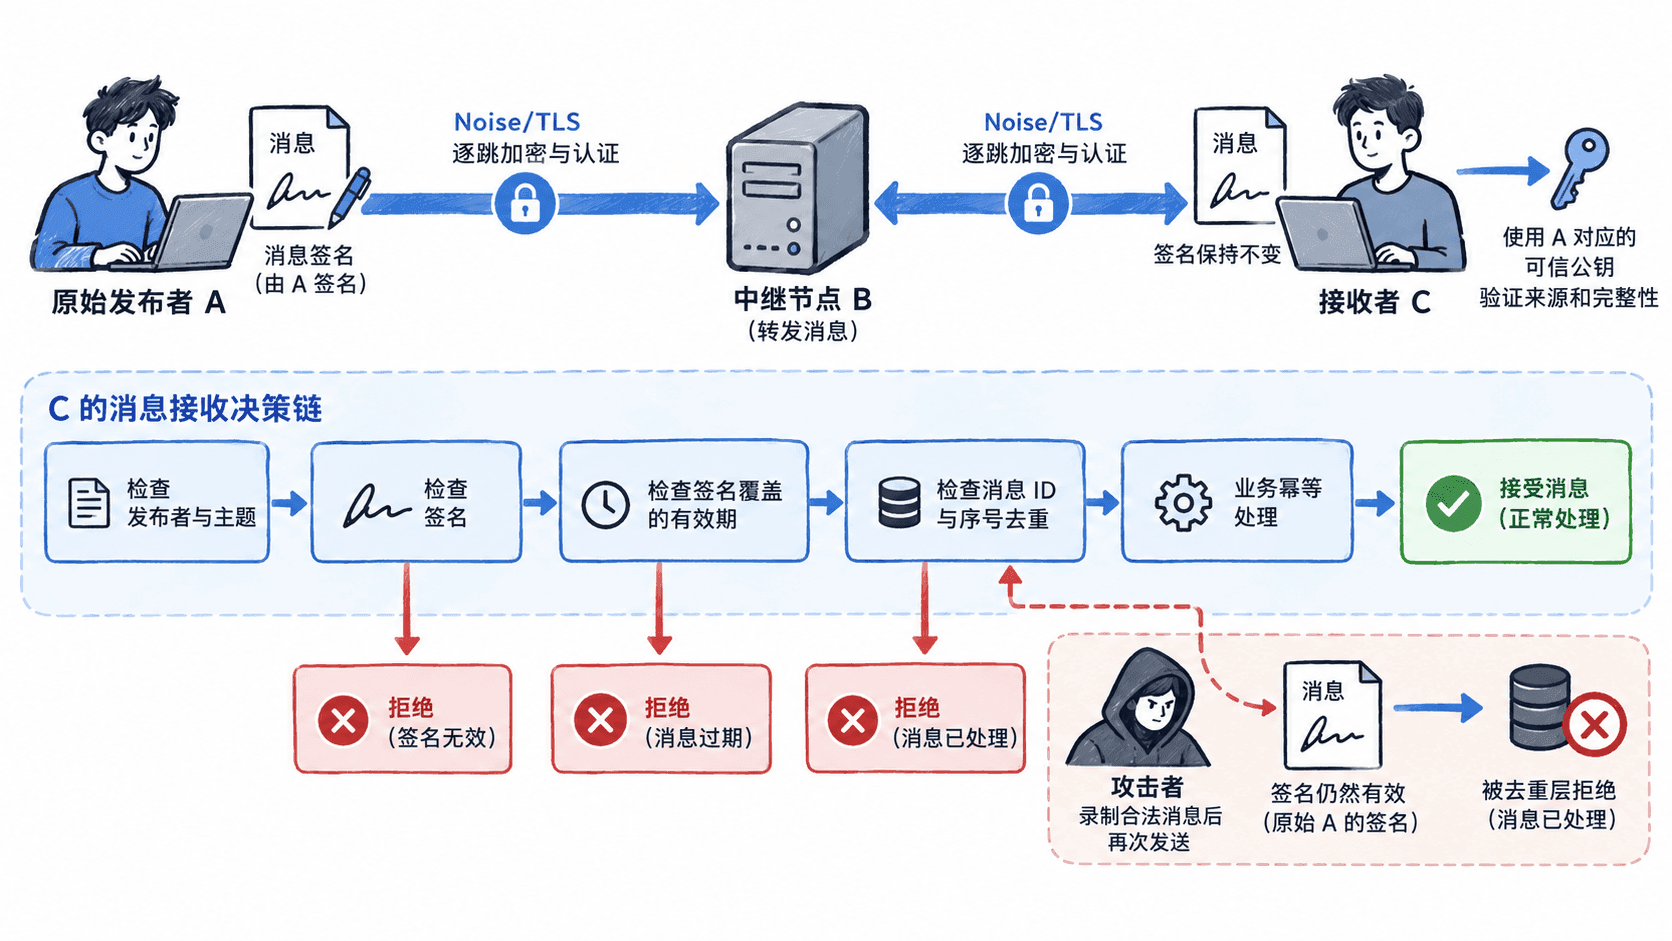
签名必须绑定消息来源和业务上下文
消息签名的基本过程是:发布者使用私钥对确定的消息字节签名;接收者找到与发布者身份绑定的可信公钥,验证签名后再处理消息。验签成功只能证明对应私钥参与了签发,不能自动证明发布者有权执行某项业务操作。
对需要跨节点验证的业务消息,建议将下列字段纳入签名覆盖范围:
| 字段 | 示例 | 作用 |
|---|---|---|
sender |
peer-A |
标识声明的发布者,用于查找可信公钥 |
topic |
orders/v1 |
绑定消息所属主题,避免跨主题复用 |
messageId |
ord-001 |
标识一次逻辑消息,用于去重 |
seq |
41 |
表示发布者的消息序号,辅助检测重复和乱序 |
issuedAt |
发送时的 Unix 秒级时间戳 | 确定消息生成时间 |
expiresAt |
生成时间后 30 秒 | 限制消息允许被接受的时间窗口 |
body |
订单编号、金额等 | 防止业务内容被替换 |
生产环境还应为签名增加协议域隔离,例如固定前缀 app:orders:v1,避免同一段签名字节被其他协议错误接受。签名两端必须使用一致的确定性编码规则,不能依赖不同语言默认的 JSON 序列化顺序。
libp2p PubSub 的原生消息格式使用 from、seqno、topic、data 等字段,签名校验遵循其协议编码规则。默认带来源标识的消息通常由 from 与 seqno 生成消息 ID,具体策略可以由实现配置修改。详细约定可查看 libp2p PubSub 协议规范。
用 Ed25519 实现签名校验和消息去重
下面使用 Python 3.10+ 与 cryptography 库实现最小示例。先执行 python -m pip install cryptography 安装依赖,再将代码保存为 message_guard.py,运行 python message_guard.py。
示例约定最大消息有效期为 60 秒,允许 5 秒时钟偏差。发布者身份与公钥预先绑定;接收方只有在签名和有效期检查通过后,才查询去重记录。
import base64
import copy
import json
import time
from cryptography.exceptions import InvalidSignature
from cryptography.hazmat.primitives.asymmetric.ed25519 import Ed25519PrivateKey

DOMAIN = b"app:orders:v1\x00"

def to_sign(message):
    # 协议域与确定性序列化共同决定被签名的字节
    data = json.dumps(message, sort_keys=True, separators=(",", ":"), ensure_ascii=False)
    return DOMAIN + data.encode("utf-8")

def receive(packet, trusted_keys, seen, now):
    message = packet["message"]
    sender = message["sender"]
    if sender not in trusted_keys or message["topic"] != "orders/v1":
        return "拒绝:来源或主题不被允许"

    issued, expires = message["issuedAt"], message["expiresAt"]
    # 限制时间窗口,防止长期有效或来自未来的消息
    if issued > now + 5 or expires < now - 5 or expires <= issued or expires - issued > 60:
        return "拒绝:超出有效期"

    try:
        signature = base64.b64decode(packet["signature"], validate=True)
        trusted_keys[sender].verify(signature, to_sign(message))
    except (InvalidSignature, ValueError):
        return "拒绝:签名无效"

    # 验签通过后再去重,避免未认证消息占用去重标识
    key = (sender, message["messageId"])
    if key in seen:
        return "拒绝:重复消息"
    seen.add(key)
    return "接受:" + message["messageId"]

private_key = Ed25519PrivateKey.generate()
trusted_keys = {"peer-A": private_key.public_key()}
now = int(time.time())
message = {
    "sender": "peer-A", "topic": "orders/v1", "messageId": "ord-001",
    "seq": 41, "issuedAt": now, "expiresAt": now + 30,
    "body": {"orderId": "A100", "amount": 100}
}
packet = {
    "message": message,
    "signature": base64.b64encode(private_key.sign(to_sign(message))).decode("ascii")
}

seen = set()
print(receive(packet, trusted_keys, seen, now))
print(receive(packet, trusted_keys, seen, now))

tampered = copy.deepcopy(packet)
tampered["message"]["body"]["amount"] = 999
print(receive(tampered, trusted_keys, seen, now))
print(receive(packet, trusted_keys, seen, now + 40))
预期输出:
接受:ord-001
拒绝:重复消息
拒绝:签名无效
拒绝:超出有效期
第一次接收成功;第二次的原始签名仍然正确,但因为 (sender, messageId) 已存在而被拒绝。第三次只修改金额,没有重新签名,因此验签失败。最后一次将接收时间模拟推进 40 秒,超过 30 秒有效期加 5 秒容差,被有效期检查拦截。
这里的 peer-A 是演示用可信身份别名,不是真实 libp2p Peer ID;代码展示的是应用层消息签名,并非 GossipSub 原生消息签名格式。生产系统应由 libp2p 身份机制校验公钥与 Peer ID 的绑定,并使用协议认可的确定性编码。
去重缓存、序号与业务幂等怎样配合
签名校验完成后,仍需根据消息的用途选择重放防护机制。不同策略的有效范围并不相同。
| 策略 | 适用场景 | 需要防范的边界 |
|---|---|---|
(sender, messageId) 去重 |
Gossip 转发、普通事件通知 | 记录过期或进程重启后,旧消息可能再次出现 |
| 发布者序号检查 | 单一发布者的有序指令流 | 严格要求序号递增会误拒合法乱序消息 |
issuedAt 与 expiresAt |
短期有效的操作请求 | 依赖可信的本地时钟与合理容差 |
| 持久化业务幂等键 | 订单创建、资产变更、交易提交 | 必须与实际业务写入保持原子性 |
例如,节点先收到 seq=41,再收到由于网络延迟而晚到的 seq=40。如果使用 seq <= lastSeq 一律拒绝,第二条可能是合法但乱序的消息。允许乱序的协议可以按发布者维护滑动序号窗口及已接收位图,而不是只保存最大序号。
如果最大有效期为 60 秒、时钟容差为 5 秒,去重缓存可以暂定至少保留 70 秒,以覆盖消息生存期并留出少量余量。这个数值是应用层示例,不是 GossipSub 的固定缓存参数。缓存还需要容量上限、按时间淘汰,以及每个发布者的资源配额,防止攻击者用大量合法但不同的消息 ID 耗尽内存。
对于订单创建这样的不可重复操作,70 秒缓存仍不够。应用层应以经过认证的账户和业务订单号建立唯一约束,并在同一个数据库事务中完成幂等登记与订单创建。否则进程重启、缓存清空,或者两个实例同时处理相同请求,都可能造成重复执行。
示例中的 seen 只是进程内集合,没有持久化、容量限制或并发保护,也没有实际提交订单。它适合验证安全检查的基本分工,不应直接作为生产级订单处理器。
接入 P2P 网络时的检查顺序
在真实节点的接收路径中,可以按照以下顺序实施防护:
- 限制接收资源:先限制消息字节数、接收速率和解析深度,避免恶意数据在密码学验签前消耗大量 CPU 与内存。
- 确认身份与权限:通过已认证的 Peer ID 或可信身份映射查找公钥,检查发布者是否被允许向目标主题发送业务消息。
- 验证消息完整性:使用协议指定的签名算法与编码规则校验签名,并确保主题、标识、时间和业务字段都受到保护。
- 检查新鲜度:拒绝未来时间超出容差、有效期已过或有效期长度超过策略上限的消息。
- 执行去重判断:查询发布者与消息 ID 的组合,或者采用适用于当前协议的序号窗口,拒绝已接收消息。
- 执行受保护的业务操作:对资金、订单等有副作用的操作使用持久化幂等约束,防止跨节点、跨进程的重复提交。
验收时至少覆盖四种情况:原始合法消息被接受、完整重发被拒绝、篡改签名覆盖字段被拒绝、过期消息被拒绝。还应分别测试合法乱序到达与服务重启后的重复业务请求。