
P2P 与分布式存储 / 系统课时
如何识别 Sybil 与 Eclipse 风险
如何识别 Sybil 与 Eclipse 风险
同一个操作者可以生成大量合法的 Peer ID,因此节点通过身份验证,并不代表它值得信任。本篇通过具体的邻居拓扑、地址集中度检查和 DHT 查询案例,识别恶意节点如何挤占路由表、操纵发现结果,并建立可以实际验证的防护策略。
学习目标
- 区分 Sybil 攻击与 Eclipse 攻击,说明两者如何影响 P2P 节点发现和 Kademlia 路由。
- 根据邻居来源集中度、查询结果重叠和连接变化识别可疑行为。
- 使用邻居多样性、独立查询路径和信任策略降低攻击成功率,并理解这些措施的限制。
Sybil 与 Eclipse 分别攻击什么
Sybil 攻击指一个攻击者控制大量不同的逻辑身份,让网络误以为这些身份属于多个独立参与者。攻击者可以为不同密钥生成不同 Peer ID,并使多个身份同时参与节点发现、路由查询或消息传播。
Eclipse 攻击则针对某个节点或一组目标节点,设法控制它们看到的网络邻居,使目标无法正常发现或联系诚实节点。攻击者可以利用大量 Sybil 身份实施 Eclipse,但二者并不等价:Sybil 描述身份控制方式,Eclipse 描述网络隔离效果。
以 Kademlia DHT 为例,假设目标节点 T 的一个 K 桶最多保存 20 个对等节点。攻击者创建大量 Peer ID,并持续尝试成为 T 的路由邻居。如果攻击者占据了足够多的有效路由位置,又能够影响后续查询返回的候选节点,就可能逐步控制 T 的网络视野。
攻击过程可以拆成四步:
- 身份扩张:攻击者生成 S1、S2、S3 等不同 Peer ID,分别建立合法的加密连接。
- 路由渗透:恶意身份通过引导、节点发现或 DHT 查询进入目标节点的候选集合与路由表。
- 查询诱导:目标发起
FIND_NODE时,恶意节点优先推荐攻击者控制的其他 Peer ID,或故意遗漏诚实节点。 - 网络隔离:目标反复收到同一攻击群体提供的信息,难以发现真实网络中的其他节点。
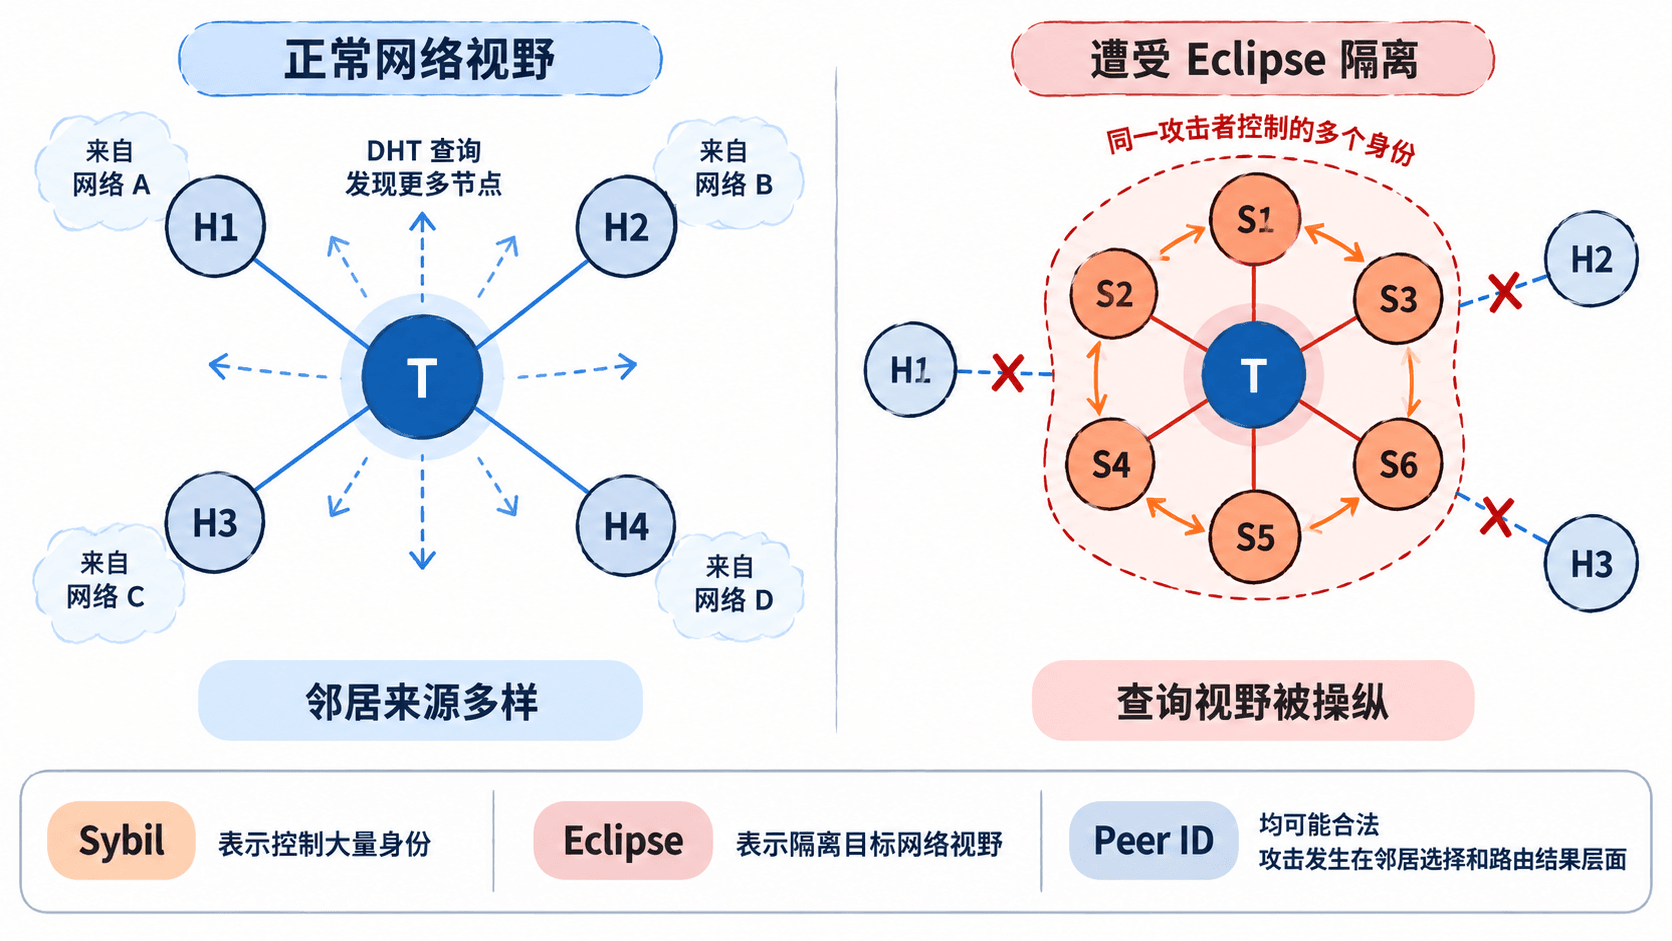
需要特别区分身份真实性和节点行为可信度。Noise 或 TLS 可以验证连接对端所持有的密钥身份,却无法证明多个 Peer ID 由不同操作者控制。即使每个恶意节点都正确完成握手,路由层仍可能受到攻击。
此外,攻击者不一定需要控制目标的全部连接。只要在某个目标内容键附近占据关键查询位置,就可能影响该内容的发现结果。完整隔离整个节点的网络视野通常需要更高的攻击成本。
从邻居与查询行为中识别异常
识别风险时,应同时观察邻居来源、路由表变化以及查询行为。单一信号只能说明异常,不能直接证明存在攻击。
假设一个节点原本连接了 8 个来自不同网络的对等节点。某次重新引导之后,8 个邻居中有 6 个使用不同 Peer ID,却来自同一个 IPv4 /24 网段。这种变化值得调查,但也可能是正常的集群部署或地址共享造成的。
可以建立以下观察指标:
| 观察指标 | 示例异常 | 需要进一步确认的内容 |
|---|---|---|
| 地址来源集中度 | 8 个邻居中 6 个来自同一 /24,占 75% |
是否为同一运营方、共享出口或正常集群 |
| 路由表变化 | 10 分钟内替换 12 个邻居,新节点高度集中 | 是否伴随网络恢复、正常节点离线或恶意挤占 |
| 查询结果相关性 | 3 条查询路径反复返回同一批 5 个 Peer ID | 路径是否真正独立,是否经过共同中间节点 |
| 外部发现能力 | 原先可发现的诚实节点持续无法找到 | 是否存在网络分区、连接故障或错误路由回复 |
这些数值都是用于说明检测方法的示例,不是 libp2p 协议规定的攻击判定阈值。
对于地址集中度,可以先用 Python 标准库实现一个离线检查脚本。下面使用文档专用 IPv4 地址模拟 8 个已连接邻居,统计其中占比最高的 /24 网段。
from collections import Counter
from ipaddress import ip_network

peer_ips = [
    "198.51.100.11", "198.51.100.12",
    "198.51.100.13", "198.51.100.14",
    "198.51.100.15", "198.51.100.16",
    "203.0.113.9", "192.0.2.7",
]

# 根据实际观察到的IPv4连接地址分组,而不是根据Peer ID分组
prefix_counts = Counter(
    str(ip_network(f"{ip}/24", strict=False))
    for ip in peer_ips
)

prefix, count = prefix_counts.most_common(1)[0]
share = count / len(peer_ips)

print(f"最大 /24: {prefix}, {count}/{len(peer_ips)} ({share:.1%})")

# 50%仅作为演示用的观察阈值,不直接触发封禁
if share >= 0.5:
    print("风险提示:地址来源集中,需要交叉验证")
else:
    print("未触发来源集中阈值")
预期输出:
最大 /24: 198.51.100.0/24, 6/8 (75.0%)
风险提示:地址来源集中,需要交叉验证
代码可在 Python 3.9 及以上版本直接运行,无须安装第三方依赖。实际接入时,应从已建立连接的网络观测信息获取地址,而不是直接相信远端声明的地址。使用中继连接时,还要区分中继出口地址和真实对等节点地址,避免把所有经过同一中继的节点错误归为同一攻击来源。
IPv6 可以按 /48 等前缀进行类似统计,但前缀长度需要结合网络环境确定。NAT、云平台与共享出口会造成误报,拥有多个不同网段的攻击者也可能绕过单纯的地址分组检测。
用多样性与独立路径降低攻击成功率
防护需要分别针对邻居选择、节点发现和查询结果进行约束,而不是在发现可疑 Peer ID 后一律封禁。
控制路由表中的来源集中度
可以在应用层或支持该能力的 DHT 实现中,为每个 K 桶设置地址来源配额。例如,实验性策略规定同一个 IPv4 /24 网段最多占据一个 K 桶中的 2 个位置。
如果 12 个候选 Peer ID 均处于同一个 K 桶、来自同一 /24,且没有例外条件,该策略最多接纳其中 2 个,其余候选不进入该桶。它增加了攻击者占据整个桶所需的网络来源数量。
这个配额是示例策略,不是所有 libp2p 实现的默认设置。真实系统还需要处理 IPv6、私有地址、共享 NAT、中继节点与受信任节点的特殊情况,避免误伤正常参与者。
保留独立的发现来源
不要完全依赖最近一次 DHT 查询返回的节点更新所有邻居。可以维护至少 3 个由不同管理主体提供的引导来源,并在连接资源允许时保留少量长期验证过的出站邻居。
例如,一次引导通过来源 A 获得 10 个候选节点,另一次通过来源 B 获得 8 个候选节点。应使用 Peer ID 去重,并比较候选节点的实际网络来源,而不是因为获得了 18 条记录就认为有 18 个独立参与者。
同时定期执行随机目标查找,检查路由表是否仍然能够发现不同距离区间的节点。随机查找有助于发现和更新邻居,但不能单独消除由恶意回复造成的污染。
使用尽量不重叠的查询路径
Kademlia 的并发查询数量与查询路径独立性是两回事。即使一次向 3 个节点并发发送 FIND_NODE,如果它们都受同一攻击者控制,实际仍只有一个信任来源。
更强的策略是在实现支持的情况下,选择来自不同已知来源的起点,执行 2~3 条尽量不共享中间节点的查询路径,比较结果是否能够收敛到可信的目标节点或内容提供者。
部分 libp2p 实现具有独立路径查询或相关防护能力,但不能假定所有语言实现和版本都自动提供这些功能。需要查阅具体实现的文档与配置。
对于 DHT 存储的数据,还应验证签名、记录有效性或内容哈希。这样可以发现被篡改的数据,却不能阻止恶意节点故意不返回记录。路径冗余同样不能保证成功:如果所有起点已经被控制,多条路径仍可能全部受污染。
用对抗演练验证防护边界
可以在隔离的测试网络中搭建 1 个目标节点 T、4 个诚实节点 H1~H4,以及由同一测试操作者控制的 12 个模拟攻击节点 S1~S12。测试只在受控环境中进行,不对公共 DHT 执行节点灌入。
建议按以下顺序验收:
- 建立基线:让 T 通过独立引导来源发现 H1~H4,记录初始连接、对应 Peer ID、DHT 路由表和一次目标查找结果。
- 注入异常:让 S1~S12 使用不同 Peer ID,并配置为来自同一测试 IPv4
/24网段,观察正常路由表接纳策略下的候选变化。 - 启用来源约束:对测试中的目标 K 桶设置同一
/24最多 2 个节点的规则,确认该桶最终不会保留超过 2 个来自该网段的非豁免节点。 - 验证查询冗余:通过不同诚实引导来源建立两条不共享中间节点的查找路径,模拟其中一条路径返回误导性候选,检查另一条路径能否继续找到目标。
- 验证恢复能力:断开一个引导来源并重新触发节点发现,检查是否仍可通过剩余的独立来源恢复诚实邻居。
实验记录至少保留三个结果:每个 K 桶的地址来源分布、查询实际经过的 Peer ID 集合,以及目标查找是否成功。只有同时掌握这三类证据,才容易区分路由污染与普通的网络超时。
最后还需要明确一个边界:如果攻击者能够控制所有可信引导来源,或者掌握目标所依赖的大多数有效路由路径,普通的邻居分散策略可能不足以恢复网络视野。高安全要求的应用需要额外的身份准入、独立信任锚或能够核验的外部发现机制,但这些措施会引入身份管理成本,并可能降低网络开放性。关于协议层风险及实现差异,可参考 libp2p 官方安全说明 和 Kad-DHT 规范。