
P2P 与分布式存储 / 系统课时
广播消息丢失时怎样补偿和确认
广播消息丢失时怎样补偿和确认
在 libp2p GossipSub 网络中,发布成功不等于每个订阅者都已收到消息。以订单状态同步为例,本篇用发布端历史日志、订阅端连续序号、请求补拉和应用层确认,处理丢包、乱序、重连与重复投递,并明确无法补偿时该如何恢复。
学习目标
- 区分 GossipSub 自带的短期补传与应用层交付保证。
- 设计能检测消息缺口、补拉历史并累计确认的协议。
- 用可运行示例验证乱序接收、缺失补拉和重复消息去重。
先确定需要哪一种交付保证
GossipSub 通过主题网状邻居转发消息,并用 IHAVE、IWANT 交换近期消息标识及请求缓存内容;它不会保存永久历史,也不提供“所有订阅者已处理”的业务确认。订阅者可能因断网、路由变化、缓存过期或应用校验失败而漏收。
| 消息场景 | 建议策略 | 验收标准 |
|---|---|---|
| 在线人数、临时光标 | 直接广播最新状态 | 下次更新能覆盖旧值 |
| 聊天记录、通知 | 广播加历史补拉 | 重连后能补齐保留期内记录 |
| 订单状态、关键指令 | 持久日志、补拉、幂等处理及确认 | 目标接收方持久处理后确认 |
这里的“至少一次交付”必须限定目标接收方与历史保留期:重试会带来重复投递,不能承诺永久离线节点最终一定收到。对于必须全员确认的事件,发布端还需要维护明确的接收方名单,不能凭主题订阅推断谁在线。
让序号和水位暴露消息缺口
为每个发布者在同一逻辑消息流内分配单调递增的 seq。消息最少携带 streamId、publisherId、epoch、seq、eventId 和 payload;epoch 用于区分发布者重启或日志重建后的序号空间。不同发布者的序号不能混为一条连续序列。
例如发布者 P1 已持久写入 101、102、103,订阅者 B 先收到 101 和 103,就暂存 103,并请求缺失的 102。只有 102 成功处理后,连续确认位置 ackSeq 才能从 101 推进到 103。对已经处理的 (publisherId, epoch, seq) 要去重。
仅依靠收到 103 才发现缺口还不够:如果末尾的 103 丢失,B 根本不知道有新消息。可以每 5 秒发布一次最新水位 highWatermark=103,并在重连时向历史服务查询当前水位。水位代表已发布的最大连续序号,不代表订阅端已处理。
补拉与确认怎样闭环
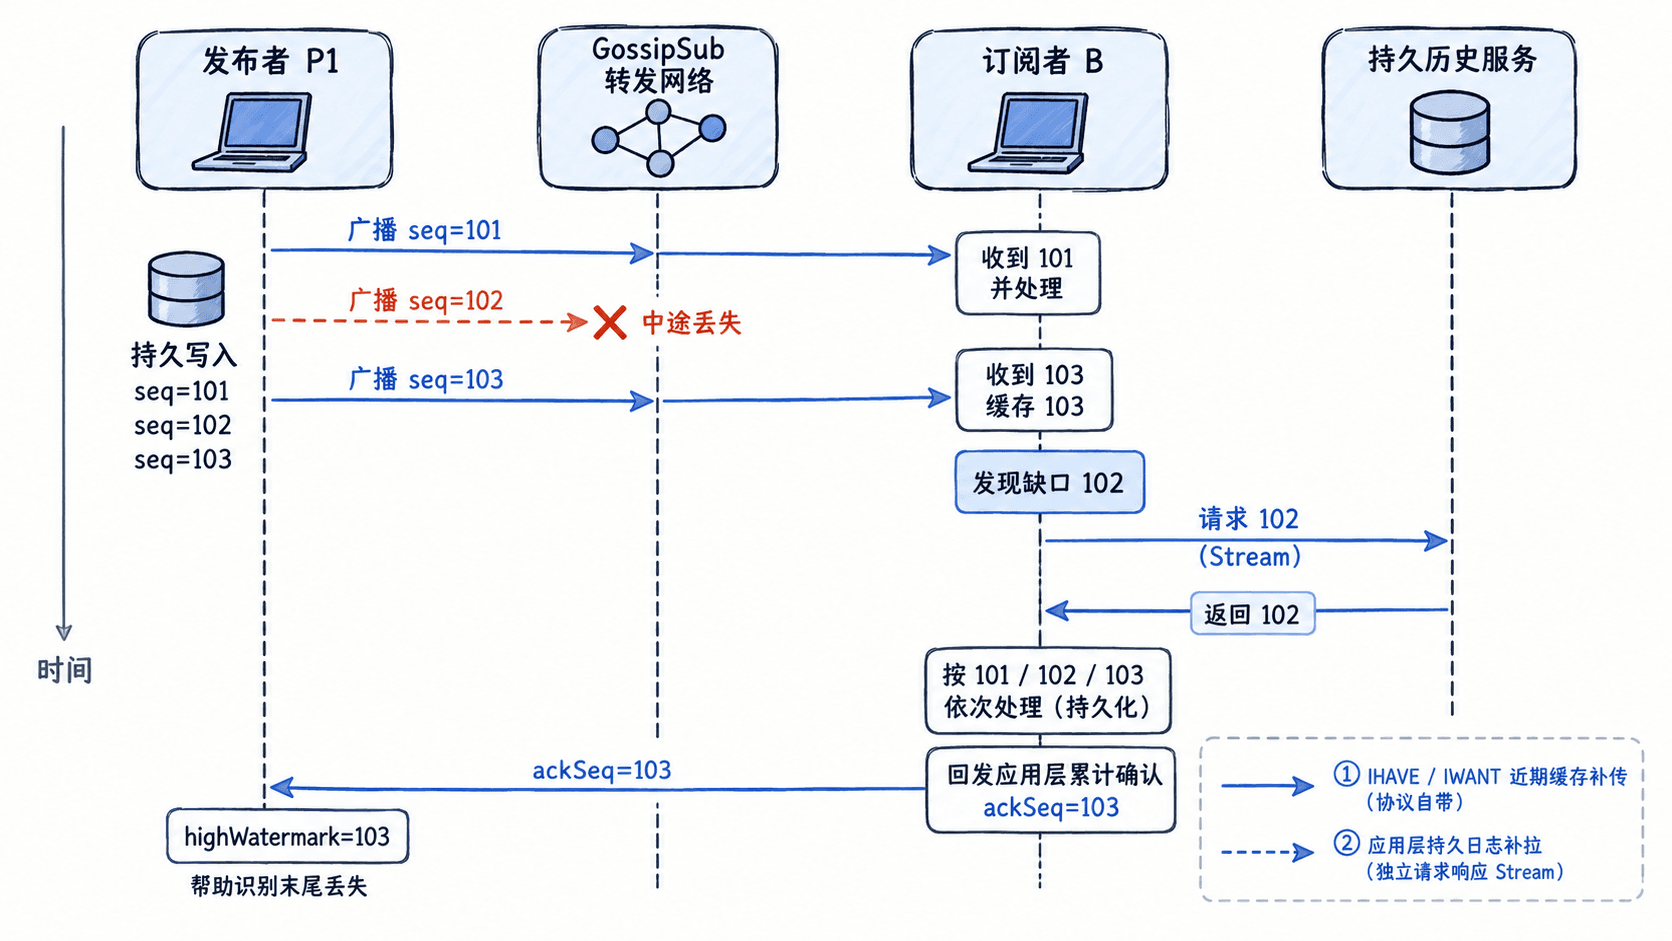
推荐采用以下顺序,避免“先广播、后落库”造成消息已发出却无法补拉:
- 发布端先把事件及其序号原子地写入持久日志,再通过 GossipSub 发布;实际发送失败时可从待发送记录重试。
- 接收端核对发布者身份、消息流和
epoch,将高于期望序号的消息暂存;发现缺口后通过独立 libp2p 请求响应 Stream 获取[fromSeq, toSeq]。 - 历史服务只返回有权限读取的记录;接收端按序进行幂等业务处理并持久化进度,然后发应用层
ACK(streamId, publisherId, epoch, ackSeq)。 - 发布端按接收方记录累计确认位置。超时后查询缺口或重试发送,不能把 GossipSub 底层的转发成功当作业务 ACK。
补拉接口应限制每批最多 100 条、每次最多 1 MiB(均为示例业务参数),并对请求做身份授权和速率限制。真实系统还要限制乱序缓冲大小,以免长时间缺口耗尽内存。
用程序验证缺口补齐与幂等
下面的 Python 3 示例仅模拟接收端状态机及本地历史日志,不含真实 libp2p 连接。expected 是下一个允许交付的序号;高序号消息先进入缓冲区,补齐缺口后再连续应用。
history = {101: "created", 102: "paid", 103: "shipped"}
expected = 101
pending = {}
applied = []

def accept(seq, event):
    global expected
    # 旧序号视为重发;同一序号只缓冲一次
    if seq < expected or seq in pending:
        return
    pending[seq] = event
    # 只提交连续可用的事件,避免跳过缺口
    while expected in pending:
        applied.append(f"{expected}:{pending.pop(expected)}")
        expected += 1

for seq in (101, 103):
    accept(seq, history[seq])

missing = [seq for seq in range(expected, max(pending) + 1)
           if seq not in pending]
print("缺失序号:", missing)

for seq in missing:  # 模拟请求响应 Stream 返回补拉数据
    accept(seq, history[seq])
accept(102, history[102])  # 重复到达不应再次执行
print("已处理:", ", ".join(applied))
print("累计确认:", expected - 1)
预期输出:
缺失序号: [102]
已处理: 101:created, 102:paid, 103:shipped
累计确认: 103
这里用列表代表“已处理”;生产环境须把业务效果、幂等标识和确认进度可靠地提交到存储后才能发 ACK。否则进程崩溃后可能确认了尚未落盘的事件。
超时与历史过期时如何收敛
可从补拉超时 2 秒、最多重试 3 次、退避 0.5/1/2 秒加随机抖动开始压测;这些是应用层建议初值,不是 GossipSub 协议默认参数。每次重试沿用相同的消息身份,以便服务端和订阅端去重。
如果历史只保留 24 小时,离线 30 小时的订阅者就不能盲目跳过缺口并发送更大的 ACK。服务端应明确返回“历史已过期”,要求订阅者获取权威快照及快照对应水位,再继续接收增量事件。快照与增量切换必须有一致性边界,防止快照生成期间的新事件再次丢失。
最后用四项故障注入验收:丢失中间消息 102、只丢最后一条 103、同一消息重发两次、订阅者断线超过保留期。分别检查是否补齐、是否靠水位发现尾部缺口、业务效果是否只发生一次,以及过期时是否正确切换快照恢复。