
P2P 与分布式存储 / 系统课时
如何用 AutoNAT 判断节点可达性
如何用 AutoNAT 判断节点可达性
节点能够主动连接公网 Peer,并不代表其他节点也能主动连接它。AutoNAT 通过请求外部节点反向拨号,判断本地节点是否具备公网入站可达性。本课将说明探测流程、三种可达状态,并通过 go-libp2p 事件观察实际检测结果。
学习目标
- 解释 AutoNAT 外部回拨的工作过程,以及它与普通出站连接的区别。
- 正确区分 Public、Private 和 Unknown 三种可达状态。
- 使用 go-libp2p 监听可达性事件,并根据结果选择直连或中继策略。
AutoNAT 为什么需要外部节点回拨
假设节点 A 位于家庭路由器之后,内网监听地址为 192.168.1.20:4001。A 可以主动连接公网节点 B,但路由器可能只允许已有出站连接的返回流量通过。第三方节点直接访问 A 的公网地址时,仍然可能被 NAT 或防火墙阻断。
AutoNAT v1 使用协议标识 /libp2p/autonat/1.0.0,通过以下流程验证可达性:
- A 首先与支持 AutoNAT 服务的公网节点 B 建立普通 libp2p 连接。
- A 向 B 发送
Dial请求,携带希望检测的候选 Multiaddr。 - B 检查候选地址,使用独立的拨号连接尝试从外部连接 A,而不是复用原有连接。
- 回拨成功时,B 返回
DialResponse,状态为OK;全部有效拨号尝试失败时,返回E_DIAL_ERROR。 - A 汇总多个外部节点的检测结果,更新本地可达性判断。
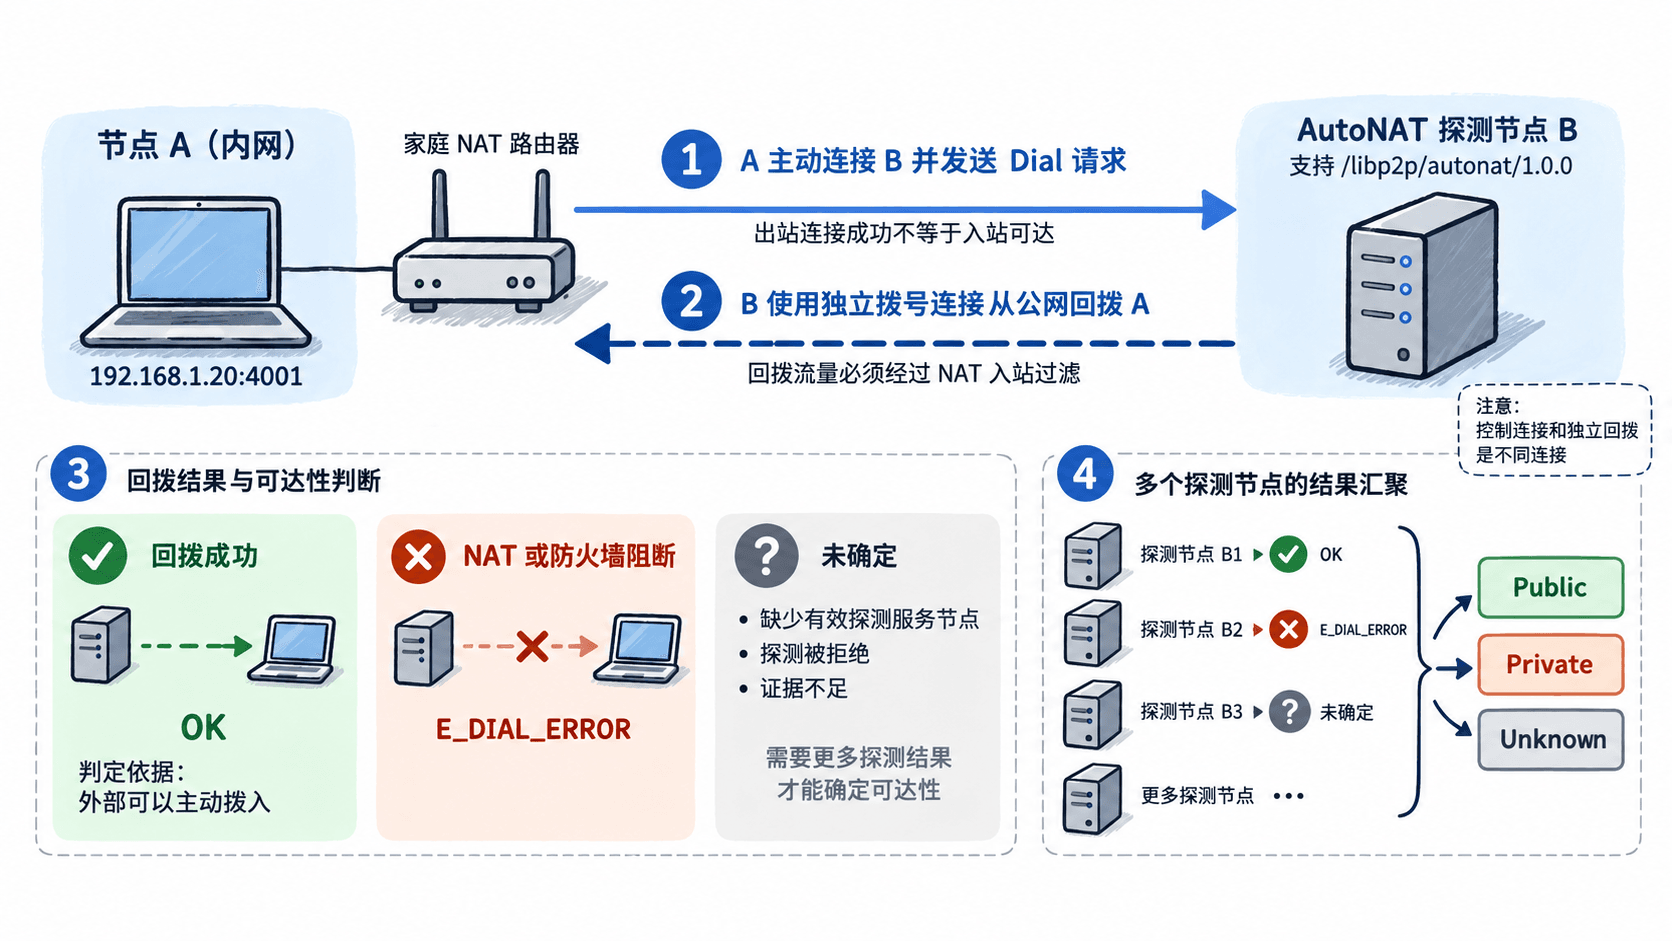
这里有两个容易误判的地方。首先,A 成功向 B 发送请求,只能证明出站连接可用,不能证明外部回拨成功。其次,NAT 后面的节点也可能通过静态端口映射、UPnP 或其他网络配置获得公网入站能力,因此不能只根据是否使用私网 IP 判断结果。
AutoNAT v1 还会限制回拨目标。为了防止恶意请求诱导服务节点攻击第三方地址,服务端不能任意拨号请求中指定的 IP,且不应通过中继连接接受此类探测请求。被安全规则拒绝的请求不应当作一次有效的入站失败。
Public、Private 和 Unknown 分别代表什么
在 go-libp2p 中,AutoNAT 的整体可达性由 network.Reachability 表示,包含三个枚举值。
| 状态 | 判断依据 | 实际含义 |
|---|---|---|
ReachabilityPublic |
多次独立外部回拨成功 | 节点具有公网入站可达能力 |
ReachabilityPrivate |
多次有效外部回拨失败 | 当前直连地址可能受到 NAT 或防火墙限制 |
ReachabilityUnknown |
探测尚未完成或有效证据不足 | 暂时无法确定公网可达性 |
AutoNAT v1 规范建议根据多个不同 Peer 的结果建立判断信心,而不是让一次探测直接决定状态。规范给出的参考条件是超过三个 Peer 报告成功或失败;具体实现还可能使用置信度、重试间隔与状态切换控制。
例如,节点 A 连续获得四个独立探测服务节点的成功回拨结果,可以获得较强的公网可达证据。如果四次有效回拨全部失败,则更有理由判断其直连入站受限。
但如果只收到一次 E_DIAL_ERROR,其余请求均因服务端拒绝、网络超时或协议不支持而没有形成有效结果,就不能简单统计成四次失败。
此外,AutoNAT v1 主要判断节点整体可达性,不保证其每个监听地址都可拨通。对于同时拥有 IPv4、IPv6、TCP 和 QUIC 地址的节点,可以使用支持按地址检测的 AutoNAT v2。go-libp2p 从 v0.42.0 开始提供 EnableAutoNATv2() 选项,但它与本课观察的 v1 整体状态不是同一个结果接口。
使用 go-libp2p 观察状态变化
下面以 go-libp2p v0.47.0 为例,监听 event.EvtLocalReachabilityChanged。这一事件由本地可达性检测子系统发布,能够反映 Unknown、Public 和 Private 之间的状态变化。
实验需要 Go 开发环境、可用的公网探测服务节点,以及能够对外发起连接的网络。最好准备至少四个不同的公网 AutoNAT 服务节点,测试节点需要支持 /libp2p/autonat/1.0.0。
公网探测节点必须实际提供 AutoNAT 服务。在 go-libp2p 中,服务端可通过 libp2p.EnableNATService() 开启服务;这个选项是帮助其他节点检测可达性,不是客户端发起 AutoNAT 检测的必要开关。
先在一个空目录初始化 Go 模块并安装固定版本的依赖:
go mod init autonat-observer
go get github.com/libp2p/go-libp2p@v0.47.0
预期结果:当前目录生成 go.mod,依赖解析成功且命令正常退出。如果 Go 工具链版本不符合依赖要求,需要先按照模块要求更新工具链。
创建 main.go,写入完整程序:
package main

import (
    "context"
    "fmt"
    "log"
    "os"
    "time"

    libp2p "github.com/libp2p/go-libp2p"
    "github.com/libp2p/go-libp2p/core/event"
    "github.com/libp2p/go-libp2p/core/peer"
    ma "github.com/multiformats/go-multiaddr"
)

func main() {
    if len(os.Args) < 2 {
        log.Fatal("请提供公网 AutoNAT 服务节点的 Multiaddr")
    }

    // 固定监听端口,方便检查防火墙与 NAT 端口映射。
    h, err := libp2p.New(
        libp2p.ListenAddrStrings("/ip4/0.0.0.0/tcp/4001"),
    )
    if err != nil {
        log.Fatal(err)
    }
    defer h.Close()

    // 订阅本地整体可达性状态变化,而非普通连接事件。
    sub, err := h.EventBus().Subscribe(
        new(event.EvtLocalReachabilityChanged),
    )
    if err != nil {
        log.Fatal(err)
    }
    defer sub.Close()

    for _, raw := range os.Args[1:] {
        addr, err := ma.NewMultiaddr(raw)
        if err != nil {
            log.Printf("无效地址: %v", err)
            continue
        }
        info, err := peer.AddrInfoFromP2pAddr(addr)
        if err != nil {
            log.Printf("缺少有效 Peer ID: %v", err)
            continue
        }

        // 连接探测服务节点,不把连接成功误当作回拨成功。
        ctx, cancel := context.WithTimeout(
            context.Background(), 15*time.Second,
        )
        err = h.Connect(ctx, *info)
        cancel()
        if err != nil {
            log.Printf("连接失败: %v", err)
            continue
        }
        fmt.Println("已连接探测服务节点:", info.ID)
    }

    fmt.Println("等待 AutoNAT 探测结果...")
    for msg := range sub.Out() {
        if ev, ok := msg.(event.EvtLocalReachabilityChanged); ok {
            fmt.Println("Reachability:", ev.Reachability.String())
        }
    }
}
程序没有直接调用拨号检测 RPC,而是利用 go-libp2p 内置的 AutoNAT v1 客户端完成自动检测,再通过事件总线观察最终状态。这种做法可以避免将一次请求的结果误判为整体可达性结论。
使用实际可连接的公网服务节点 Multiaddr 运行:
go run . "<PROBE_PEER_1_MULTIADDR>" "<PROBE_PEER_2_MULTIADDR>" "<PROBE_PEER_3_MULTIADDR>" "<PROBE_PEER_4_MULTIADDR>"尖括号中的内容需要替换成真实 Multiaddr。每个地址必须包含相应的 /p2p/<ID>,实际 IP、端口和 Peer ID 均因服务节点而异。
预期输出示例(四个服务节点均连接成功,且本地确实可以被外部拨入):
已连接探测服务节点: <ID>
已连接探测服务节点: <ID>
已连接探测服务节点: <ID>
已连接探测服务节点: <ID>
等待 AutoNAT 探测结果...
Reachability: Public
示例中的 <ID> 代表不同的真实 Peer ID。状态结果取决于网络条件,实际可能显示 Private 或 Unknown,也可能暂时没有状态变更事件。状态探测不是同步 RPC,不能把等待期间没有输出解释为拨号失败。
要验证结果,可以在两个网络环境中分别运行同一程序:
- 公网服务器:开放 TCP 4001 入站规则,并确保对外公告的地址正确。有效探测收敛后,通常应得到
Public。 - 家庭网络:关闭 TCP 4001 的端口映射,确保没有其他可用公网入站路径。获得足够有效探测后,通常应得到
Private。 - 再为家庭网络建立对应端口映射,重新启动节点并等待探测。若映射和防火墙规则正确,状态可能从
Private变为Public。
这组实验的关键观察点是外部主动拨入是否成功,而不是本机能否连接探测服务器。
检测结果异常时如何定位
如果程序长期停留在 Unknown,或者探测结果与实际网络配置不符,应依次检查以下条件。
| 现象 | 优先检查 | 处理方式 |
|---|---|---|
| 能连接公网节点,但一直是 Unknown | 对方是否提供 AutoNAT 服务 | 使用多个支持协议的公网服务节点 |
| 所有回拨都失败 | 公告 IP、TCP 4001 入站规则 | 核对实际公网入口与端口映射 |
| 明明配置了端口映射仍是 Private | 双重 NAT、运营商级 NAT、主机防火墙 | 逐级检查公网地址与入站过滤 |
| 一段时间后状态发生改变 | 网络切换、地址更新、探测置信度变化 | 对照连接事件和地址变更时间 |
排查时需要区分三种错误:E_DIAL_ERROR 表示服务端尝试回拨但未成功;E_DIAL_REFUSED 表示服务端拒绝执行拨号请求;连接超时或协议协商失败则可能导致根本没有收到有效探测响应。
只有第一种情况能够作为入站不可达的直接探测证据。服务端拒绝可能是安全策略、速率限制或目标地址不符合规则造成的;请求没有结果也不能直接算作失败回拨。
根据可达性选择连接策略
AutoNAT 的结果可以作为节点连接策略的输入,但需要结合实际候选地址与可用传输协议。
Public:优先公告经过验证的公网直连地址,允许其他 Peer 主动拨号;具备相应资源和配置时可以承担 DHT Server 或中继服务角色。Private:避免向公网 Peer 公告无法拨通的直接地址,优先寻找支持 Circuit Relay v2 的节点建立中继预约,再根据条件尝试 DCUtR 打洞。Unknown:继续收集有效外部探测结果,不直接强制认定为公网或私网;业务连接可以使用已验证可用的路径,同时保留后续重试能力。
在实现自动切换时,应当以状态变化事件为触发信号,并保留必要的重试与置信度机制。不要因为一次网络超时就立即撤销所有直连地址,也不要把中继连接成功解释为公网直连已经恢复。
AutoNAT 只负责判断外部能否拨入,不负责自动完成 NAT 打洞。判断为 Private 后,仍需要独立的中继发现、预约以及打洞协商流程。把可达性检测与连接建立分开,才能在家庭路由器、移动网络和公网服务器之间切换时正确选择通信路径。