
P2P 与分布式存储 / 系统课时
私网节点如何验证中继回退路径
私网节点如何验证中继回退路径
本课通过限制私网节点的直接通信能力,验证 P2P 连接能否经由中继建立,并检查直连升级失败后是否继续使用中继。完成后,你将获得可复现的故障注入步骤、连接路径证据和延迟对比数据。
学习目标
- 隔离私网节点的直接连接条件,同时保留访问中继的能力。
- 验证中继连接建立、直连升级失败及回退行为,并识别实际使用的路径。
- 记录连接状态、往返时延和失败原因,形成可复核的验收结果。
搭建可控的故障注入环境
准备三个逻辑节点:私网节点 A、私网节点 B 和具有公网可达地址的中继节点 R。A 与 B 位于不同的受限网络,中继 R 能分别接受两端的连接。测试目标是确认 A 与 B 无法直连时,业务数据仍能通过 R 双向传输。
先记录实现及环境信息:libp2p 实现和版本、传输协议、操作系统、防火墙规则、已监听地址、Relay 服务端配置,以及是否启用了 Circuit Relay v2 和 DCUtR。不同实现对直连升级的默认行为可能不同,不能仅凭建立过中继连接就认定回退策略有效。
建议采用以下故障注入矩阵:
| 测试阶段 | A 与 B 的直连 | A、B 到 R | 预期结果 |
|---|---|---|---|
| 基线 | 允许 | 允许 | 记录直连或中继的实际路径 |
| 隔离 | 阻断 | 允许 | 业务通信通过中继完成 |
| 升级尝试 | 保持阻断 | 允许 | 直连升级失败,原中继路径仍可用 |
| 中继故障 | 阻断 | 阻断其中一端到 R | 无法经该中继通信,并产生可定位的错误 |
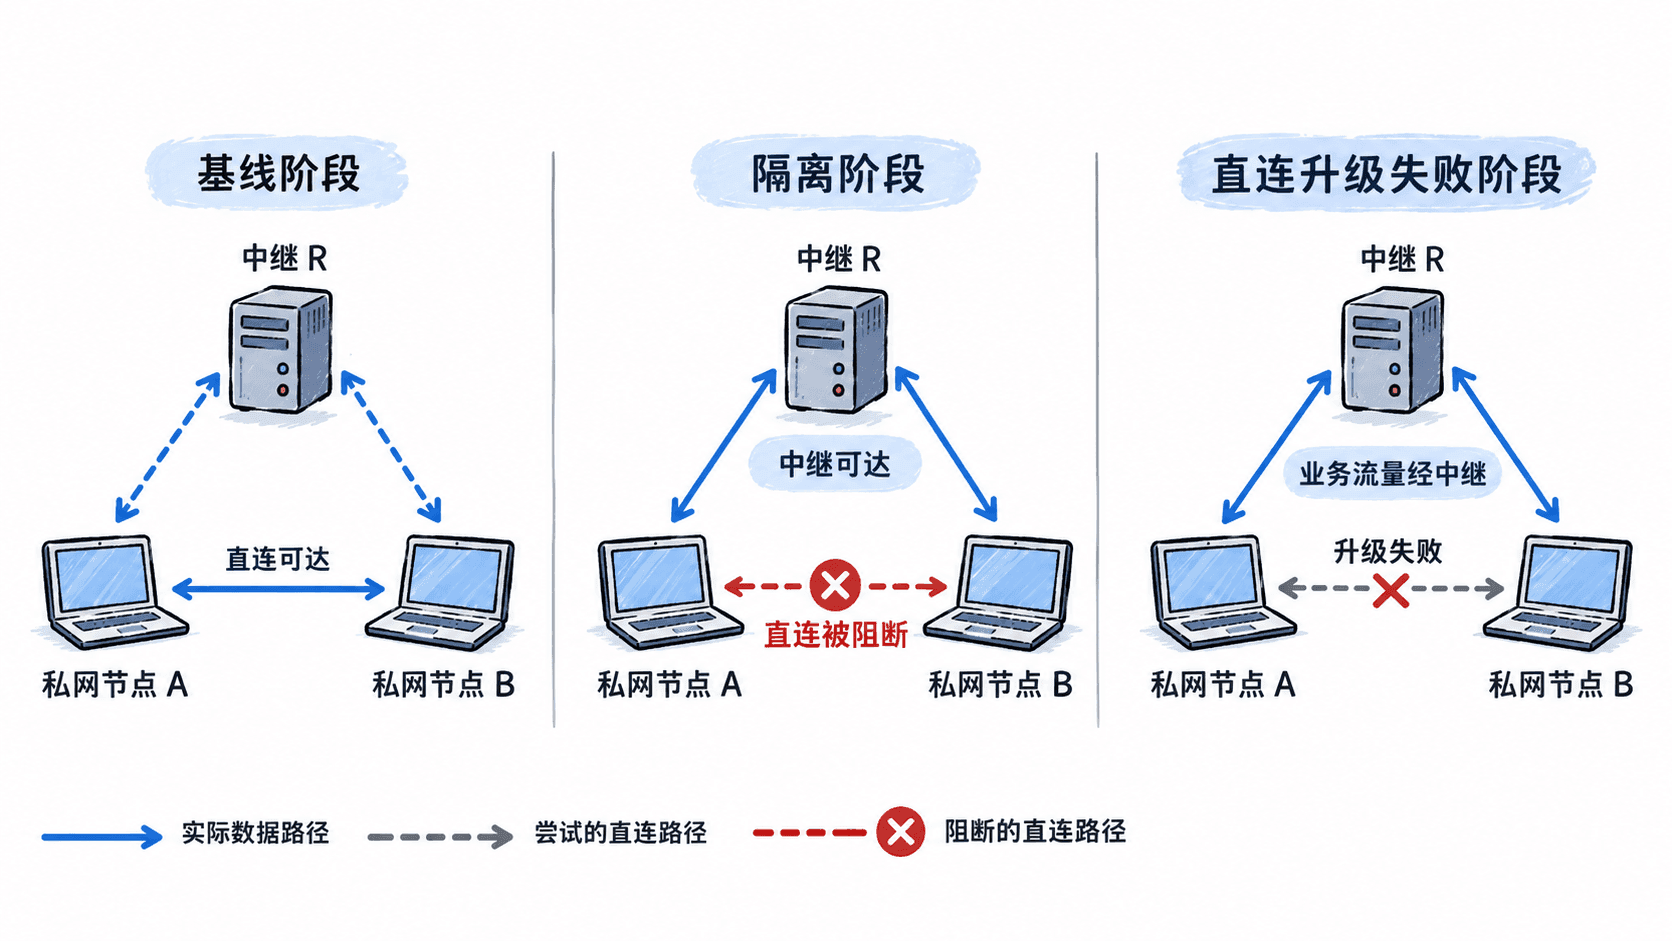
隔离直连并保留中继访问
在专用测试网络或隔离的容器网络中实施限制,不要直接修改生产主机的防火墙。应只阻断 A 与 B 之间的目标传输流量,同时允许 A、B 访问 R 的中继监听地址和端口。若使用 TCP、QUIC 或其他传输方式,必须针对实际启用的协议分别设置和验证规则;只阻断 TCP 并不能证明 QUIC 直连已被阻断。
执行前先检查节点公布的监听地址、连接目标地址及路由表。私网地址不可从对端路由到达,并不代表所有候选地址都不可达:节点可能同时公布公网地址、IPv6 地址或其他网络接口地址。为使测试有效,需要确认直连候选均受到限制,而中继地址仍然可访问。
Linux 环境可在专用测试网关上使用防火墙规则限制 A、B 之间的流量。下面是规则编写示例,须将占位地址替换为测试网络中的真实地址,并根据实际协议选择 TCP、UDP 或其他必要规则。
sudo iptables -I FORWARD 1 -s <A_IP> -d <B_IP> -j DROP
sudo iptables -I FORWARD 1 -s <B_IP> -d <A_IP> -j DROP
sudo iptables -L FORWARD -n -v --line-numbers
预期结果
Chain FORWARD (policy ACCEPT)
num  pkts bytes target prot opt in out source      destination
1       0     0 DROP   all  --  *  *   <B_IP>     <A_IP>
2 0 0 DROP all -- * * <A_IP> <B_IP>上述输出仅展示规则的预期结构,实际计数和显示格式因系统而异。iptables 规则只适用于流经该网关的转发流量;若 A 与 B 在同一二层网络、直接经交换机通信或使用其他路径,规则可能不会生效。使用 nftables、云安全组或容器网络策略时,应采用相应环境的规则管理方式,并通过计数器或抓包确认阻断确实命中。
验证中继连接与直连升级失败
首先启动 R 的中继服务,确认 A、B 均能建立到 R 的连接,并获取可用于测试的中继地址。对于 Circuit Relay v2,通常需要中继端支持预约流程,私网节点取得可用的中继地址后,再由通信方通过该地址建立中继连接。具体 API 与配置方法取决于所使用的 libp2p 语言实现和版本。
随后让 A 通过中继地址连接 B,发送带有递增序号的测试消息,例如连续发送 100 条消息,每条包含序号和发送时间。接收方统计收到的消息数量、重复序号、缺失序号及响应时间。对于请求响应测试,每个请求应带唯一 ID,并将请求超时与连接失败分开记录。
保持 A、B 之间的阻断规则不变,再触发实现支持的直连升级尝试。DCUtR 通常通过已建立的中继连接协调两端同时尝试直接连接;它不是无条件保证直连成功的协议。当网络限制、NAT 行为或传输条件不允许直连时,升级可能失败,原中继连接能否继续使用还取决于应用的连接管理策略和具体实现。
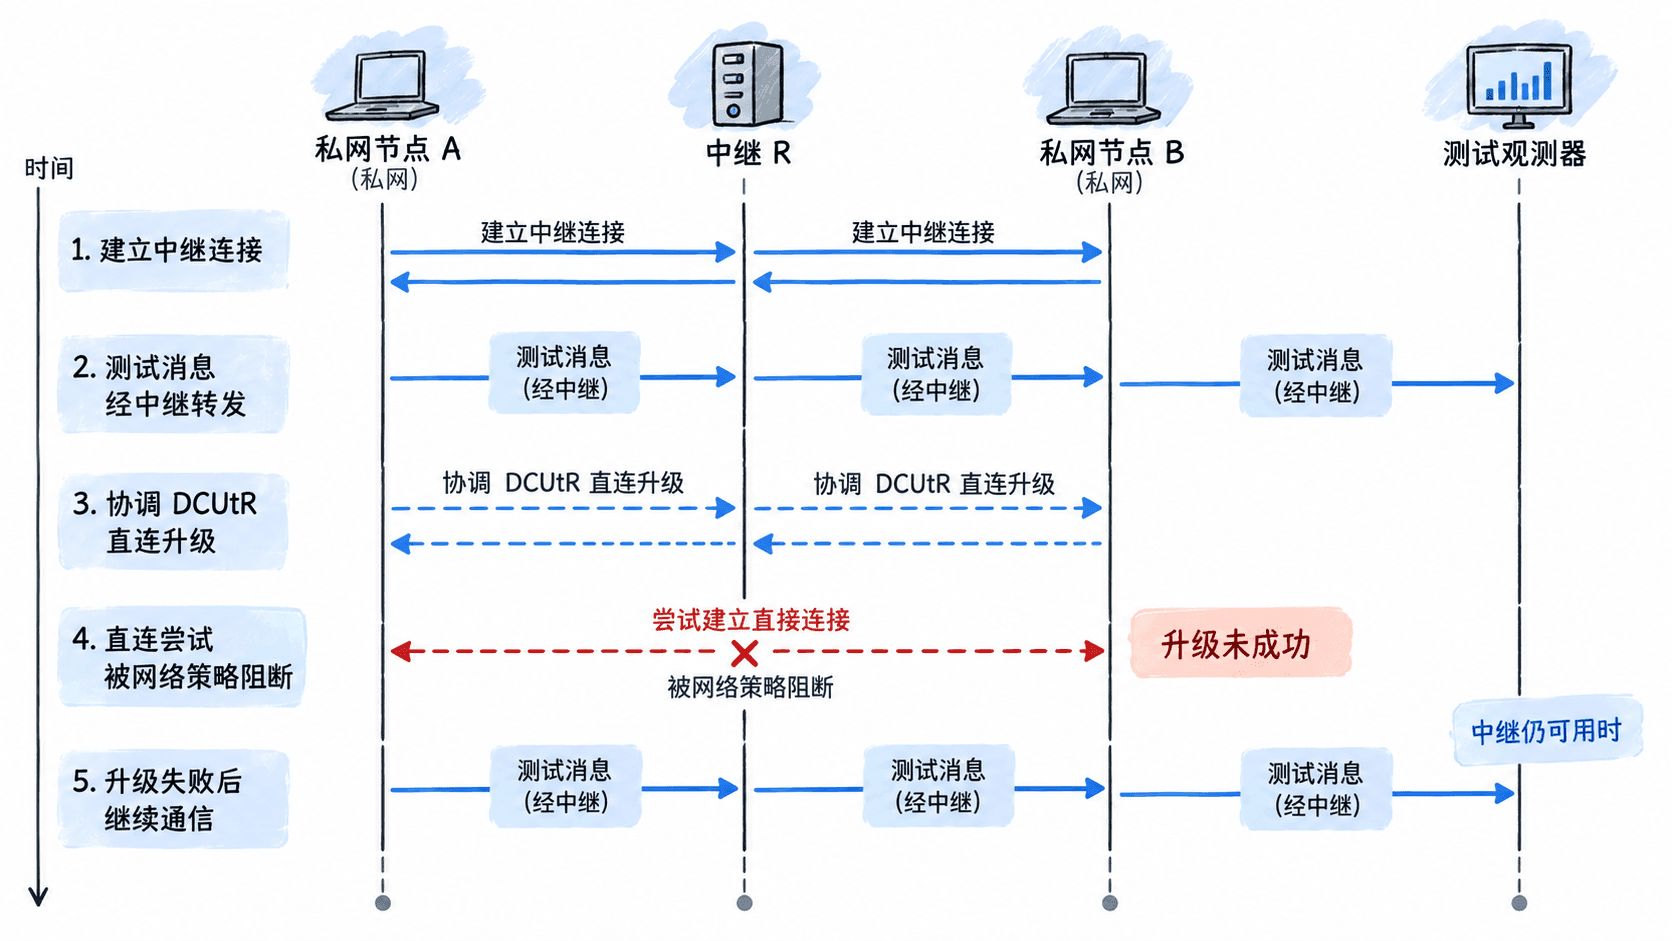
验收时应收集连接事件、连接地址、连接方向、传输类型、升级结果和断开原因。日志显示已建立到 R 的连接,只能证明节点可达中继;必须进一步确认 A 与 B 的业务数据确实从该中继路径传输。若实现不公开路径信息,应结合节点连接管理日志、网络抓包和中继端连接记录交叉验证。
测量延迟并形成验收证据
分别测量基线直连(若环境允许)、隔离后的中继通信,以及尝试升级后继续使用中继时的响应延迟。至少记录 100 次请求的成功数、超时数和往返时延(RTT),并统计中位数与第 95 百分位数(P95)。如果请求由同一进程发出并接收响应,可用单调时钟测量耗时,避免系统时钟调整影响结果。
计算消息成功率时使用实际发出的请求数作为分母。例如发送 100 次、收到 98 个匹配响应,则成功率为 98%;若成功响应的 RTT 合计为 840 毫秒,则仅以这 98 个成功样本计算的平均 RTT 约为 8.57 毫秒。该均值不能代替 P95,也不能把超时请求当作零延迟样本。
测试记录至少包含以下字段:
| 字段 | 示例或记录方式 |
|---|---|
| runId | 每轮测试的唯一标识 |
| path | direct、relay 或 unknown |
| upgradeResult | succeeded、failed、unsupported 或 not-attempted |
| sent、received、timeouts | 逐轮计数 |
| rttMedianMs、rttP95Ms | 成功请求的 RTT 统计,单位毫秒 |
| disconnectReason | 记录实际事件或错误,不自行推断 |
建议每种场景至少重复 3 轮,并保持消息大小、并发数、运行时长和节点负载一致。记录中继服务器所在地、网络往返路径及测试时间。只有在同等条件下比较直连与中继数据,才能较合理地解释性能差异;中继 RTT 较高是常见结果,但具体差距受网络距离、拥塞和实现影响,不能预先设定一个固定值作为验收标准。
定位失败并清理测试环境
如果中继连接无法建立,先检查 R 是否监听正确地址和端口,再确认防火墙是否误拦截了私网节点到 R 的流量。接着检查中继服务是否允许当前节点使用、预约是否成功,以及节点是否取得可用的中继地址。只有连接建立后才应检查业务协议和消息处理逻辑。
如果中继通信成功但升级后通信中断,应核对升级失败事件是否触发了连接关闭、应用是否错误地将升级失败视为整个会话失败,以及连接管理逻辑是否保留可用的中继连接。如果业务代码主动关闭旧连接,网络层允许中继也不代表应用一定能够自动回退。
验收完成后,移除添加的防火墙规则并确认规则计数归零或规则已不存在。测试报告应明确区分“中继连接已建立”“数据已验证经中继传输”“直连升级尝试失败”和“失败后中继通信持续成功”这四项证据;只有最后一项通过实际业务消息得到验证,才能认定本次回退路径验收通过。