
P2P 与分布式存储 / 系统课时
Peer ID 如何绑定节点公钥
Peer ID 如何绑定节点公钥
P2P 节点的 IP 地址可能随网络切换而变化,但节点仍需要一个可验证的身份。本课以 libp2p 为例,拆解身份密钥、公钥与 Peer ID 的生成关系,并编写 Go 程序验证:同一密钥生成相同标识,重新生成密钥则得到新的节点身份。
学习目标
- 解释私钥、公钥与 Peer ID 的关系,区分节点身份和网络地址。
- 理解 libp2p 如何根据公钥序列化结果生成 Peer ID。
- 使用 Go 程序验证密钥与 Peer ID 的绑定关系,并判断身份轮换的影响。
节点身份为什么不能只用 IP 地址
假设节点 A 在家庭网络中通过 192.168.1.20 接入,切换到移动网络后获得另一个地址。如果其他节点只依赖 IP 识别 A,就无法判断新地址是否仍属于原来的节点。
libp2p 使用密钥对建立节点身份:
- 私钥:由节点持有,用于签名和在安全连接过程中证明身份,不应发送给其他节点。
- 公钥:可以公开,用于验证对应私钥产生的签名,也是生成 Peer ID 的依据。
- Peer ID:由公钥按照 libp2p 规则确定性推导的标识符。同一公钥总会得到相同 Peer ID。
例如,下面是一条多地址格式的示意地址:
/ip4/192.0.2.10/tcp/4001/p2p/<ID>
其中 192.0.2.10 是用于文档示例的保留地址,4001 是示例 TCP 端口,<ID> 表示实际 Peer ID。前半部分描述如何找到节点,/p2p/ 后面的部分描述期望连接的节点身份。
节点可以更换 IP、端口或传输方式而保留 Peer ID。相反,即使新节点占用了旧节点的 IP 地址,只要没有原节点的身份私钥,就不能仅凭这个地址通过原身份的安全认证。
公钥怎样转换为 Peer ID
Peer ID 并不是直接把原始公钥转换成十六进制字符串,也不是对所有公钥都简单计算一次 SHA-256。libp2p 首先按照统一的 Protobuf 格式序列化公钥,再根据序列化长度选择 Multihash 编码方式。
以 Ed25519 为例,生成过程如下:
- 生成 Ed25519 密钥对,其中原始公钥为 32 字节。
- 将公钥类型和公钥数据封装为 libp2p 的 Protobuf
PublicKey消息,得到 36 字节序列化结果。 - 因为序列化长度不超过 42 字节,使用
identityMultihash,直接嵌入序列化后的公钥数据。 - 将 Multihash 表示为 Peer ID,并根据需要编码为可读字符串。
对于超过 42 字节的序列化公钥,规范使用 SHA2-256 Multihash,而不是把完整公钥嵌入标识。因此,不能假设所有 Peer ID 都是普通 SHA-256 摘要。
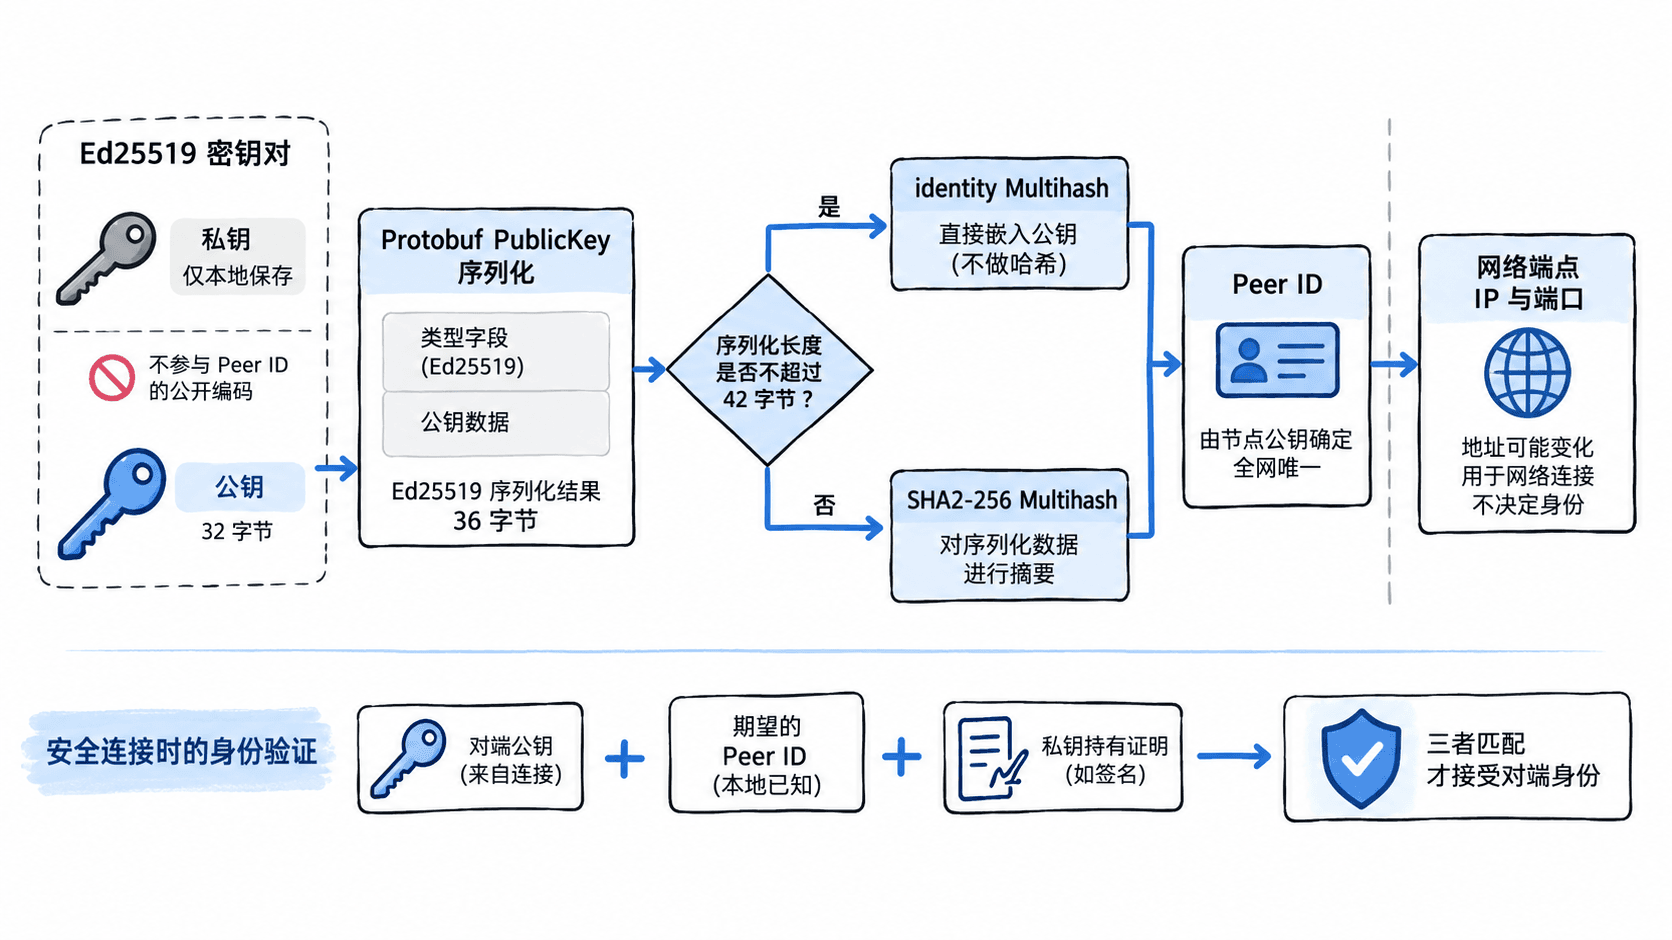
对于常见的 Ed25519 身份,使用传统 Base58btc 字符串表示时,Peer ID 通常以 12D3KooW 开头。Peer ID 还可以采用 CIDv1 等表示形式,字符串外观不同不一定代表节点身份不同,应通过支持相应格式的解析接口进行比较。
更完整的格式规则可查阅 libp2p Peer ID 规范。
用 Go 验证公钥与 Peer ID 的绑定
下面使用 go-libp2p 提供的真实 API 生成两组 Ed25519 身份密钥,并检查三个性质:从同一密钥对的公钥和私钥推导出的标识一致;重复使用同一公钥时标识不变;更换身份密钥后标识改变。
示例使用 github.com/libp2p/go-libp2p/core/crypto 和 github.com/libp2p/go-libp2p/core/peer,不使用已经弃用的 go-libp2p-core 旧导入路径。需要安装 Go,并确保 Go 工具链满足所选依赖版本的要求。
创建 main.go,写入以下完整代码:
package main

import (
    "crypto/rand"
    "fmt"
    "log"

    libcrypto "github.com/libp2p/go-libp2p/core/crypto"
    "github.com/libp2p/go-libp2p/core/peer"
)

func mustPeerID(pub libcrypto.PubKey) peer.ID {
    id, err := peer.IDFromPublicKey(pub)
    if err != nil {
        log.Fatal(err)
    }
    return id
}

func main() {
    // 第一组密钥代表原节点的长期身份。
    private1, public1, err := libcrypto.GenerateEd25519Key(rand.Reader)
    if err != nil {
        log.Fatal(err)
    }

    id1 := mustPeerID(public1)
    idFromPrivate, err := peer.IDFromPrivateKey(private1)
    if err != nil {
        log.Fatal(err)
    }

    // 重复推导不会改变身份;新密钥则代表另一身份。
    idAgain := mustPeerID(public1)
    _, public2, err := libcrypto.GenerateEd25519Key(rand.Reader)
    if err != nil {
        log.Fatal(err)
    }
    id2 := mustPeerID(public2)

    fmt.Println("原节点 Peer ID:", id1)
    fmt.Println("公钥与私钥推导一致:", id1 == idFromPrivate)
    fmt.Println("同一公钥重复推导一致:", id1 == idAgain)
    fmt.Println("新节点 Peer ID:", id2)
    fmt.Println("更换密钥后 Peer ID 变化:", id1 != id2)
}
在终端中创建项目目录,将上述代码保存为项目目录中的 main.go,然后执行:
mkdir peerid-demo
cd peerid-demo
go mod init example.com/peerid-demo
go get github.com/libp2p/go-libp2p/core/crypto github.com/libp2p/go-libp2p/core/peer
go run .
预期输出(仅展示程序输出,省略依赖下载信息):
原节点 Peer ID: <ID_A>
公钥与私钥推导一致: true
同一公钥重复推导一致: true
新节点 Peer ID: <ID_B>
更换密钥后 Peer ID 变化: true
<ID_A> 和 <ID_B> 代表每次生成的实际标识,两者通常不同。程序使用安全随机数生成密钥,因此不能预先固定这两个字符串。实际运行时会显示真实 Peer ID,而不是尖括号占位符。
这里的 IDFromPrivateKey 会根据私钥对应的公钥推导身份,并不意味着直接将私钥内容编码进 Peer ID。输出中的前两个 true 验证了同一公钥对应同一标识,最后一个 true 验证了新生成的密钥具有不同身份;新密钥恰好产生相同 Peer ID 的概率可忽略。
可以再次执行 go run .。由于当前程序每次启动都会生成新密钥,重新运行后通常得到另一组 Peer ID。如果生产节点希望重启后保持身份,就必须保存并重新加载原有身份私钥,而不是每次启动都重新生成。
连接过程中怎样验证对端身份
Peer ID 与公钥具有确定性关联,但仅仅收到对方宣称的 Peer ID,并不能证明对方真的拥有对应私钥。libp2p 需要在建立安全连接时完成身份认证,例如通过 Noise 或 TLS 安全传输协议。
一次经过认证的连接至少需要满足以下条件:
- 获取安全握手中经过认证的对端公钥。
- 根据这个公钥计算 Peer ID,并检查是否与预期的远端 Peer ID 一致。
- 通过安全握手机制验证对端确实持有相应身份私钥,而不是只复制了一段公开标识。
- 身份验证通过后,才将连接关联到该 Peer ID,并继续进行协议通信。
例如,拨号时预期连接节点 A,但对方提供的身份公钥推导出节点 B 的 Peer ID,即使 IP 和端口完全正确,也不应将其当作节点 A。使用 go-libp2p 的标准安全传输组件时,这些底层校验由实现处理,应用不应通过跳过身份校验来解决连接失败。
需要区分两件事:加密连接能够验证当前通信对象控制着某个身份私钥,但不能单独证明该身份属于现实世界中的某个人或某台经过授权的设备。业务系统如果需要授权,还应维护允许访问的 Peer ID 集合或其他可信身份绑定记录。
更换身份密钥会带来什么影响
真实项目中,身份密钥通常是需要持久化的节点配置,而不是一次性的连接参数。下面三种操作会产生不同结果:
| 操作 | Peer ID 是否变化 | 实际影响 |
|---|---|---|
| 更换 IP 或监听端口,继续使用原私钥 | 不变 | 更新连接地址即可 |
| 重启进程并加载原身份私钥 | 不变 | 其他节点仍可识别原身份 |
| 删除原身份密钥并生成新密钥 | 变化 | 其他节点会将其视为新身份 |
如果某个 Peer ID 已经加入节点白名单、被写入引导节点配置,或者作为持久化连接记录的键,那么轮换私钥后还需要同步更新这些引用。直接删除旧密钥而不处理引用,可能导致旧地址记录失效或新节点无法通过授权检查。
完成本课验证后,应能够根据两次运行结果区分两种现象:网络地址变化但身份保持不变,以及身份密钥变化导致 Peer ID 改变。实际部署时,先确保身份密钥能够安全持久化,再配置节点发现和跨网连接。